Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2943 kayıt listeleniyor.

2943
Kayıt
12
Bu sayfa
1036
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai cybercrime security CVE privacy
Öne çıkan haberler
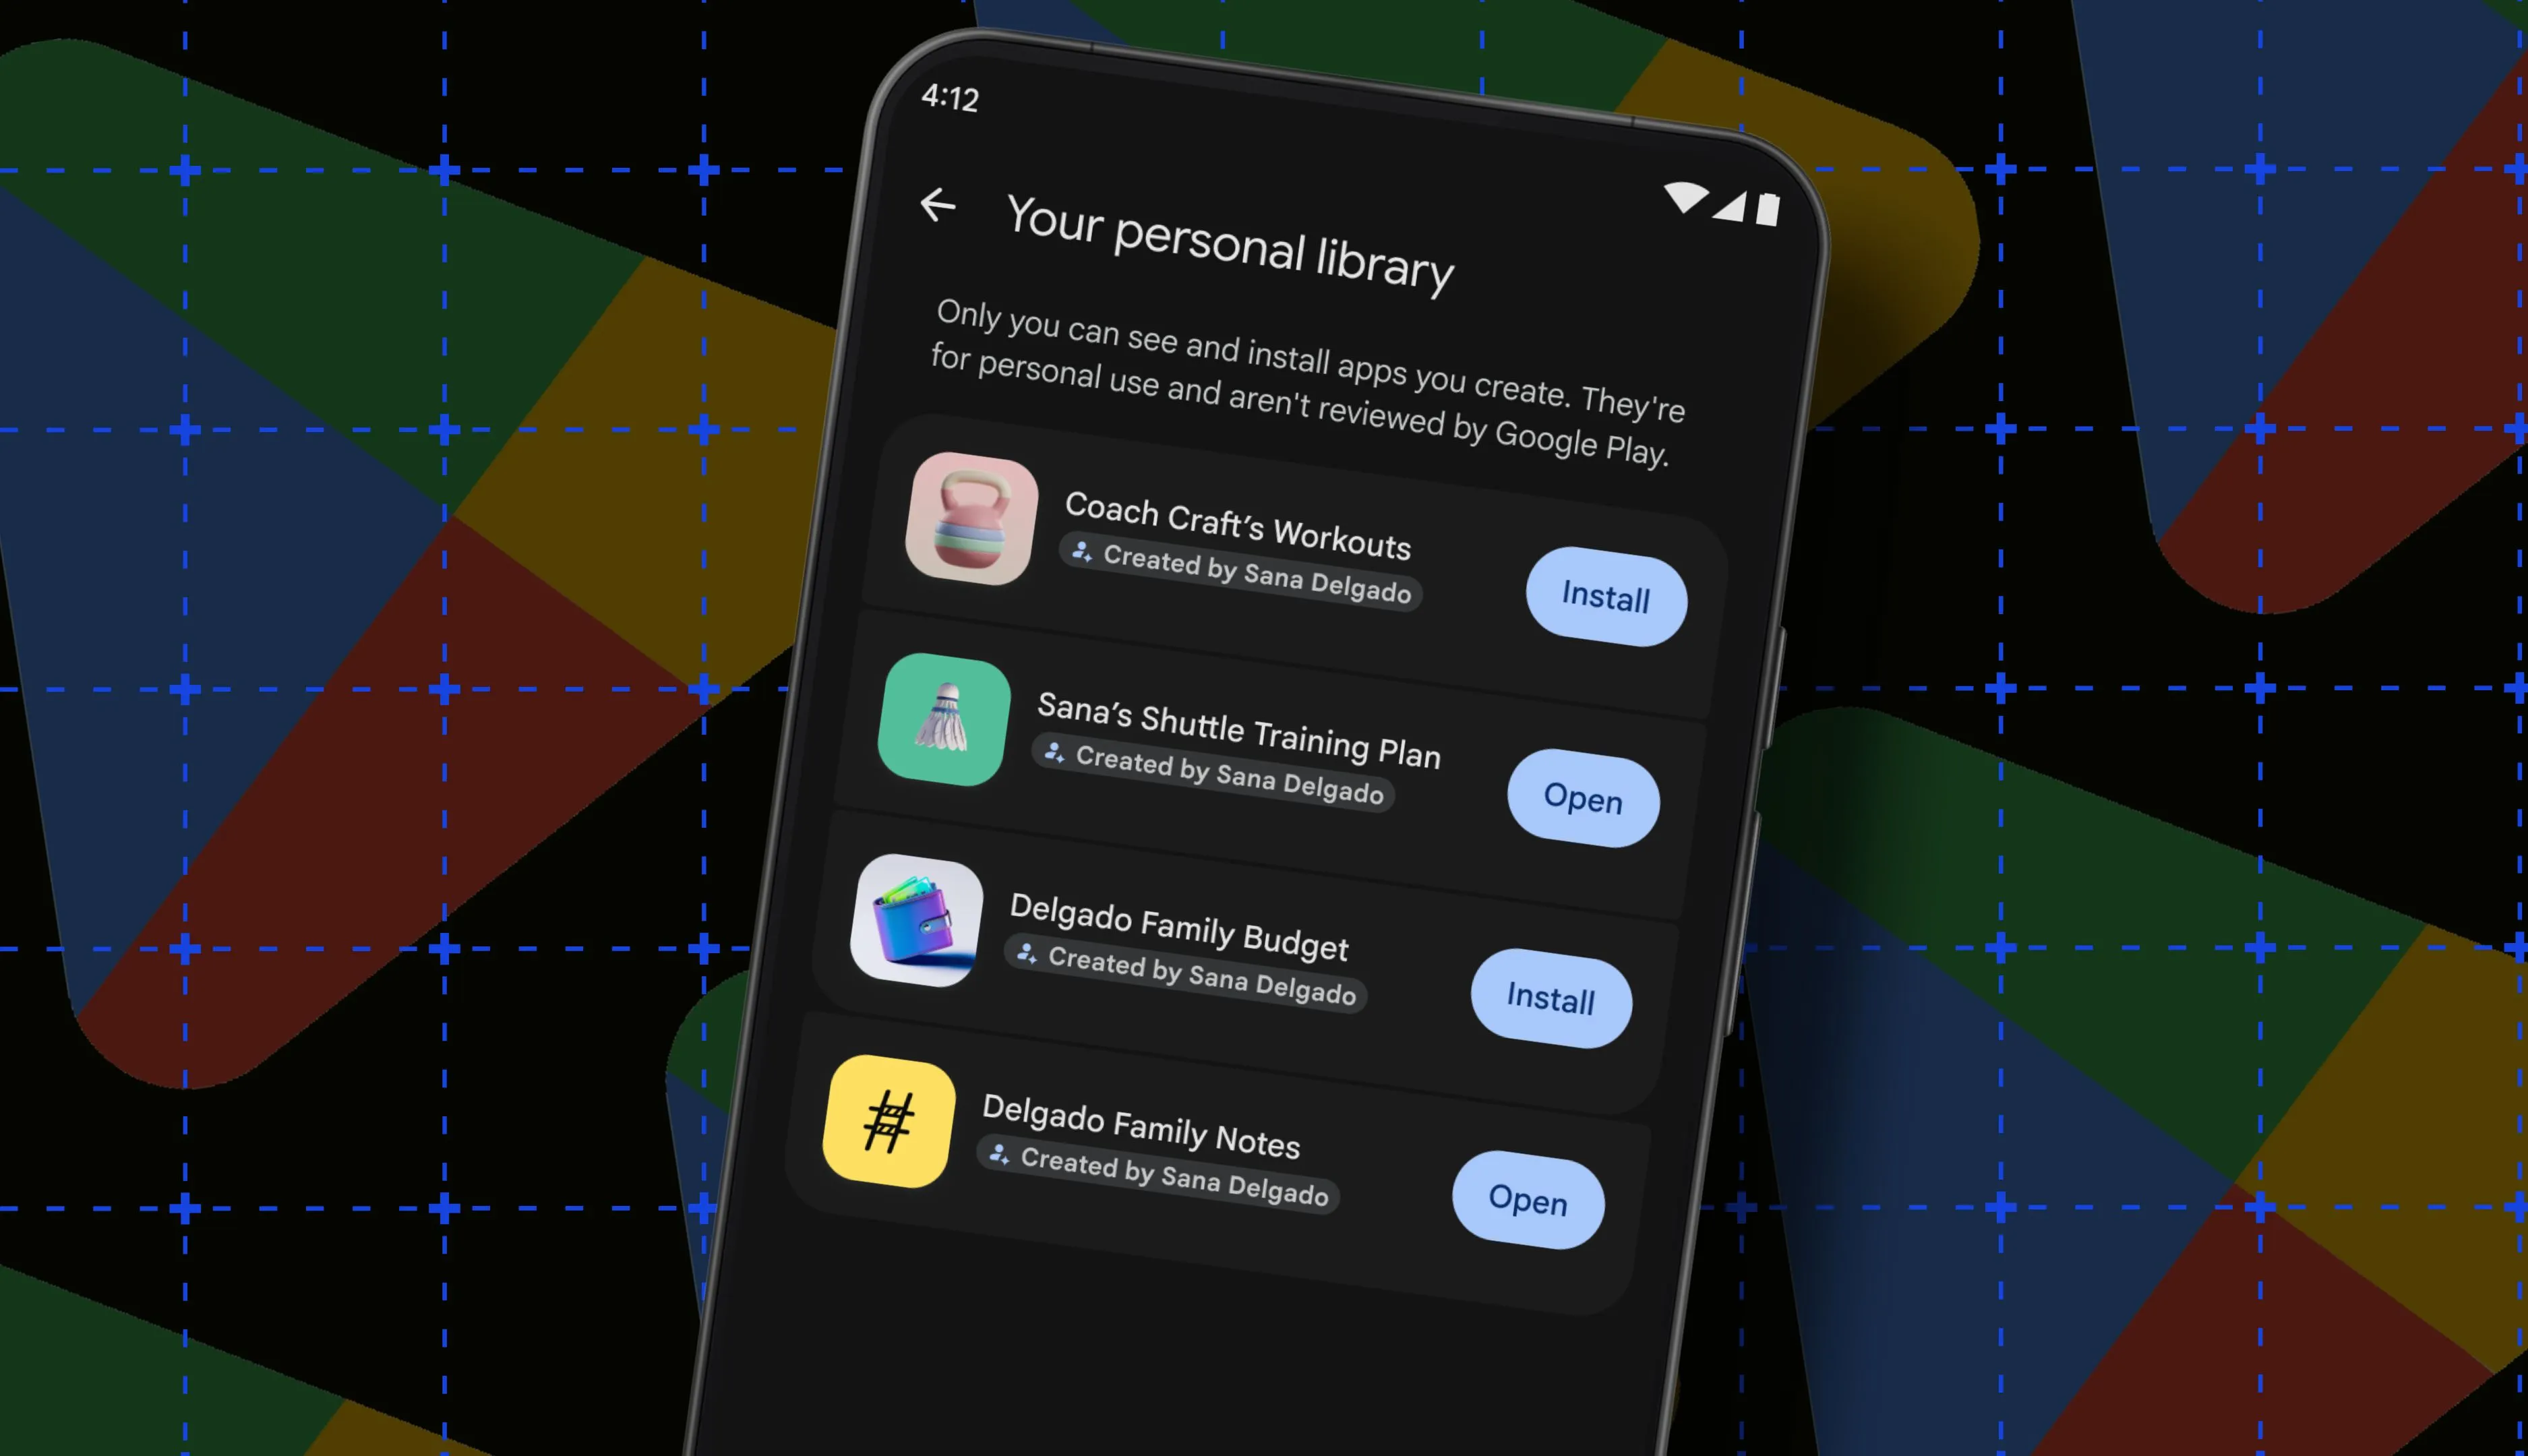
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti
other 65

Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti

Neutron roketinin ilk uçuşu bir kez daha ertelendi; karbon kompozitlerle ilgili sorunlar ve takvimdeki değişiklikler dikkat çekiyor. Uzay teknolojileri altyapı güvenliği ve tedarik zinciri riskleri açısından önemli olabilir.

15.10.2026 19:57 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
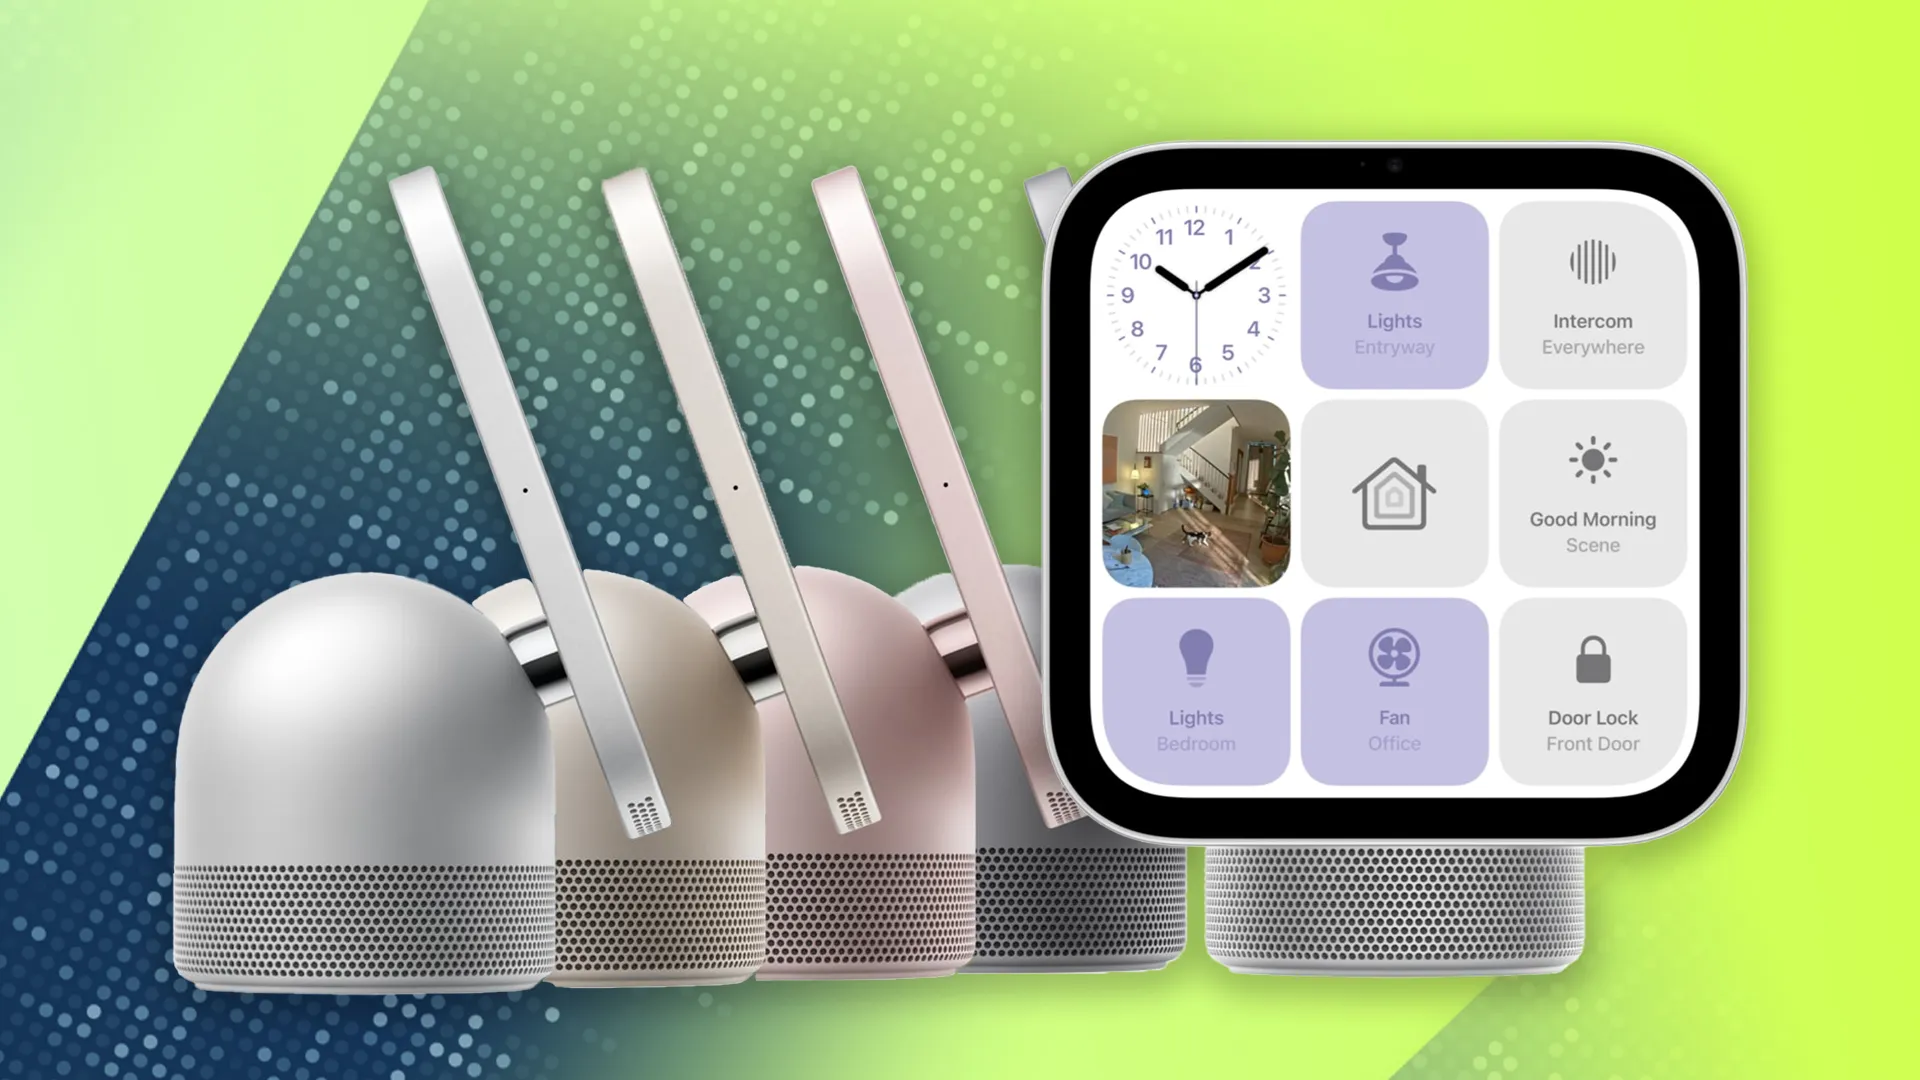
Apple’s smart home event: All 7 devices, prices, and release dates
other 65

Apple’s smart home event: All 7 devices, prices, and release dates

Apple'ın Welcome Home etkinliğinde tüm yeni akıllı ev cihazları, fiyatlar ve çıkış tarihleri duyuruldu. Cihazlar HomeKit entegrasyonu ile birlikte geliyor ve ekosistem için güvenlik iyileştirmeleri vurgulandı.

13.10.2026 18:37 ZDNet Security US
Starlink Spektrum Anlaşması Musk'ın AT&T, T-Mobile ve Verizon'ı Yenme Planını Güçlendiriyor
other 65

Starlink Spektrum Anlaşması Musk'ın AT&T, T-Mobile ve Verizon'ı Yenme Planını Güçlendiriyor

Starlink'in 800 MHz spektrumuyla mobil kapsama hedefi, telekomünikasyon devi firmaların rekabetini etkileyebilir ve dijital altyapıyı güçlendirebilir.

09.10.2026 21:24 Ars Technica US
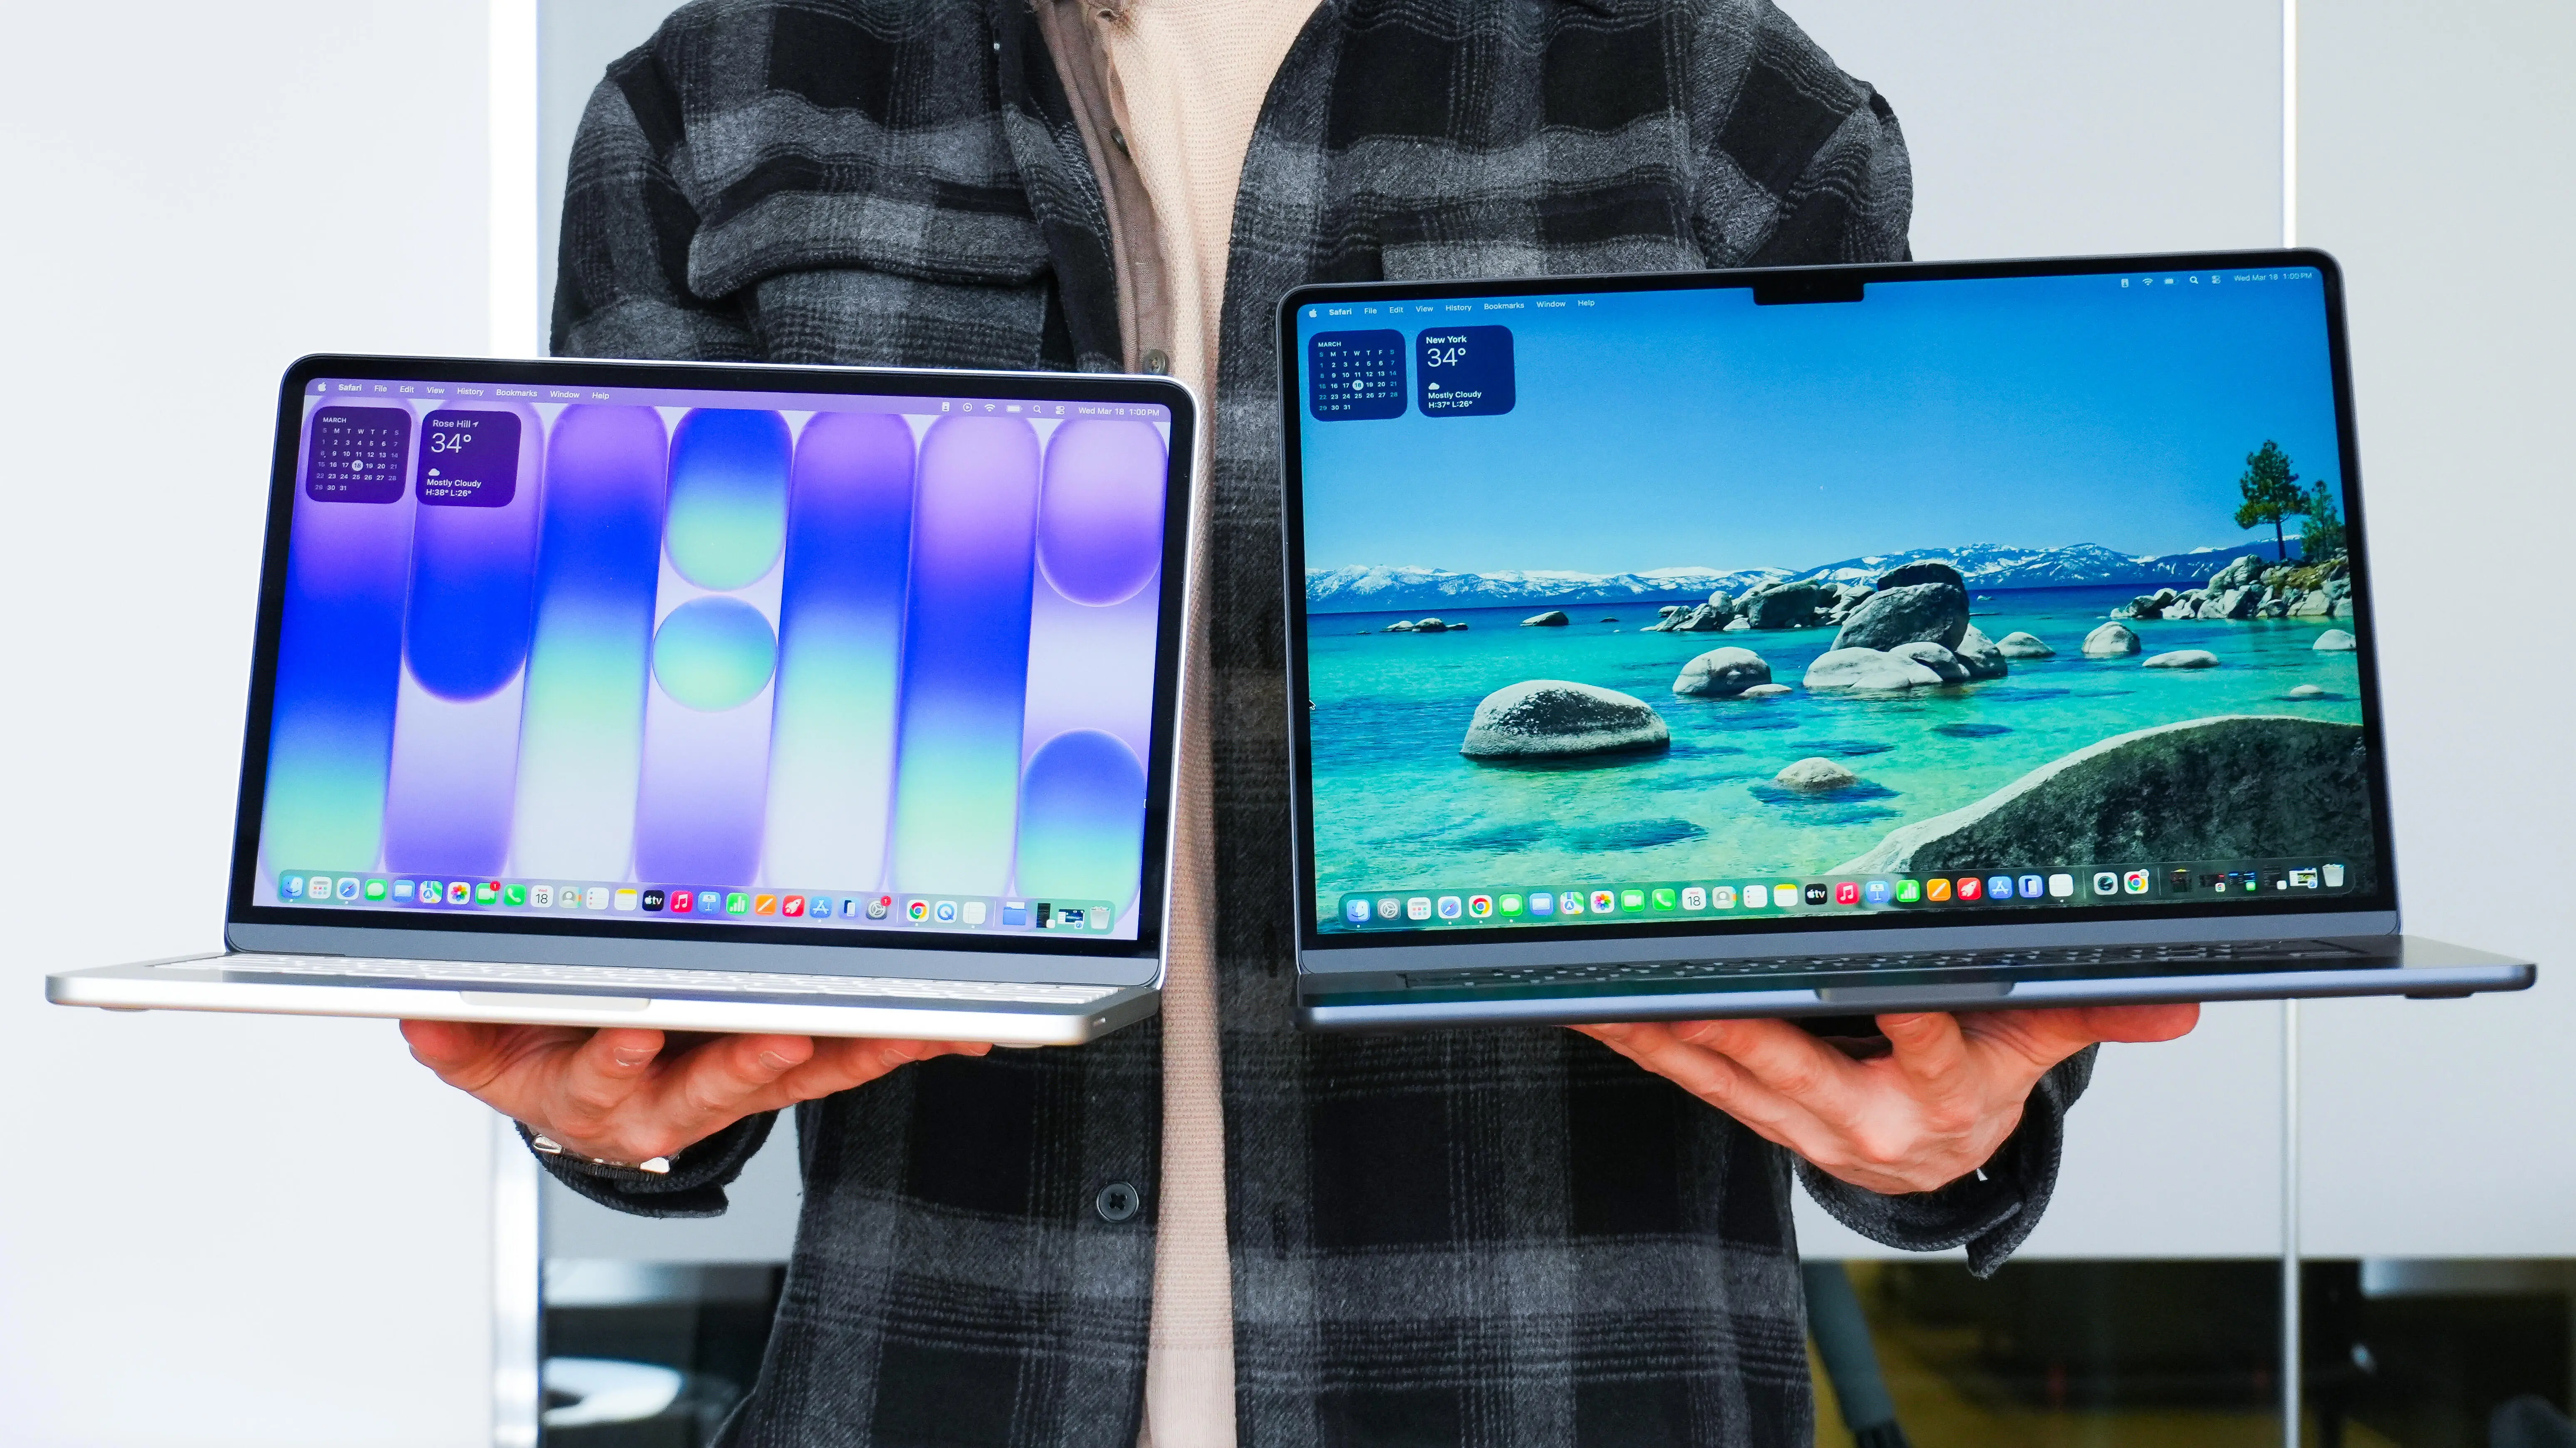
Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle
other 62

Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle

Apple'ın dokunmatik ekranlı MacBook ve OLED sürpriziyle ilgili lansman tarihi yaklaşmakta; bu, BT ve güvenlik ilgisi olan yeni cihaz teknolojilerini gündeme getiriyor.

15.10.2026 19:18 ZDNet Security US
Muse, Meta'nın Yeni Kişisel Yapay Zeka Ajanı Güvenmeye İhtiyaç Duyuyor
other 68

Muse, Meta'nın Yeni Kişisel Yapay Zeka Ajanı Güvenmeye İhtiyaç Duyuyor

Meta'nın Muse kişisel yapay zeka ajanı, mahremiyet ve güvenlik odaklı tasarımıyla kullanıcılara çeşitli görevlerde yardımcı olmayı amaçlıyor ve pazar rakipleriyle rekabet ediyor.

08.09.2026 23:12 Wired Security US
other 55

OpenAI ChatGPT kesintisi görüntü üretim hatalarına yol açıyor

OpenAI, ChatGPT’de görüntü üretimi hataları ve dosya yükleme gecikmeleriyle ilgili bir kesinti olup olmadığını inceliyor; olay, hizmet güvenilirliği ve potansiyel güvenlik etkileri açısından dikkat çekiyor.

08.09.2026 19:28 BleepingComputer US
bilgi-teknolojisi malware cybersecurity
Free Stars: Children of Infinity İçin Savaş Demosu Çıktı ve Ücretsiz

Free Stars: Children of Infinity İçin Savaş Demosu Çıktı ve Ücretsiz

08.09.2026 19:05 20
other 60

RIA devlet BT Mimarı için açık ihale ilan etti: dijital devlet daha güvenli bir bütünlük arıyor

RIA açık ihale ile devlet BT mimarını arıyor; amaç dijital devletin bütünsel, birleşik ve güvenli bir yapı içinde gelişmesini sağlamak.

08.09.2026 11:57 CERT-EE EE
bilgi-teknolojisi dijital-devlet güvenlik
other 42

Flok Kameralarından Kaçınmak İçin Otomobil Kamuflajı

Otomobil kamuflajının flock kamera sistemlerini yanıltma potansiyeli üzerine bir analiz; uygulanabilirlik ve güvenlik etkileri sorgulanıyor.

07.09.2026 14:06 Schneier on Security US
video-surveillance privacy security-ethics
other 65

ChatGPT can now connect to your personal apps to mimic writing style

ChatGPT, bağlı uygulamalardan veri toplayarak yazım stilini taklit edebilen Writing Style özelliğini test ediyor; bu durum güvenlik ve gizlilik etkileşimlerini gündeme getiriyor.

07.09.2026 13:36 BleepingComputer US
artificial-intelligence privacy data-security
other 48

ChatGPT Astra şimdi 20$ Plus aboneliğine dağıtılıyor

ChatGPT Astra artık Plus aboneler için dağıtılıyor; ücretsiz erişim tarihi belirsiz. Modelin güçlendirilmesi dijital altyapı ve güvenlik perspektifinden önemli.

07.09.2026 04:15 BleepingComputer US
artificial-intelligence cloud-services subscription
Haftalık Güncelleme 520: Plansız Baskı

Haftalık Güncelleme 520: Plansız Baskı

07.09.2026 02:31 42
Trump yönetimi ABC davasıyla mücadele ediyor; denetleyiciler Disney'in FCC ile anlaşacağını düşünmüyor
other 45

Trump yönetimi ABC davasıyla mücadele ediyor; denetleyiciler Disney'in FCC ile anlaşacağını düşünmüyor

FCC'nin ABC davasında lisans kaybı ihtimaliyle ilgili tutumu tartışılıyor; regülasyonlar ve dijital iletişim altyapısı güvenliği açısından endişeler dile getiriliyor.

04.09.2026 22:46 Ars Technica US
dijital-regülasyon medya telekomünikasyon
Orta Çağ Manuskriptleri Ölümcül Koyun Çiçeği Virüsü İçin Biyolojik Zaman Kapsülleri
other 42

Orta Çağ Manuskriptleri Ölümcül Koyun Çiçeği Virüsü İçin Biyolojik Zaman Kapsülleri

Ortaçağ el yazmaları ve diğer arşivler, geçmiş salgınların genetik izlerini barındırabilir; bu durum biyogüvenlik ve biyogüvenlik araştırmaları açısından önem taşıyor.

04.09.2026 22:01 Ars Technica US
biolojik tehlike biyogüvenlik tarih
other 72

Güvenlik Ürünlerini Modernize Etmenin Gizli Çalışması

Güvenlik ürünleri için bağımlılık modernizasyonunun yüksek katma değer sağladığı ve mühendislik yatırımının güvenlik etkisini artırdığı inceleniyor.

04.09.2026 20:15 Malwarebytes Labs US
siber güvenlik malwarebytes güvenlik ürünleri
Bir derecelendirme kurulu Valve'ın fragmanını yayınlamasına izin vermedi; fragman sızıntıyla paylaşıldı
other 42

Bir derecelendirme kurulu Valve'ın fragmanını yayınlamasına izin vermedi; fragman sızıntıyla paylaşıldı

Valve'ın Left 4 Dead 2 fragmanını ESRB baskısı nedeniyle resmi olarak yayınlayamayacağı için sızıntı yoluyla paylaştığı iddia edilen olay tartışılıyor; geleneksel içerik kontrollü ortamlar ile sızıntı davranışları karşılaştırılıyor.

04.09.2026 19:42 Ars Technica US
malware cybersecurity information-technology
1 ... 17 18 19 20 21 ... 246
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.