Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2944 kayıt listeleniyor.

2944
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
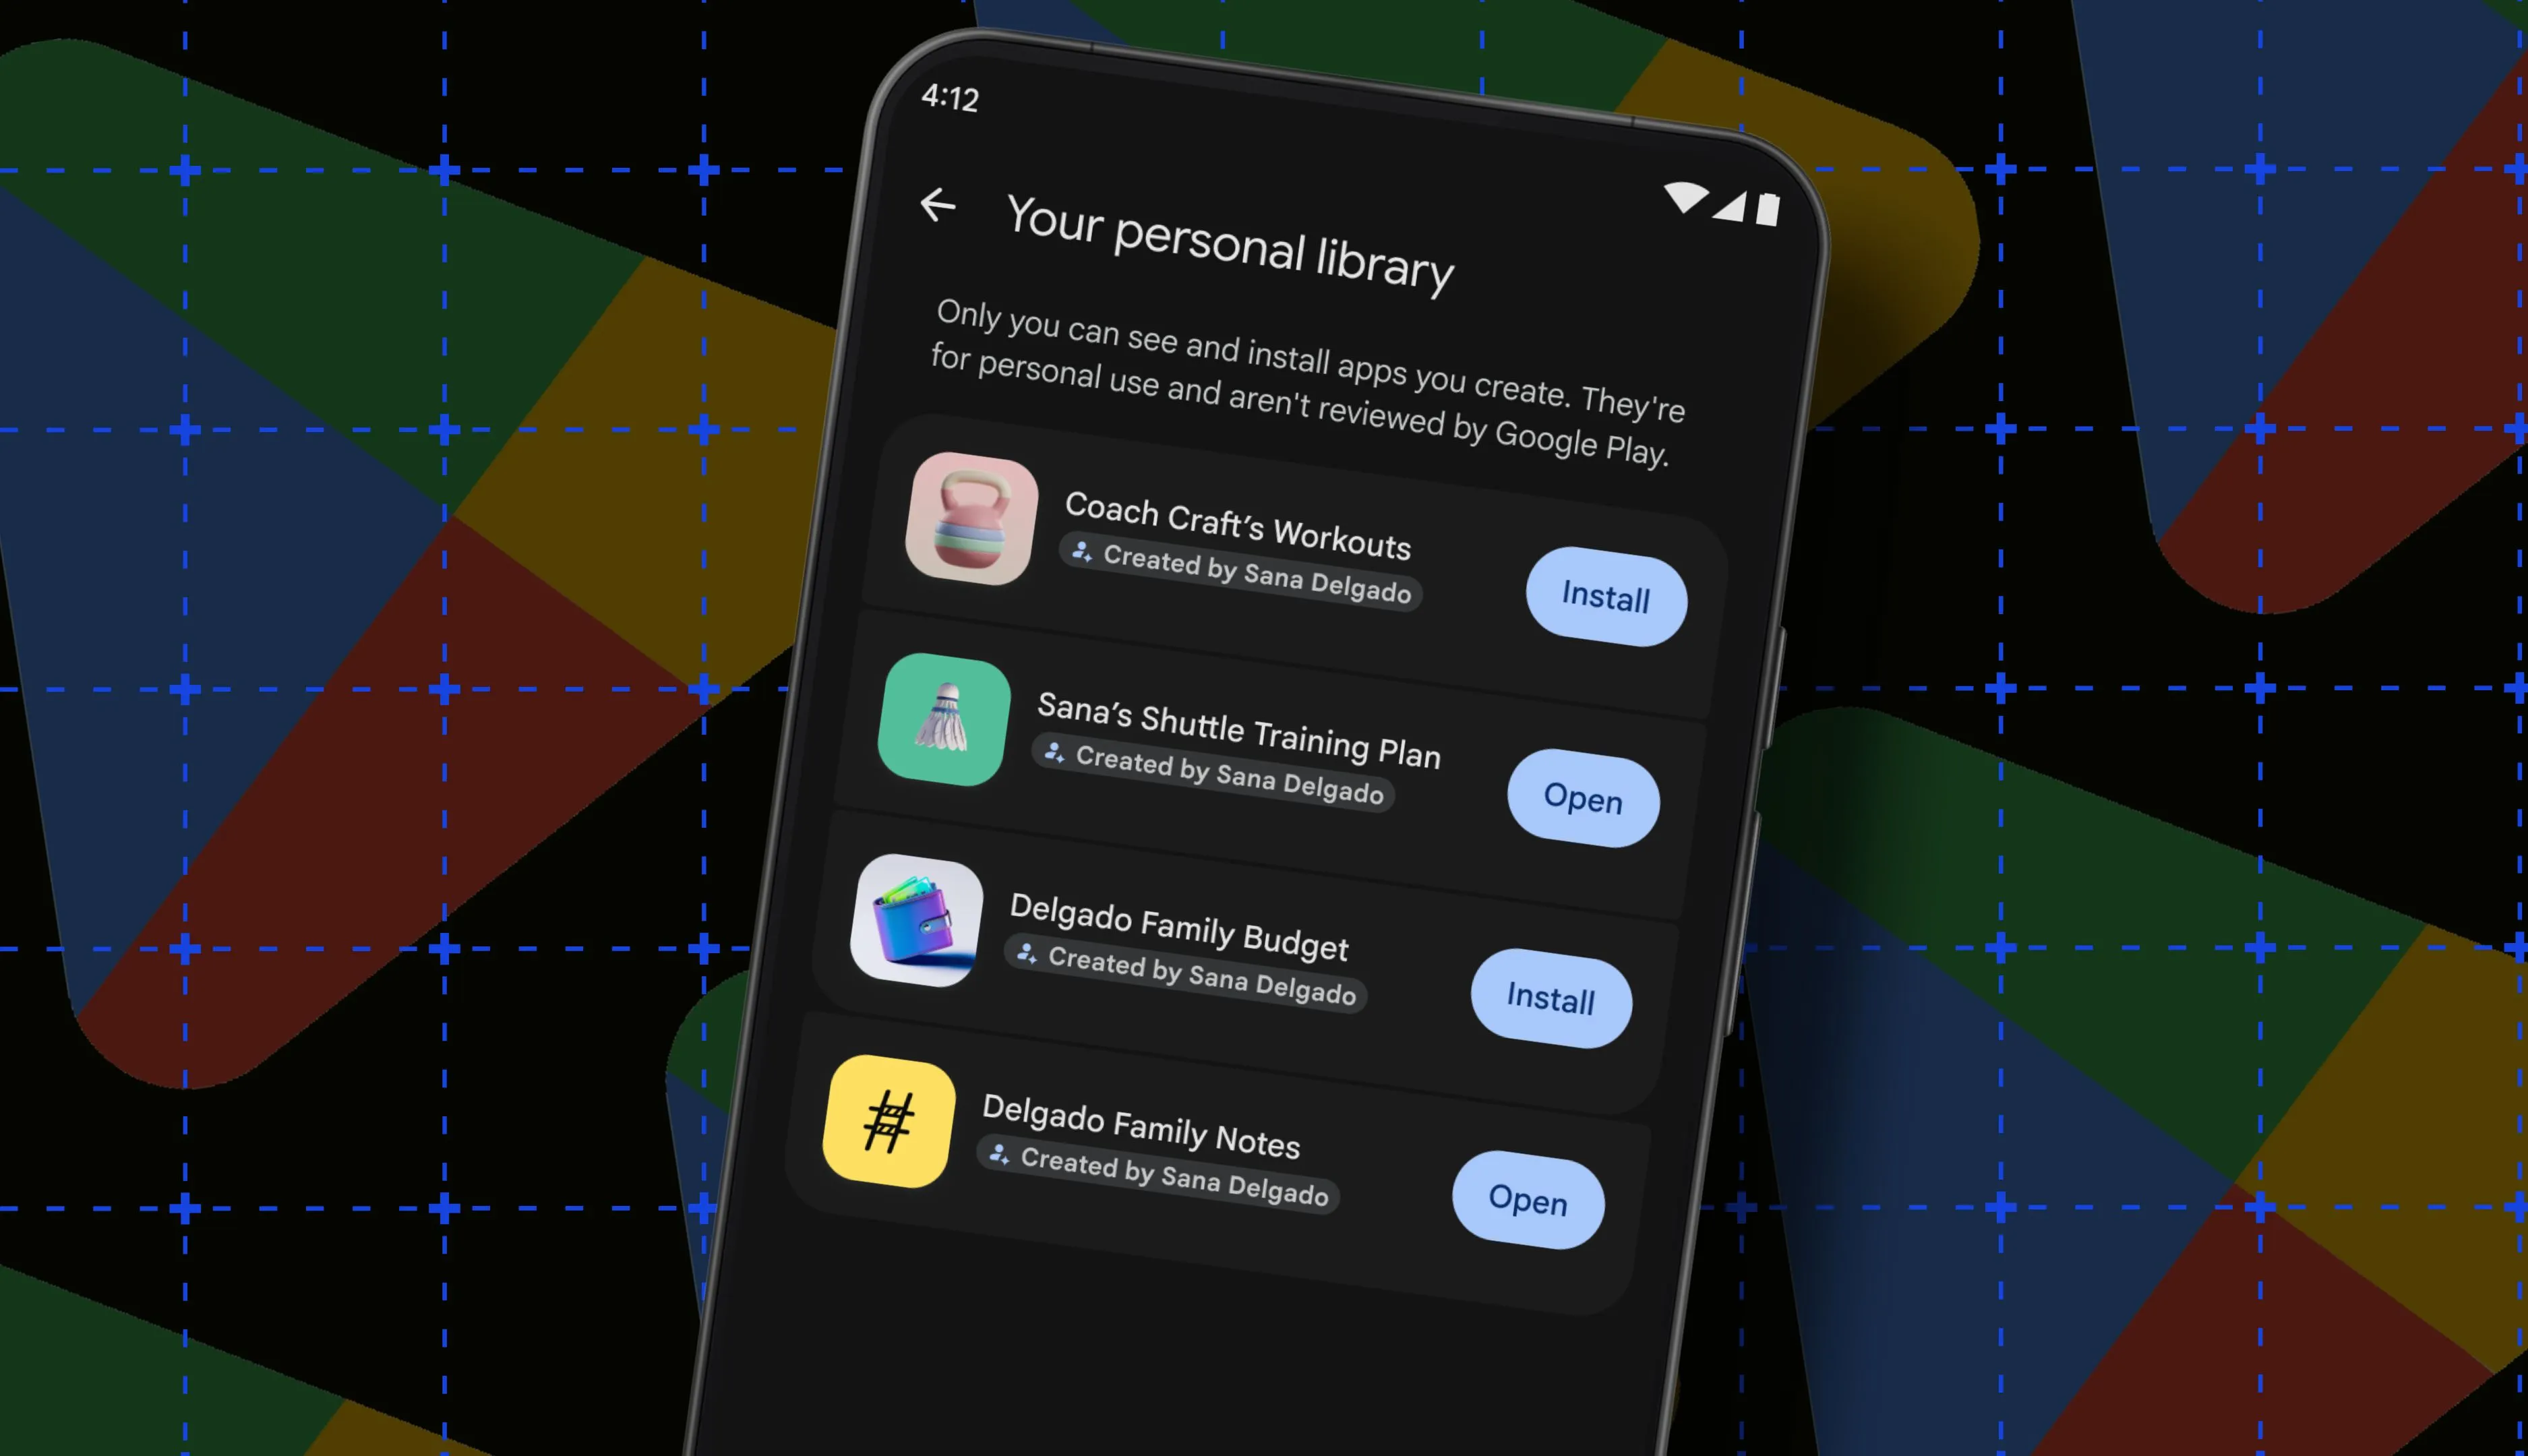
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti
other 65

Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti

Neutron roketinin ilk uçuşu bir kez daha ertelendi; karbon kompozitlerle ilgili sorunlar ve takvimdeki değişiklikler dikkat çekiyor. Uzay teknolojileri altyapı güvenliği ve tedarik zinciri riskleri açısından önemli olabilir.

15.10.2026 19:57 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
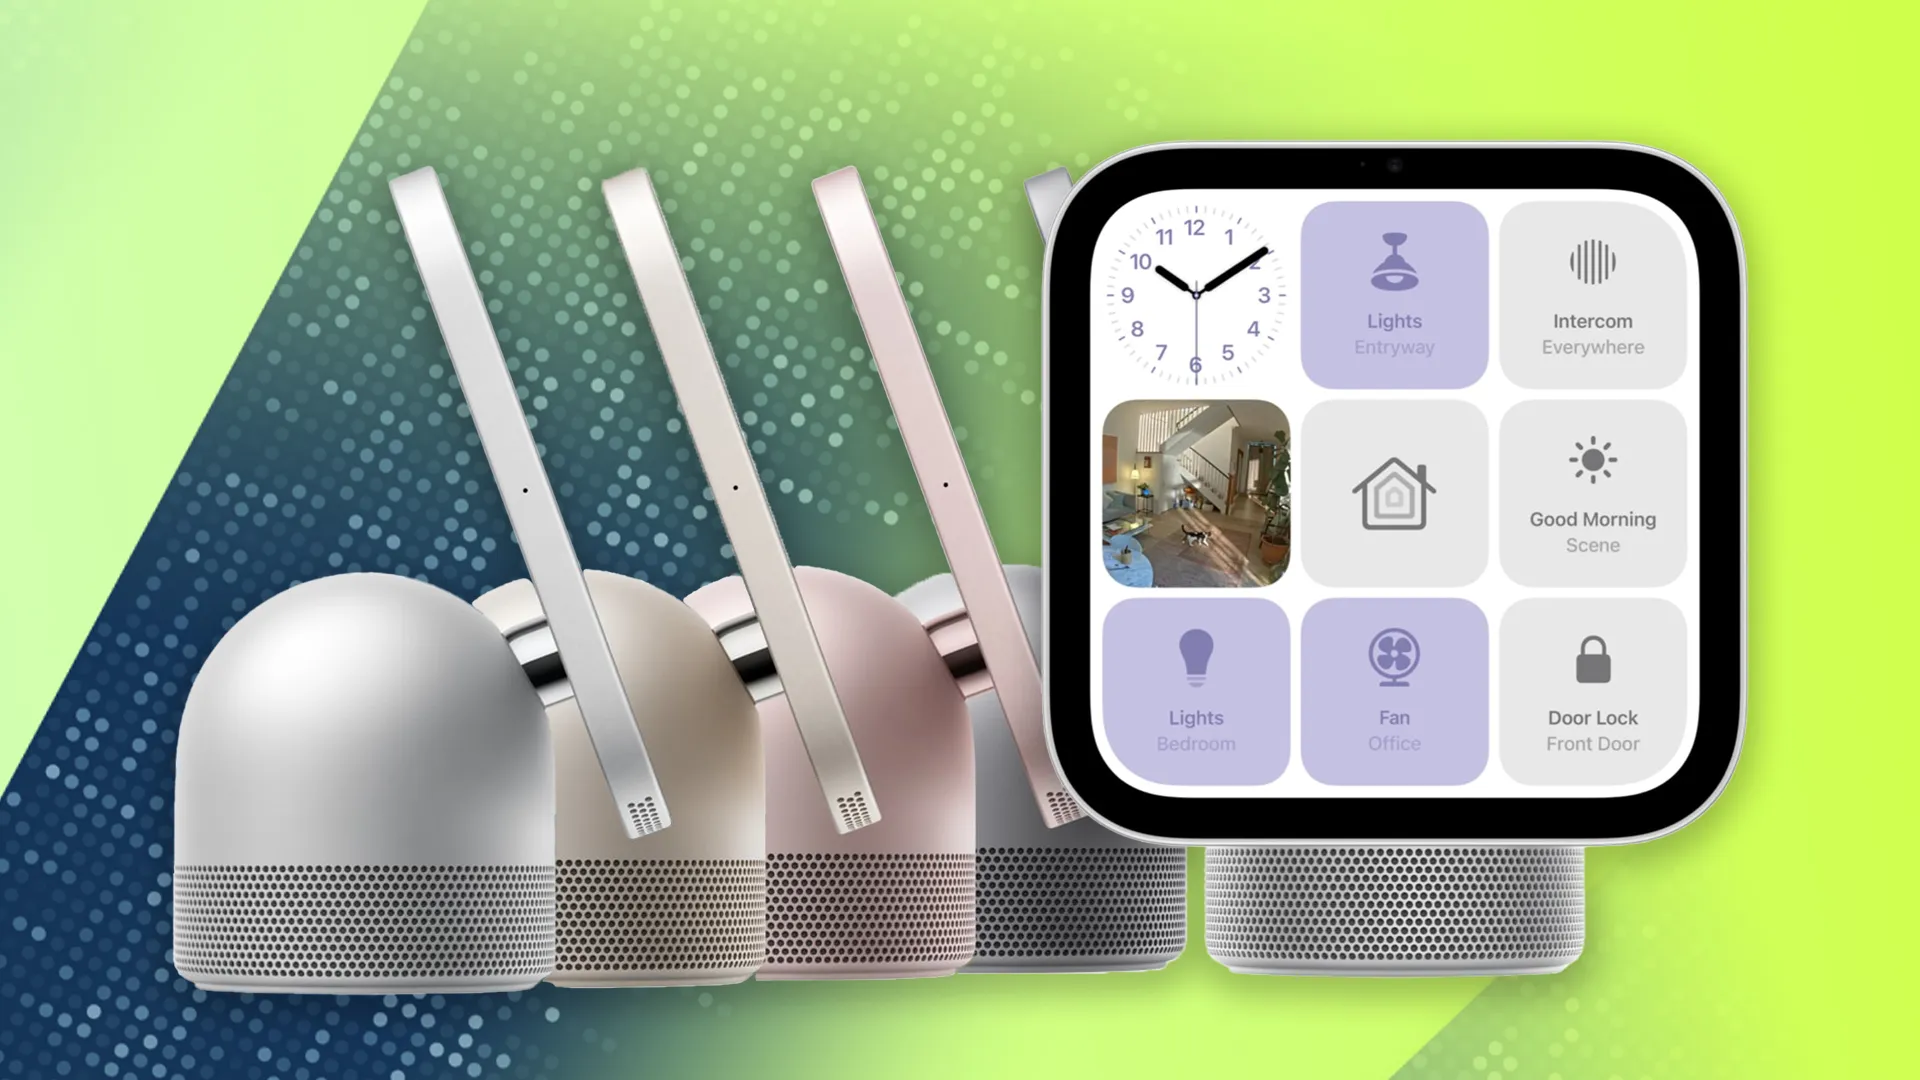
Apple’s smart home event: All 7 devices, prices, and release dates
other 65

Apple’s smart home event: All 7 devices, prices, and release dates

Apple'ın Welcome Home etkinliğinde tüm yeni akıllı ev cihazları, fiyatlar ve çıkış tarihleri duyuruldu. Cihazlar HomeKit entegrasyonu ile birlikte geliyor ve ekosistem için güvenlik iyileştirmeleri vurgulandı.

13.10.2026 18:37 ZDNet Security US
Starlink Spektrum Anlaşması Musk'ın AT&T, T-Mobile ve Verizon'ı Yenme Planını Güçlendiriyor
other 65

Starlink Spektrum Anlaşması Musk'ın AT&T, T-Mobile ve Verizon'ı Yenme Planını Güçlendiriyor

Starlink'in 800 MHz spektrumuyla mobil kapsama hedefi, telekomünikasyon devi firmaların rekabetini etkileyebilir ve dijital altyapıyı güçlendirebilir.

09.10.2026 21:24 Ars Technica US
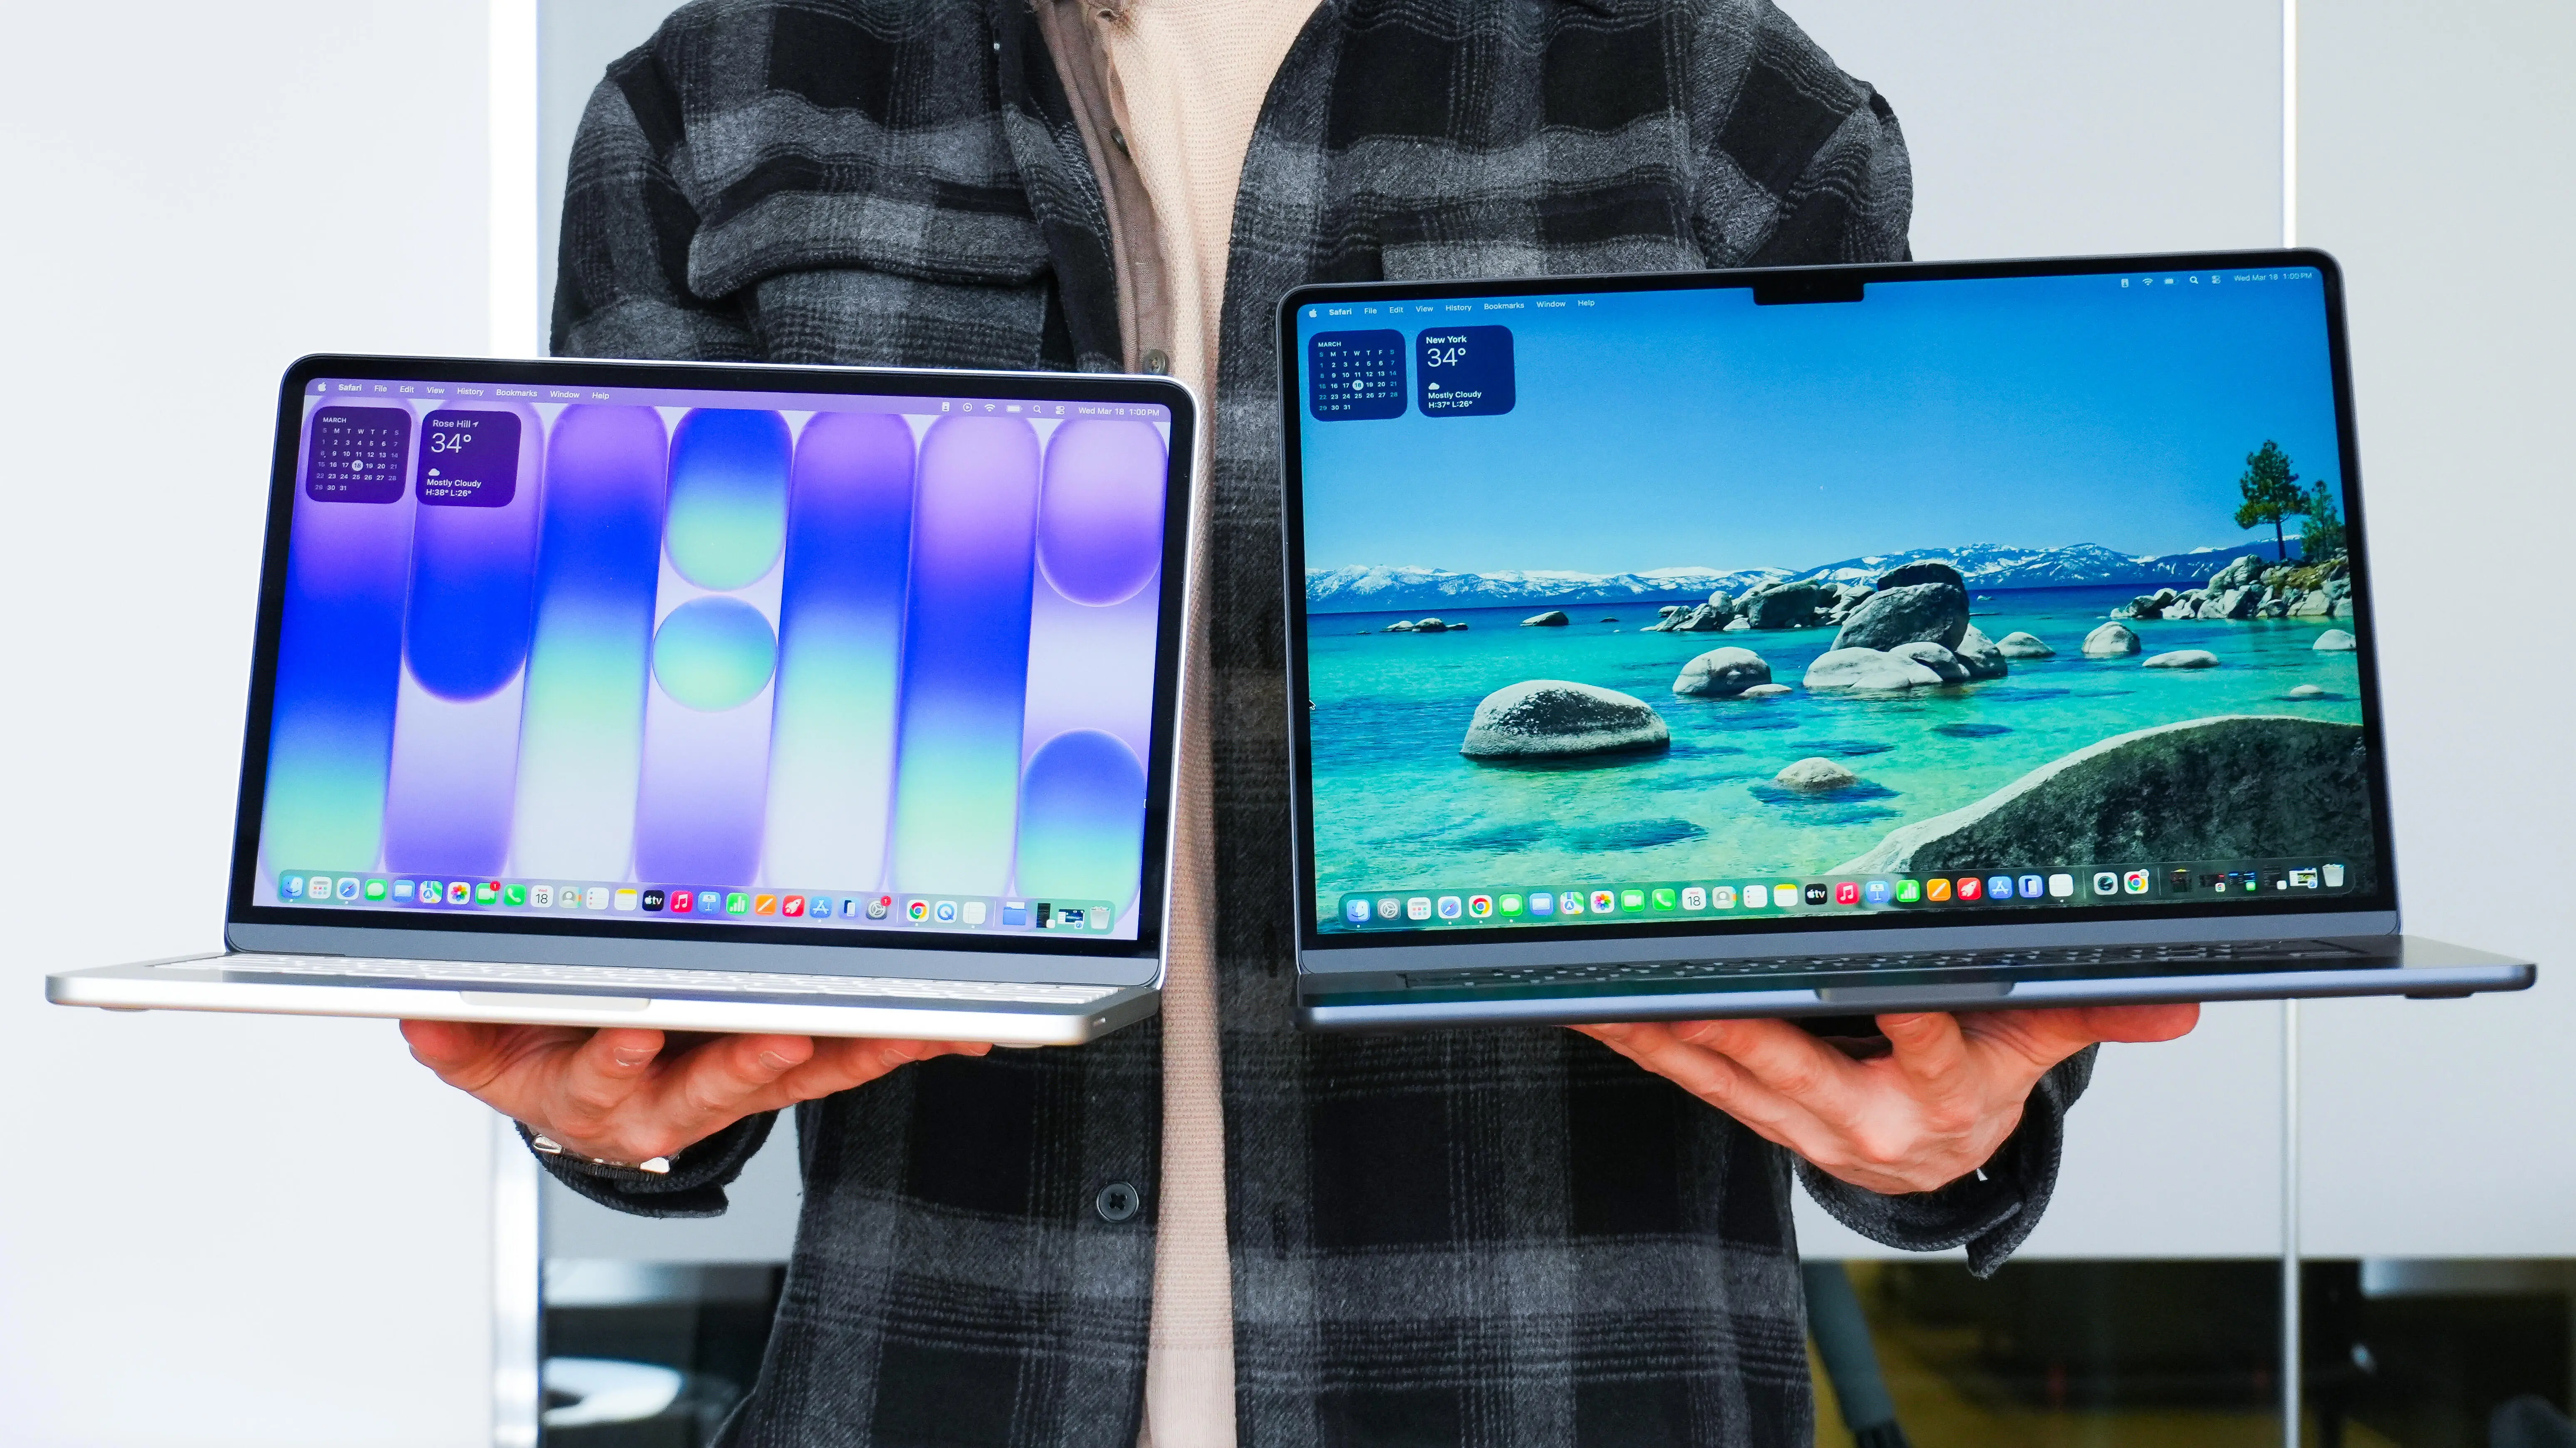
Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle
other 62

Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle

Apple'ın dokunmatik ekranlı MacBook ve OLED sürpriziyle ilgili lansman tarihi yaklaşmakta; bu, BT ve güvenlik ilgisi olan yeni cihaz teknolojilerini gündeme getiriyor.

15.10.2026 19:18 ZDNet Security US
other 75

Backslash, Vibe Coding'i Güvence Altına Almak İçin 19 Milyon Dolar Topladı

Backslash, Vibe Coding platformunun güvenliğini artırmak için 19 milyon dolar yatırım aldı. Şirket, bu yatırımı araştırma ve geliştirme faaliyetlerini genişletmek için kullanacak.

10.02.2026 17:01 SecurityWeek -
siber güvenlik yatırım platform
other 85

Çoğu Etkileşim Verisi Tehlikeye Girdi ve Bu Büyük Bir Güvenlik Sorunu

Etkileşim verilerinin çoğu botlar ve sahtecilik nedeniyle tehlikeye girmiştir. Datavault AI, gerçek insan eylemlerini doğrulamak için güvenlik önlemleri geliştirmektedir.

10.02.2026 17:00 HackRead -
güvenlik veri bot
other 75

Çocukların sosyal medya kullanımı ne kadar güvenli?

Araştırma, sosyal medya platformlarının çocukları koruma konusunda genellikle başarılı olduğunu, ancak bazı durumlarda yanlış ayarların veya merakın güvenlik açıklarına yol açabileceğini göstermektedir.

10.02.2026 16:50 Malwarebytes Labs -
sosyal medya çocuk güvenliği dijital güvenlik
other 75

Microsoft, yeni mobil tarzda Windows güvenlik kontrollerini duyurdu

Microsoft, Windows 11 için yeni mobil tarzda güvenlik kontrolleri duyurdu. Bu kontroller, uygulamaların dosyalar, kameralar ve mikrofonlar gibi hassas kaynaklara erişim izni istemesini sağlıyor.

10.02.2026 16:16 BleepingComputer -
Windows güvenlik uygulama izinleri
ZAST.AI, 'Sıfır Yanlış Pozitif' AI Destekli Kod Güvenliği için 6 Milyon Dolar Yatırım Aldı
other 85

ZAST.AI, 'Sıfır Yanlış Pozitif' AI Destekli Kod Güvenliği için 6 Milyon Dolar Yatırım Aldı

ZAST.AI, güvenlik araçlarındaki yüksek yanlış pozitif oranlarını sona erdirmek için 6 milyon dolarlık bir Pre-A yatırım turunu tamamladı. Bu yatırım, siber güvenlik alanında yeni bir çözümün tanınması anlamına geliyor.

10.02.2026 14:40 The Hacker News -
other 85

Neredeyse 17,000 Volvo çalışanı tedarikçi ihlalinde etkilendi

Conduent, siber suçluların ABD'deki Volvo çalışanlarına ait fayda ile ilgili kayıtlara eriştiğini doğruladı. Bu olay, büyük bir veri ihlali olarak kaydedildi.

10.02.2026 14:09 The Register Security -
siber güvenlik veri ihlali Volvo
other 75

Vergi Zamanları: 2026'da Dikkat Edilmesi Gereken En İyi IRS Dolandırıcılıkları

Vergi beyannamesi verme zamanı geldi. Siber suçlular, bu stresli dönemi daha da zorlaştırmak için fırsat kolluyor.

10.02.2026 13:00 ESET Research -
siber suç dolandırıcılık vergi
other 75

RSAC, Quantickle Açık Kaynak Tehdit İstihbaratı Görselleştirme Aracını Yayınladı

RSAC, Quantickle adında açık kaynaklı bir tehdit istihbaratı görselleştirme aracını tanıttı. Bu tarayıcı tabanlı araç, tehdit araştırmalarının görsel temsillerini oluşturmak için tasarlandı.

10.02.2026 10:27 SecurityWeek -
tehdit istihbaratı görselleştirme açık kaynak
other 85

CrowdStrike'ın Agentic Güvenliğini Güçlendiren İnsan-Yapay Zeka Geri Bildirim Döngüsü

CrowdStrike, yapay zeka ve insan etkileşimi ile güçlendirilmiş güvenlik çözümlerini tanıttı. Bu sistem, tehditleri daha etkili bir şekilde tespit etmek ve yanıt vermek için tasarlandı.

10.02.2026 09:00 CrowdStrike -
siber güvenlik yapay zeka güvenlik çözümleri
other 85

Entra ID Yönetimini Güvence Altına Alma: Seviye 0

Entra ID, Microsoft 365 uygulamaları için dizin ve kimlik doğrulama hizmetleri sunan bir hizmettir. Bu hizmetin güvenliği, organizasyonlar için hayati öneme sahiptir.

10.02.2026 08:00 TrustedSec -
siber güvenlik kimlik yönetimi Microsoft 365
other 75

Hindistan, Aadhaar'ı daha yaygın hale getiriyor, ancak eleştirmenler güvenlik ve gizlilik endişelerinin devam ettiğini söylüyor

Hindistan'ın Aadhaar sistemi, yeni bir uygulama ile cüzdanlar, oteller ve polislik hizmetlerine entegre ediliyor. Ancak eleştirmenler, bu uygulamanın veri ihlallerini nasıl önleyeceği konusunda belirsizlikler olduğunu belirtiyor.

10.02.2026 06:00 TechCrunch Security -
siber güvenlik veri gizliliği Aadhaar
Discord, veri ihlali sonrası yaş kontrolleri nedeniyle eleştiriyle karşılaşıyor

Discord, veri ihlali sonrası yaş kontrolleri nedeniyle eleştiriyle karşılaşıyor

09.02.2026 22:39 75
1 ... 217 218 219 220 221 ... 246
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.