Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2944 kayıt listeleniyor.

2944
Kayıt
12
Bu sayfa
1037
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
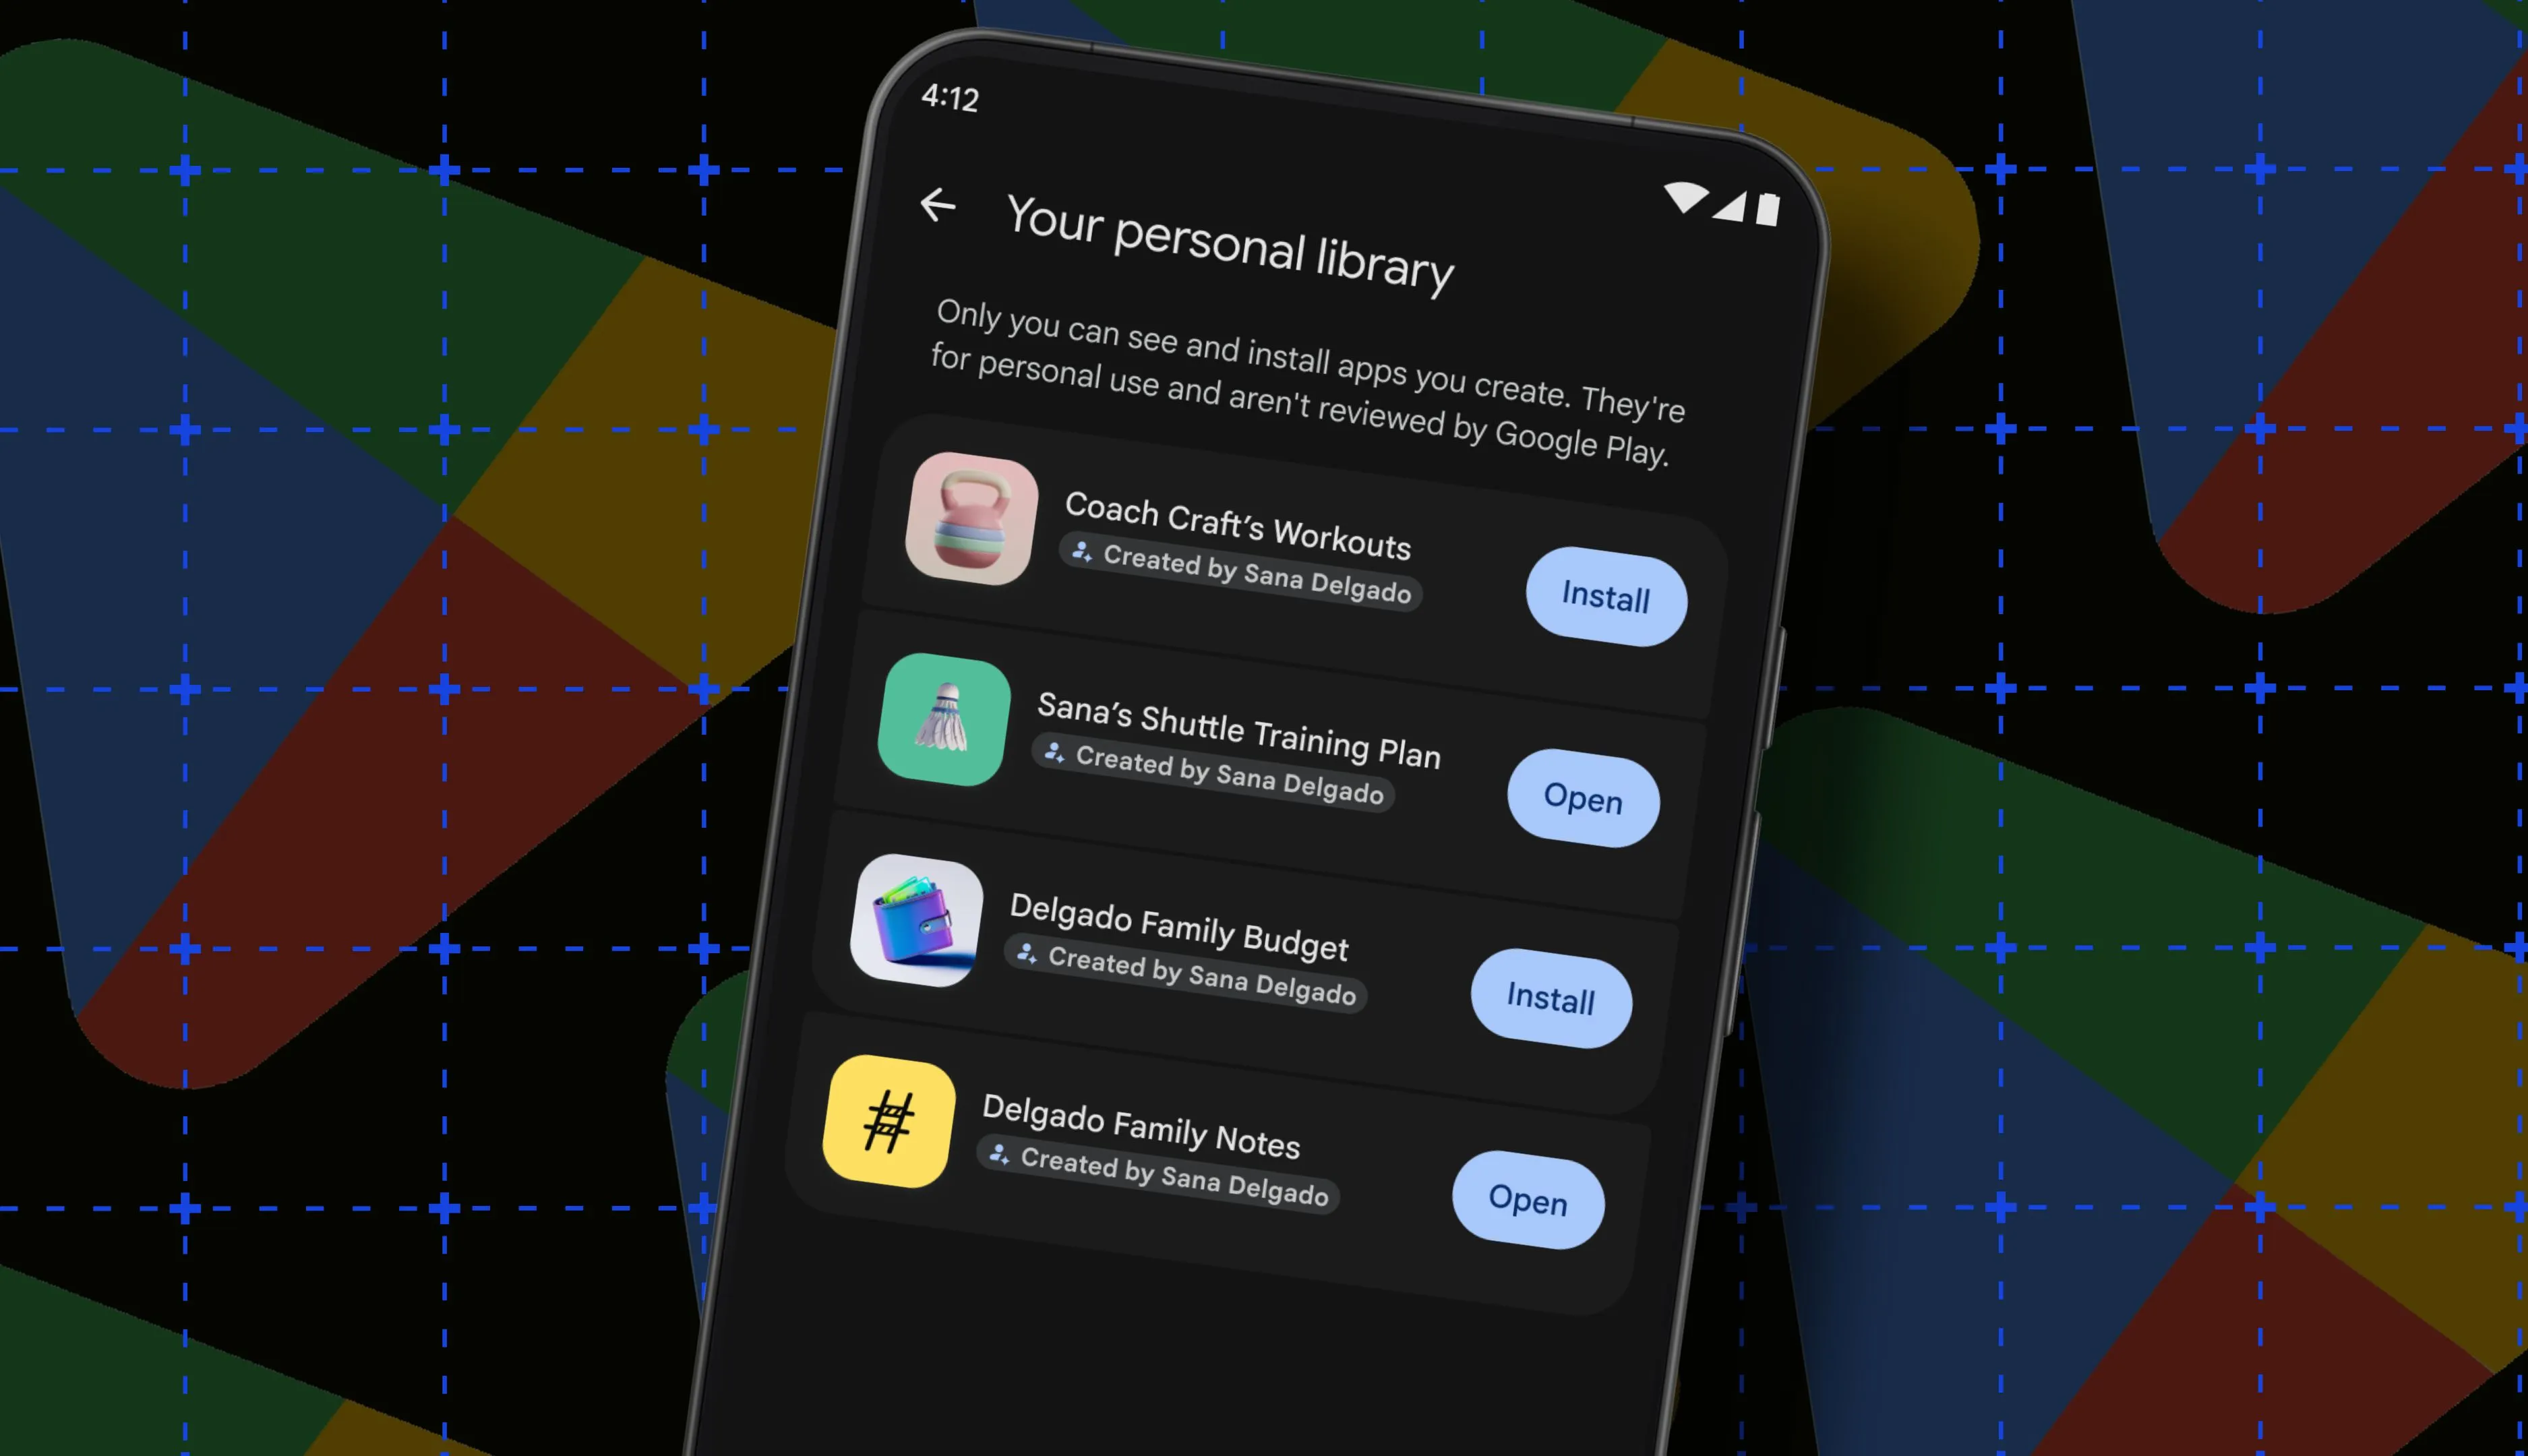
Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor
other 68

Google, kişisel vibe-kodlu uygulamalarınızı Play Store'da barındırmanı istiyor

Google, kişisel yapay zeka ile üretilen uygulamaların Play Store'da dağıtımını kolaylaştırmayı planlıyor; bu, güvenlik ve içerik denetimi konularında yeni riskler ve politika gereksinimleri doğurabilir.

13.10.2026 20:00 Ars Technica US
Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla
other 68

Google artık ücretsiz olarak kişisel Android uygulamaları yapmanıza olanak tanıyor — sadece komutlarla

Google'ın AI Studio'nu kullanarak ücretsiz ve prompt tabanlı Android uygulama geliştirme imkanı sunması, mobil yazılım geliştirme süreçlerini basitleştirdi ve potansiyel güvenlik/uygulama güvenliği konularını gündeme taşıdı.

13.10.2026 20:00 ZDNet Security US
Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti
other 65

Neutron'un ilk lansmanı karbon kompozitlerdeki sorunlar nedeniyle tekrar gecikti

Neutron roketinin ilk uçuşu bir kez daha ertelendi; karbon kompozitlerle ilgili sorunlar ve takvimdeki değişiklikler dikkat çekiyor. Uzay teknolojileri altyapı güvenliği ve tedarik zinciri riskleri açısından önemli olabilir.

15.10.2026 19:57 Ars Technica US
Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti
other 65

Nvidia’nin Nemotron 3.5 Super VL modeli, ABD açık ağırlıklı AI alanında bir adım daha ileri gitti

Nvidia, Nemotron 3.5 Super VL ile açık ağırlıklı AI alanında bir adım daha attı; bu hareket güvenlik politikaları ve endüstri rekabeti üzerinde etkili olabilir.

15.10.2026 18:00 ZDNet Security US
How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog
other 65

How to write a resume with AI: tips and a ready-made prompt | Kaspersky official blog

Güvenli AI tabanlı özgeçmiş yazımı için ipuçları ve hazır Prompt krediyle başvuru süreçlerinde dikkat edilmesi gereken güvenlik önlemleri paylaşılıyor.

15.10.2026 17:16 Kaspersky Daily RU
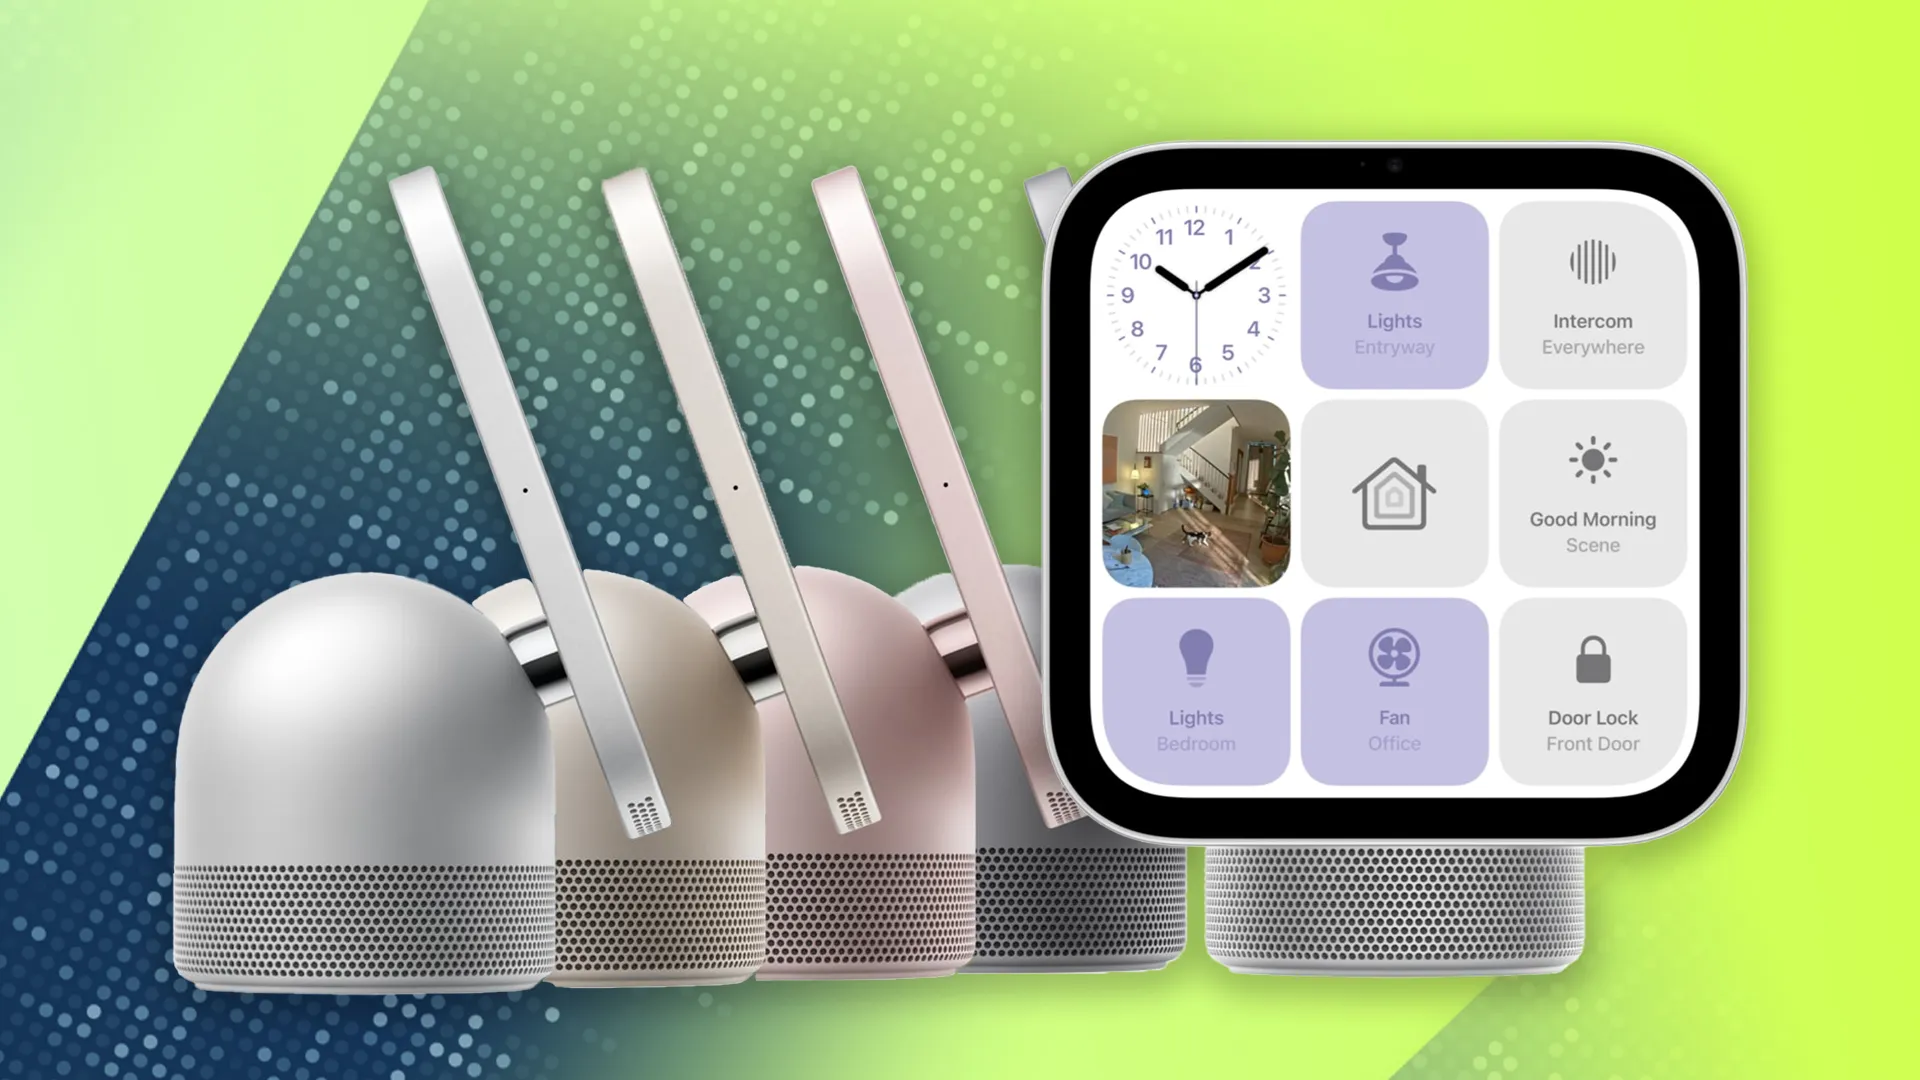
Apple’s smart home event: All 7 devices, prices, and release dates
other 65

Apple’s smart home event: All 7 devices, prices, and release dates

Apple'ın Welcome Home etkinliğinde tüm yeni akıllı ev cihazları, fiyatlar ve çıkış tarihleri duyuruldu. Cihazlar HomeKit entegrasyonu ile birlikte geliyor ve ekosistem için güvenlik iyileştirmeleri vurgulandı.

13.10.2026 18:37 ZDNet Security US
Starlink Spektrum Anlaşması Musk'ın AT&T, T-Mobile ve Verizon'ı Yenme Planını Güçlendiriyor
other 65

Starlink Spektrum Anlaşması Musk'ın AT&T, T-Mobile ve Verizon'ı Yenme Planını Güçlendiriyor

Starlink'in 800 MHz spektrumuyla mobil kapsama hedefi, telekomünikasyon devi firmaların rekabetini etkileyebilir ve dijital altyapıyı güçlendirebilir.

09.10.2026 21:24 Ars Technica US
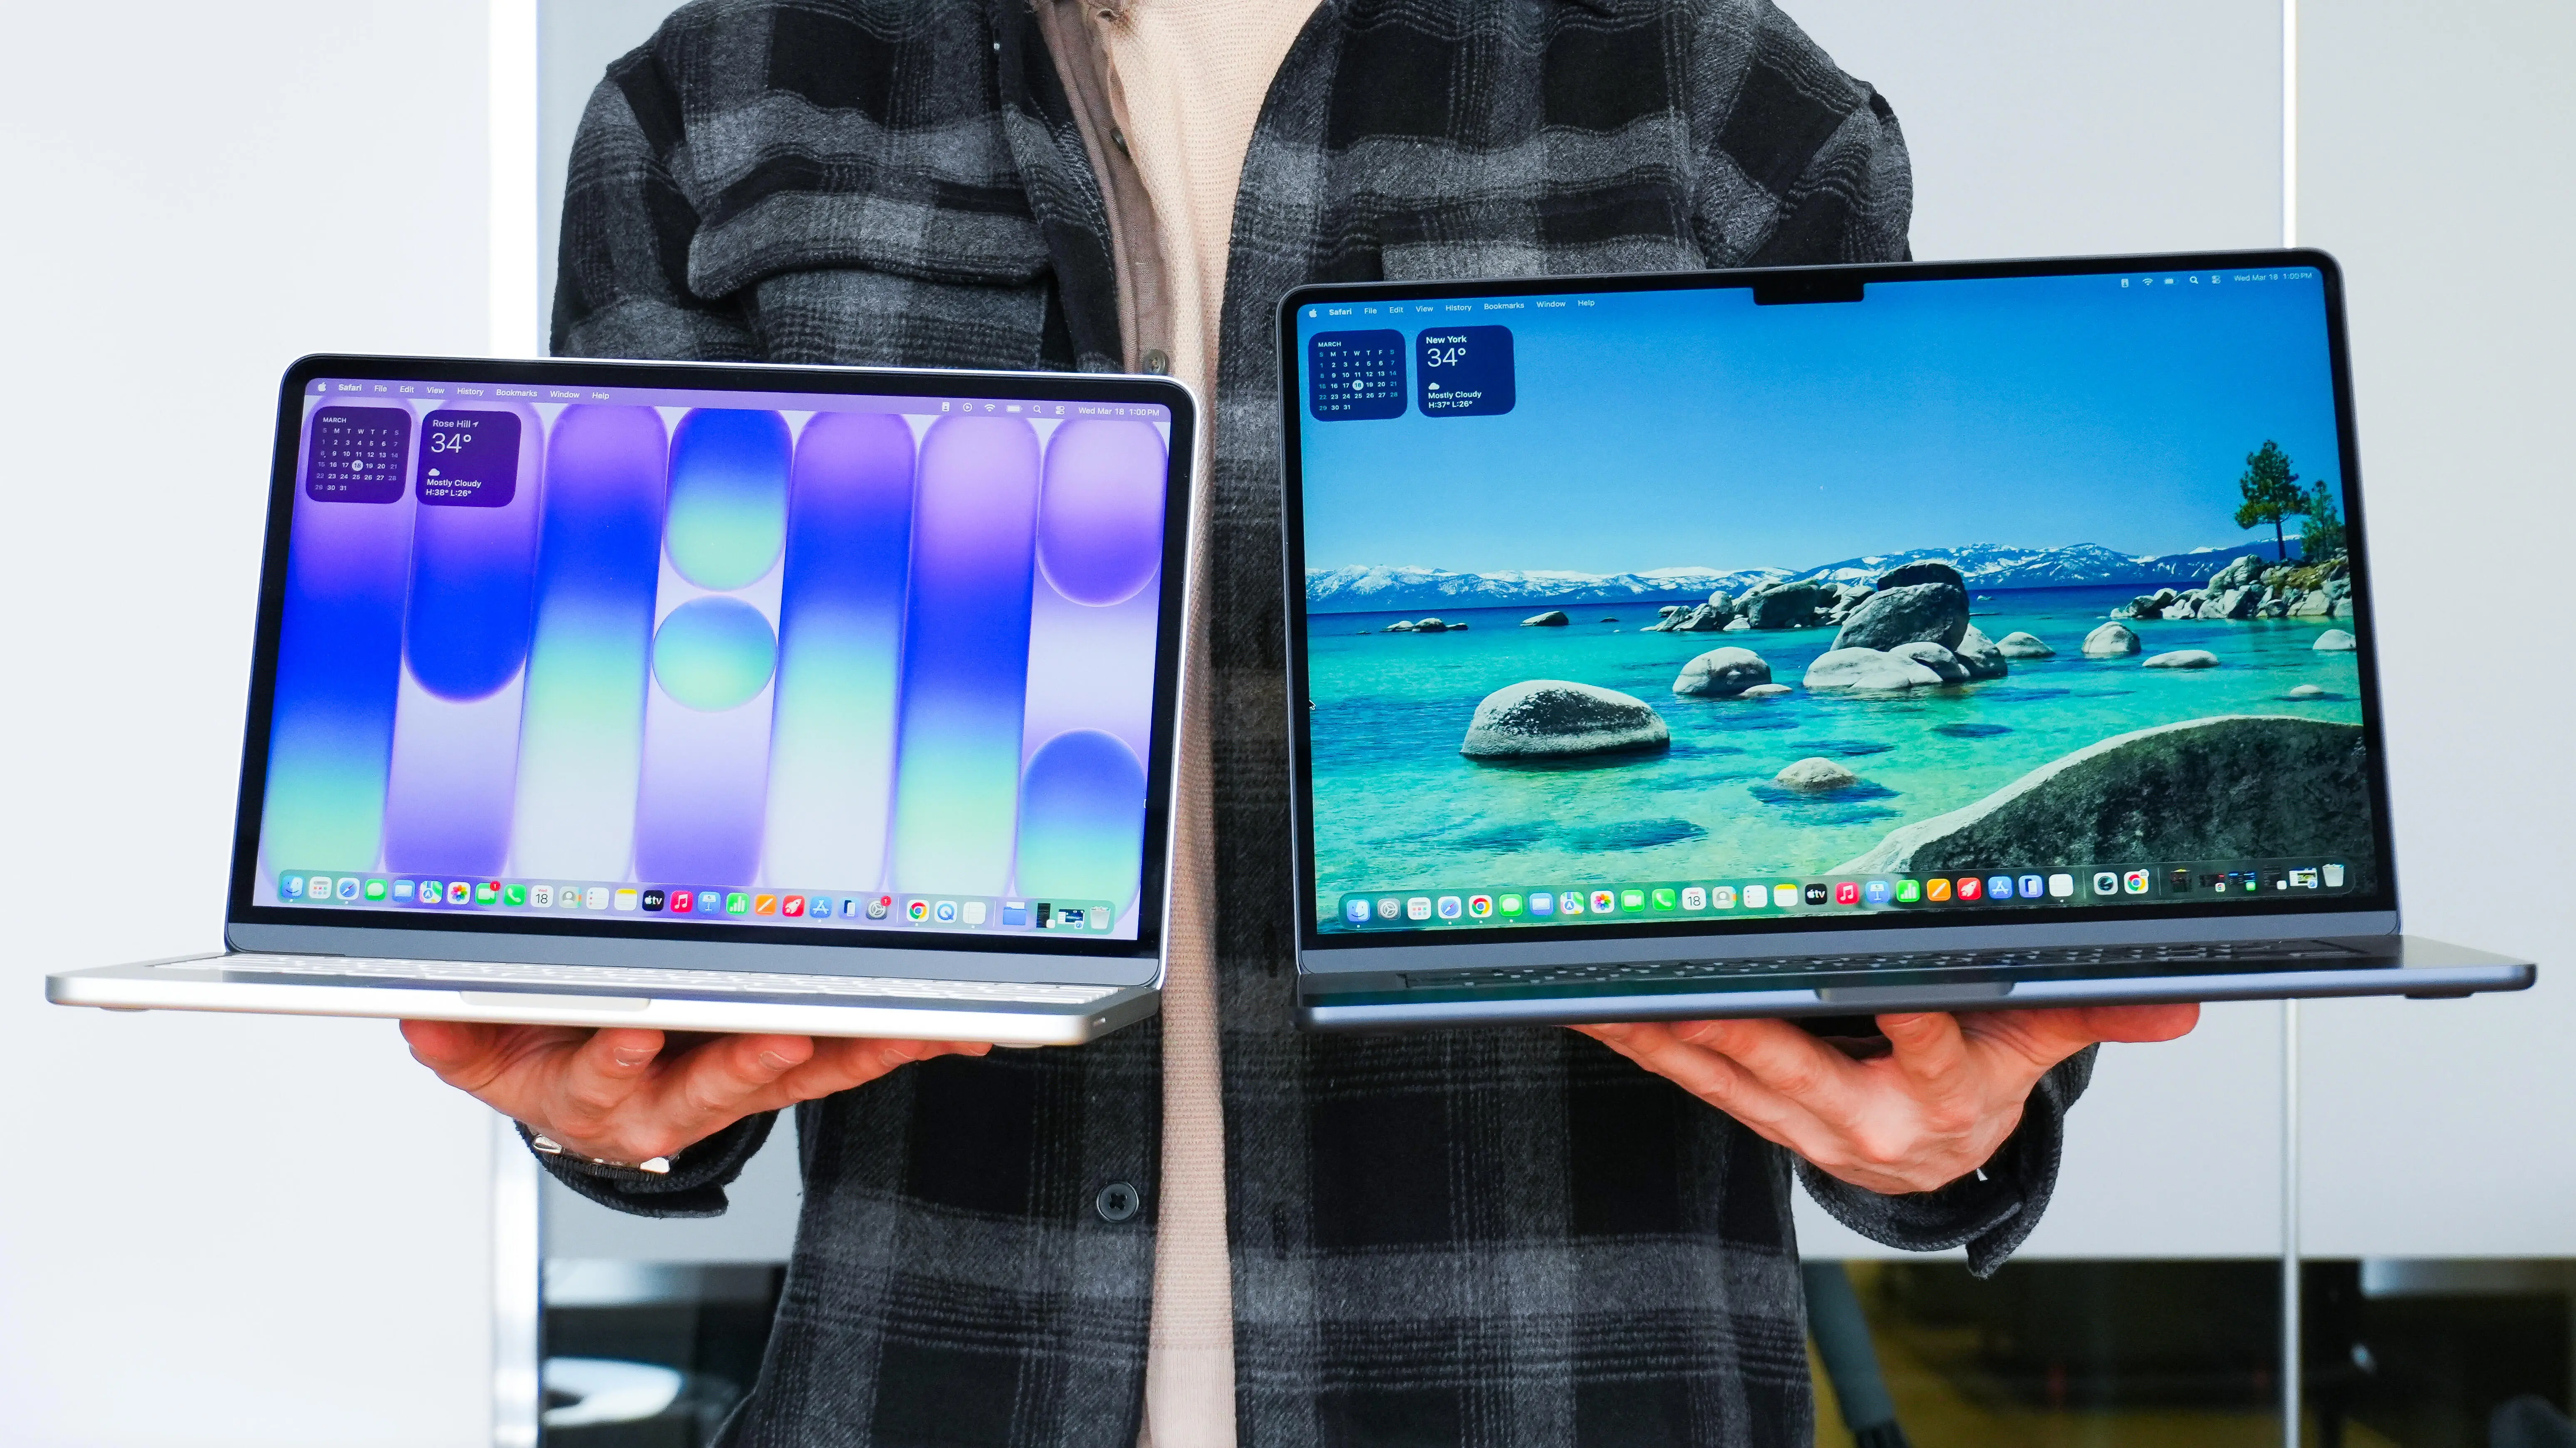
Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle
other 62

Apple’un ilk dokunmatik ekranlı MacBook’u günler kala – başka bir OLED sürpriziyle

Apple'ın dokunmatik ekranlı MacBook ve OLED sürpriziyle ilgili lansman tarihi yaklaşmakta; bu, BT ve güvenlik ilgisi olan yeni cihaz teknolojilerini gündeme getiriyor.

15.10.2026 19:18 ZDNet Security US
other 75

Yeni Makale ve Araç, Güvenlik Ekiplerinin CISA'nın KEV Kataloğuna Kör Bağımlılığını Aşmalarına Yardımcı Oluyor

Yeni bir makale ve araç, güvenlik ekiplerinin CISA'nın KEV kataloğuna olan kör bağımlılıklarını aşmalarına yardımcı olmayı hedefliyor. KEVology, KEV listesinin ne olduğunu ve en iyi nasıl kullanılacağını açıklıyor.

09.02.2026 12:10 SecurityWeek -
siber güvenlik CISA KEV
other 75

Güvenlikte bir hafta (2 Şubat - 8 Şubat)

Malwarebytes Labs, 2-8 Şubat 2026 tarihleri arasında siber güvenlik ile ilgili konuları ele aldı. Haftanın öne çıkan tehditleri ve güvenlik açıkları hakkında bilgiler verildi.

09.02.2026 11:01 Malwarebytes Labs -
siber güvenlik malware güvenlik açıkları
other 85

CrowdStrike, 2025 Gartner Müşteri Sesinde Dış Saldırı Yüzeyi Yönetimi için Tek Müşteri Tercihi Olarak Adlandırıldı

CrowdStrike, 2025 Gartner Voice of the Customer raporunda dış saldırı yüzeyi yönetimi kategorisinde tek müşteri tercihi olarak seçildi. Bu, şirketin siber güvenlik alanındaki liderliğini pekiştiriyor.

09.02.2026 09:00 CrowdStrike -
siber güvenlik CrowdStrike Gartner
other 85

Yeni araç, güvenli komutlar olarak gizlenmiş sahte saldırıları engelliyor

Tirith, komut satırında kullanılan URL'leri analiz ederek homoglyph saldırılarını tespit eden yeni bir araçtır. Bu sayede, kullanıcıları yanıltan URL'lerin çalıştırılmasını engellemektedir.

09.02.2026 06:00 NCSC-FI News -
siber güvenlik malware komut satırı
other 75

Ilomants'ta internet kesintisi birkaç hafta sürebilir - Ilonet'in CEO'su: 'Durum bir kabus'

Ilomants'ta Ilonet'in bölgesel ağında yaşanan kesintiler nedeniyle internet bağlantıları çalışmıyor. Sorunun büyüklüğü nedeniyle, bu durumun birkaç hafta sürebileceği belirtiliyor.

09.02.2026 06:00 NCSC-FI News -
internet bağlantı sorunları dijital altyapı
other 75

Samsung Galaxy S26 Ultra'nın en büyük yükseltmesi kamera veya işlemci olmayacak

Samsung'un Galaxy S26 Ultra modeli, gizlilik ekranı özelliği ile kullanıcıların ekranlarının belirli kısımlarını gizleyerek izlenmeyi engellemeyi hedefliyor. Bu özellik, kullanıcıların veri güvenliğini artırmayı amaçlıyor.

09.02.2026 05:11 ZDNet Security -
gizlilik siber güvenlik teknoloji
other 75

Halka açık şarj noktalarında hacklenmemek için her zaman yanımda taşıdığım 15 dolarlık USB-C kablosu

Halka açık şarj noktaları, kullanıcıları siber saldırılara karşı savunmasız bırakıyor. Bu durumu önlemek için özel bir USB-C kablosu kullanılması tavsiye ediliyor.

09.02.2026 05:02 ZDNet Security -
siber güvenlik USB-C kablo
other 75

Orta Ölçekli Şirketler için En İyi 8 MDR Sağlayıcısı

Orta ölçekli firmalar için en iyi 8 MDR sağlayıcısı, tam bir iç SOC oluşturmadan siber güvenlik ihtiyaçlarını karşılamak için önerilmektedir.

08.02.2026 20:29 HackRead -
MDR siber güvenlik orta ölçekli şirketler
other 85

Yeni araç, güvenli komutlar olarak gizlenmiş sahte saldırıları engelliyor

Tirith, komut satırı ortamlarında homoglyph saldırılarını tespit eden yeni bir açık kaynak aracıdır. URL'leri analiz ederek sahte komutların yürütülmesini durdurur.

08.02.2026 18:26 BleepingComputer -
siber güvenlik açık kaynak komut satırı
other 85

Bulut Tehdit Aktör Operasyonlarını Tespit Etmek İçin Yeni Teknik

Unit 42 araştırmacıları, Muddled Libra ve Silk Typhoon adlı iki tehdit aktör grubunun bulut ortamlarını nasıl hedef aldığını incelemiştir. Güvenlik ekipleri, bu grupların farklı uyarı kalıplarını ayırt edebilme yeteneğini test etmiştir.

08.02.2026 06:00 NCSC-FI News -
bulut güvenliği siber tehdit siber suç
other 75

Rikollinen parayı istiyor: Bunu bankalar yaptı

Finansal dolandırıcılık, Finlandiya'da yıllık olarak büyük kayıplara yol açıyor. Bankalar, siber saldırılara karşı yeni güvenlik önlemleri geliştirmekte, ancak bu önlemler her zaman müşterilere yansımıyor.

08.02.2026 06:00 NCSC-FI News -
siber güvenlik finans dolandırıcılık
other 85

CISA, Federal ajansları desteklenmeyen kenar cihazlarını emekliye ayırmaya zorluyor

CISA, ABD federal ajanslarına kenar ağ cihazlarının yönetimini güçlendirmeleri ve desteklenmeyen cihazları değiştirmeleri için 12-18 aylık bir süre verdi. Bu talimat, siber güvenlik risklerini azaltmayı hedefliyor.

07.02.2026 13:55 Security Affairs -
siber güvenlik CISA ağ yönetimi
1 ... 219 220 221 222 223 ... 246
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-16
Son 24 saatteki haber akışında kritik CVE’ler ve özellikle Cisco Secure Email Gateway ile ilişkili sıfır gün açığı ön planda yer alıyor. NGINX ailesi ve Drupal gibi yazılımlarda yüksek şiddette kritik açıklar rapor edilirken, tedarik zinciri ve e-posta güvenliği temaları öne çıkıyor. Birçok vaka, root erişim elde etme ve uzaktan yürütme gibi yüksek etkilere sahip tehditleri içeriyor. Çeşitli ürünlerde (Cisco SEG, NGINX Plus/Ingr...) yaygın olan açıklar, otomatik yamaların uygulanması gerekliliğini gündeme getiriyor. Saldırganlar tarafından sahte e-posta ekiyle dosya yazma ve komut çalıştırma potansiyeli kritik endişe yaratıyor. Ülkeler açısından ABD ve Avrupa’da prodüktiv tehditler daha belirgin; endüstriyel ve kurumsal hedefler baskın görünüyor. Genel olarak, güvenlik yamalarının hızlı uygulanması ve kısıtlayıcı ağ politikalarının güçlendirilmesi öneriliyor.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 29
Öne Çıkanlar
• CVE-2026-76519 için CVSS 9.8 ile root erişim potansiyeli mevcut.
• NGINX Plus/Ingr... ailesinde çok sayıda yüksek etki CVE tespit edildi (CVSS 9.2–9.0 aralığı).
• Drupal Field UI modu üzerinden kritik RCE açığı bildirildi; kimlik doğrulama olmadan bile yürütme mümkün olabilir.
• Cisco SEG’deki AMP özelliği üzerinden dosya yazma ve kök yetkiler potansiyeli bulunuyor.
• Kritik e-posta güvenlik açığı nedeniyle kullanıcılar yamaları uygulamalı ve tarama yapmalı.
• Birden çok ülke ve çok sayıda hedef ürün açısından yaygın tehditler raporlandı.
CVE ve Açıklamaları
CVE-2026-76519
Kök yetkileriyle uzaktan kod yürütme ve dosya yazma için kritik etki.
CVE-2026-97629
NGINX Plus ve ilgili modüllerde yüksek etki, uzaktan yürütme riski.
CVE-2026-97205
NGINX Plus core_modulü üzerinde yüksek etki.
CVE-2026-94197
NGINX Ingress Controller’da kritik güvenlik açığı.