Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8822 kayıt listeleniyor.

8822
Kayıt
12
Bu sayfa
1051
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI iot cve windows security
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
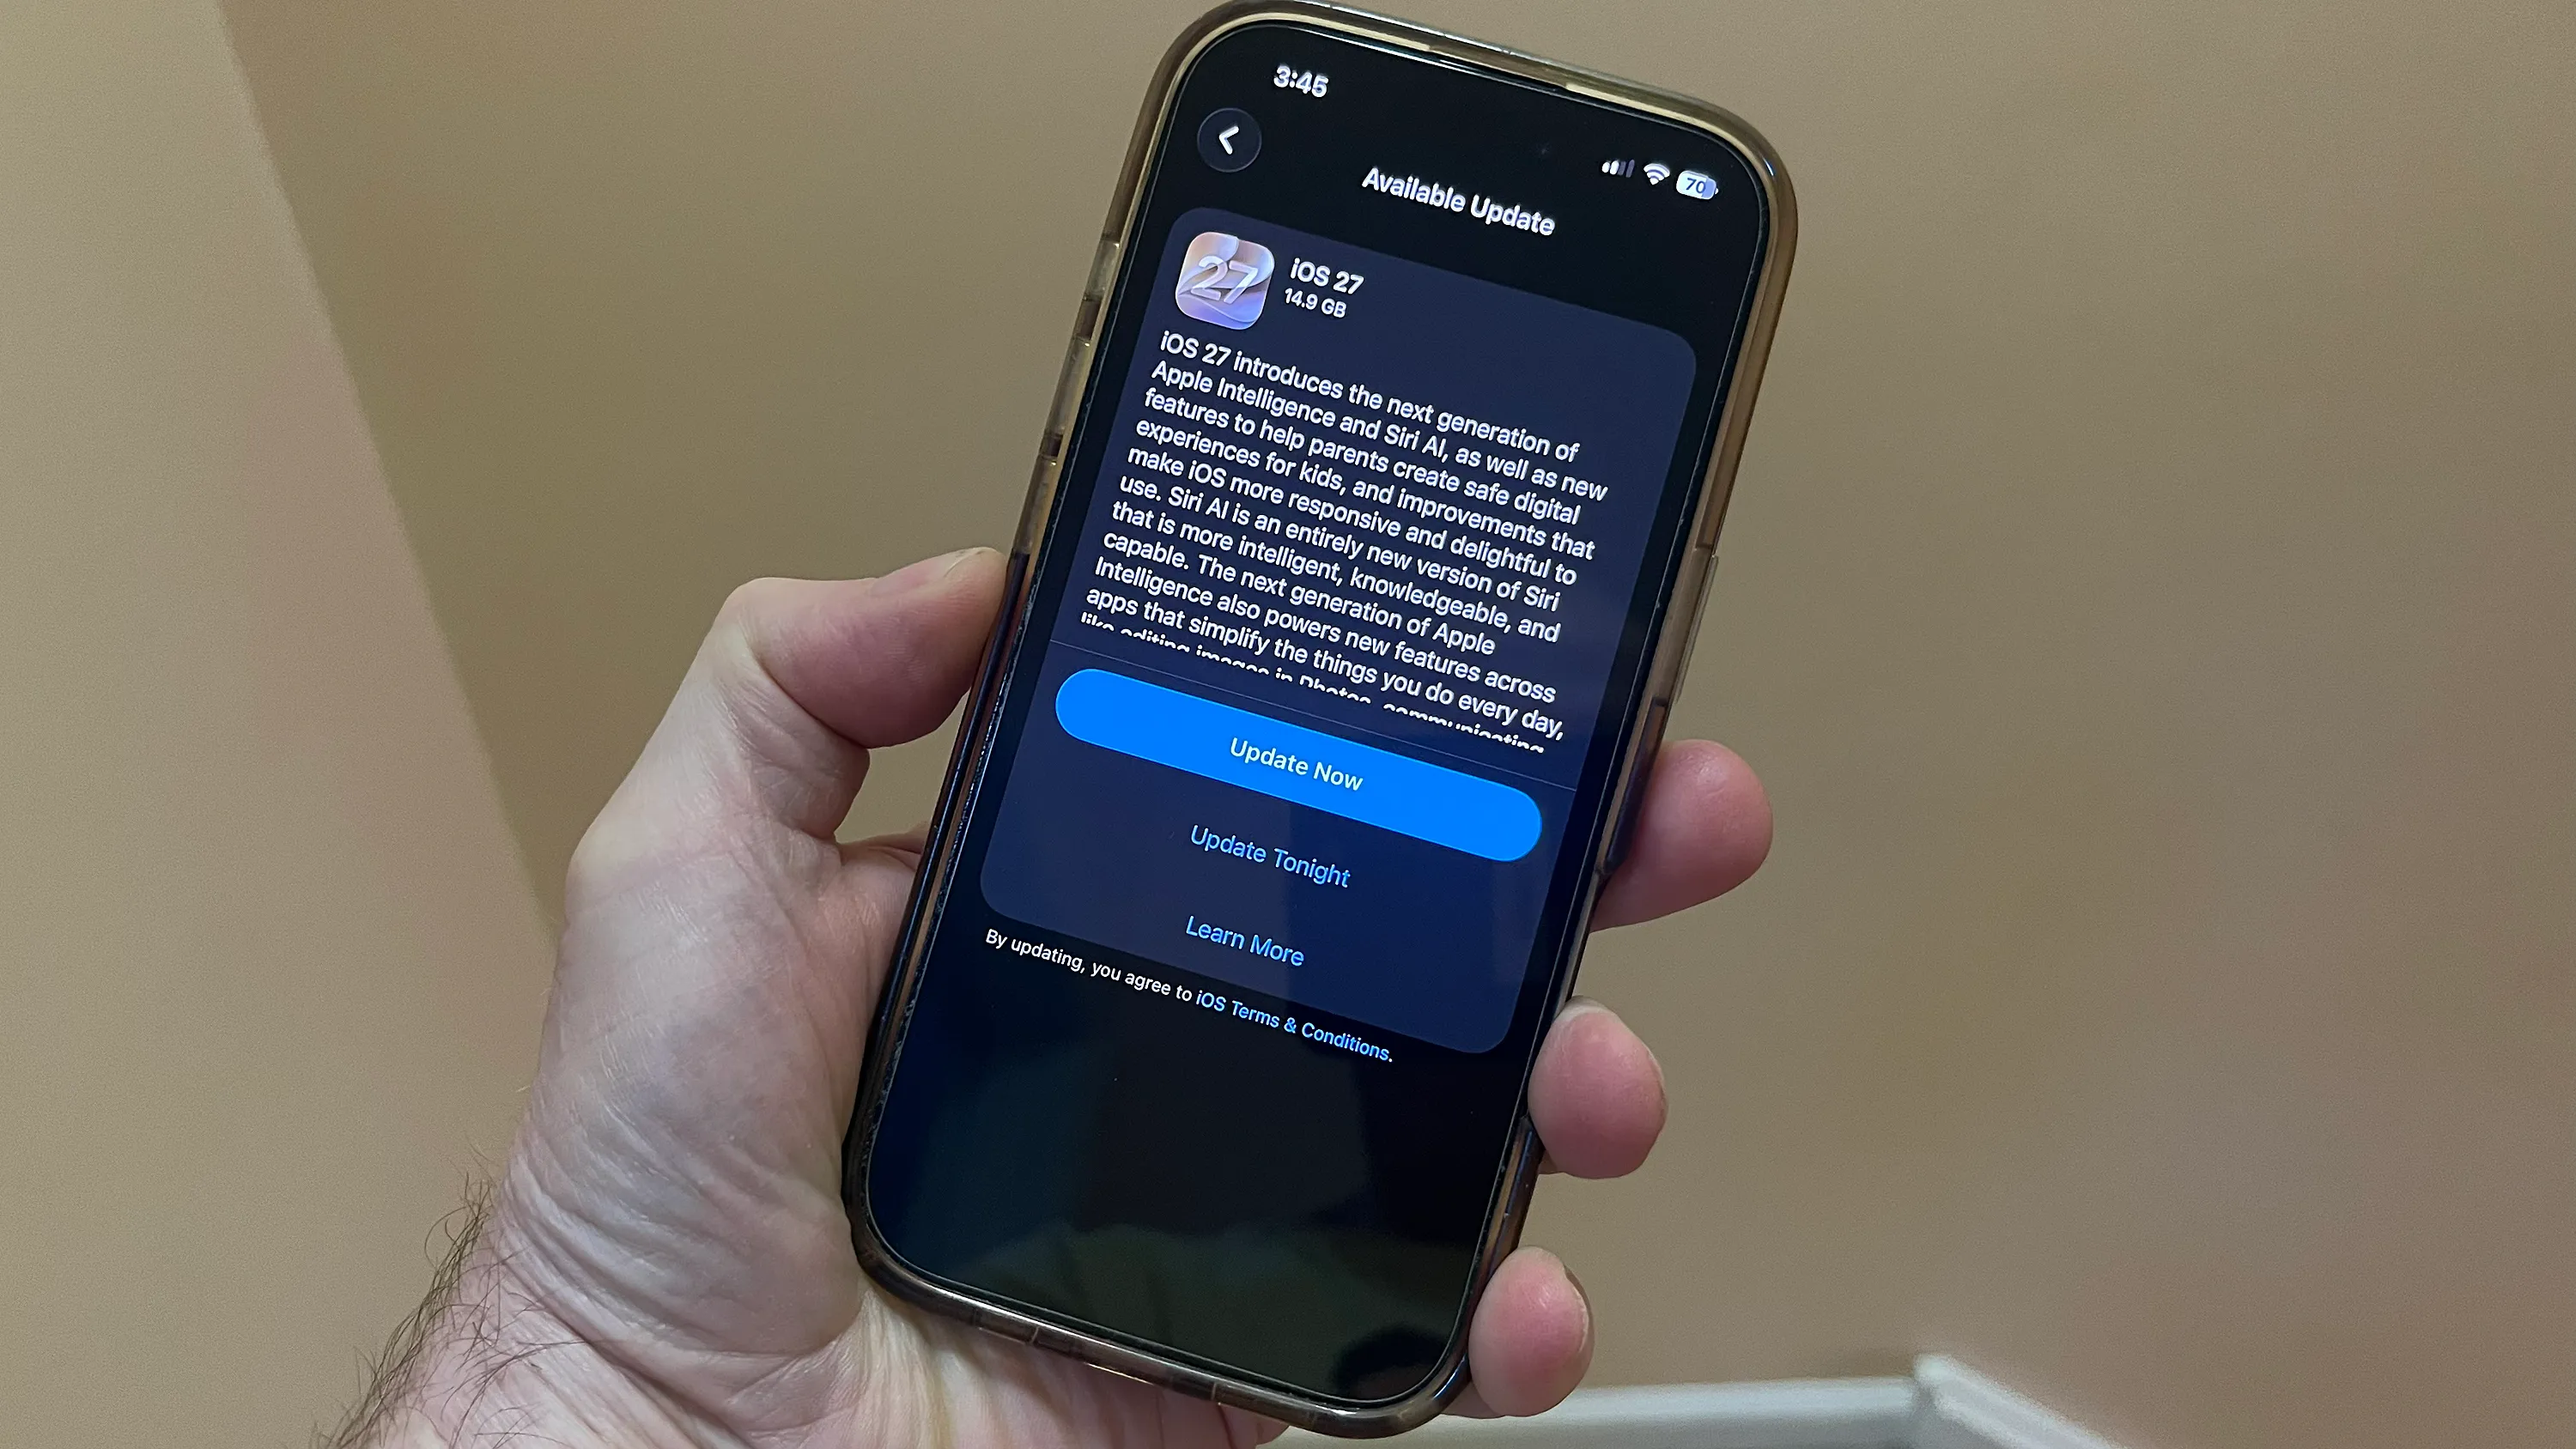
iOS 27 nihayet geldi; Siri AI beta ve 120 güvenlik yamasıyla
vulnerability 68

iOS 27 nihayet geldi; Siri AI beta ve 120 güvenlik yamasıyla

iOS 27’nin gelen güncellemeleri ve Siri AI beta ile ilgili güvenlik yamaları, çift taraflı güvenlik iyileştirmeleri sunuyor. Bu tür güncellemeler sistem güvenliğini artırabilir ve potansiyel zayıflıkları giderir.

15.09.2026 16:13 ZDNet Security US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

15.09.2026 16:00 65
malware 68

OpenAI Açıklıyor: Yapay Zekâ Ajanları RubyGems Saldırısıyla Bağlantılı mı?

OpenAI, yapay zekâ ajanlarının RubyGems saldırısıyla ilişkilendirilmesi haberini inceliyor; olay, paket yöneticileri ve otomatikleşmiş aktörlerin güvenlik risklerini yeniden gündeme getirdi.

15.09.2026 15:42 SecurityWeek US
malware ai_security software_supply_chain
other 72

İtalyan unicorn Exein fiziksel AI dalgasına kapılıyor

Exein’in 270 milyon dolarlık yatırım alması, fiziksel yapay zeka alanında büyümeyi ve değerlemeyi artırıyor; yatırım baskısı ve pazar güveni işaretleri içeriyor.

15.09.2026 15:19 TechCrunch Security US
AI finansman startup
vulnerability 78

Paylaşımlı Hosting Riski: LiteSpeed Enterprise Hatası Tek Bir Tenant'tan Kök Yetki Verebiliyor

Kritik LiteSpeed Enterprise hatası, paylaşımlı hostingte tek bir kullanıcıya kök yetkisi kazanma imkanı sunuyor; CageFS dışına çıkabilir ve sunucu köküne erişim riski doğuruyor. Güncelleme zorunlu ve 6.3.7 sürümü öneriliyor.

15.09.2026 15:19 Security Affairs IT
malware web server vulnerability
İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme

İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme

15.09.2026 15:00 68
Human Attacker Exploits Marimo RCE, Reaches SSH Bastion in Eight Seconds
malware 72

Human Attacker Exploits Marimo RCE, Reaches SSH Bastion in Eight Seconds

Marimo RCE açığı üzerinden yapılan saldırıda insan operatörü, inicial erişimden SSH bastionına yalnızca sekiz saniyede geçiş yapabiliyor; bu durum güvenlik operatörlerinin tehdit yüzeyini hızla daraltması gerektiğini gösteriyor.

15.09.2026 14:52 The Hacker News US
siber güvenlik malware network
Saldırı Zincirleri, Saldırı Yüzeylerinden Daha Fazlası: Neden Bireysel Teknikleri Test Etmek Noktadan Öteye Kaçmıyor
cyberwar/other 72

Saldırı Zincirleri, Saldırı Yüzeylerinden Daha Fazlası: Neden Bireysel Teknikleri Test Etmek Noktadan Öteye Kaçmıyor

Güvenlik ekiplerinin tek tek teknikleri test etmenin ötesine geçmesi gerektiği; EDR/EDR agent, phishing simulasyonu ve SIEM kuralları gibi mekanizmaların bütünsel ve sürekli olarak değerlendirilmesi gerektiği öne sürülüyor.

15.09.2026 14:26 The Hacker News US
siber güvenlik edr siem
Kitle Tarama Kampanyası, Vite Açıklarıyla Bulut Kimlik Bilgilerini Çalıyor
malware 72

Kitle Tarama Kampanyası, Vite Açıklarıyla Bulut Kimlik Bilgilerini Çalıyor

Geniş ölçekli tarama kampanyası, güvenli olmayan Vite sunucularını hedefleyerek bulut kimlik bilgileri ve konfigürasyon dosyalarını çalmayı amaçlıyor; bu, bulut altyapılarında ciddi güvenlik riskleri doğuruyor.

15.09.2026 14:12 The Hacker News US
cybersecurity malware cloud-security
cyberwar/other 72

25 Years of Mass Surveillance Is Enough

11 Eylül sonrası hedefli gözetimden kütle gözetimine geçişin hukuki ve teknik mimarisinin günümüzde güvenlik ile mevzuata etkileri ele alınır; gözetimin kamu güvenliği, yasa uygulamaları ve dijital altyapılar üzerindeki etkileri tartışılır.

15.09.2026 14:01 Schneier on Security US
siber güvenlik bilgi-teknoloji gözetim
malware 78

Bir Exploit Zinciri, İki İstihbarat Kampanyası: Chrome ve Windows Saldırı Altında

İki Çin bağlantılı grup, NGOs hedefli Chrome ve Windows zeroday exploitlerini kullanarak ayni zarf altında iki farklı backdoor devreye almıştır; saldırılar Chrome yaması çıkmadan önce gerçekleşmiştir. Volexity raporu saldırı zincirini adım adım açıklar.

15.09.2026 13:17 Security Affairs IT
malware zero-day espionage
cyberwar/other 62

Estonya uzmanları yapay zeka çağında siber savunma doktrini taslağı hazırladı

Estonya'daki eksperler tehisaru çağında dijital güvenliği için kapsamlı bir kiber savunma doktrini taslağı yayımladı; hükumetler için stratejik tavsiyeler sunuluyor.

15.09.2026 13:00 CERT-EE EE
siber güvenlik kiber savunma yapay zeka
1 ... 124 125 126 127 128 ... 736
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-19
24 saat içinde yüksek öneme sahip çeşitli güvenlik olayları raporlandı. Özellikle RDP/FreeRDP bileşenlerindeki açıklar (CVE-2026-111880, CVE-2026-111881) ve SiteGuard Server Edition’da OS komut enjeksiyonu zafiyeti (CVE-2026-106931) dikkat çekti. Apache Camel’de çok sayıda CVE düzeltmesi yayımlandı ve Broadcom Wi‑Fi zafiyeti fiziksel olarak tehdidi artırıyor. Bölgesel olarak FI ve ABD dışındaki ülkelerdeki etkiler görünürken, istemci tarafı ve ağ güvenliği güçlendirme ihtiyacı belirginleşti. Saldırı vektörleri arasında uzaktan kimlik doğrulaması olmadan yazılım taşımaları, komut enjeksiyonu ve bellek taşması riskleri bulunuyor. Yaygın tema olarak yazılım güncellemeleri ve güvenlik izleme eksiklikleri öne çıkıyor. Tehdit aktörlerinin aktif olduğu ve hızla yamalar uygulanmalıdır. Bu dönemde güvenlik iletişimi ve farkındalık da kritik rol oynuyor.
Toplam Haber: 18
Yüksek Önem: 2
IOC/CVE: 6
Öne Çıkanlar
• FreeRDP sürümleri 2.0.0 ile 3.32.0 arasında NTLM MIC offset hatası nedeniyle kör wit yazına yol açan bellek taşması bulunuyor ve CVE-2026-111880 ile ilişkilendirildi.
• SiteGuard Server Edition'daki istatistik modülünde OS komut enjeksiyonu zafiyeti mevcut; saldırganlar root/SYSTEM ayrıcalıklarıyla komut çalıştırabiliyor (CVE-2026-106931).
• Apache Camel’de 38 CVE düzeltmesi yayımlandı ve 4.18.5/4.22.1/4.23.0 sürümlerine yükseltme öneriliyor.
• Broadcom Wi-Fi zafiyeti, kimlik doğrulaması gerektirmeden saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor.
• FreeRDP 3.14.1 before 3.32.0’da Bresenham benzeri bellek hatası ve CF_DIB/CF_DIBV5 nedeniyle çökme/taşma riski bulunuyor (CVE-2026-111881).
CVE ve Açıklamaları
CVE-2026-106030
kısa etki
CVE-2026-43865
kısa etki
CVE-2026-78162
kısa etki
CVE-2026-78163
kısa etki
CVE-2026-78164
kısa etki
CVE-2026-78165
kısa etki
CVE ve Açıklamaları
CVE-2026-79983
kısa etki
CVE-2026-79984
kısa etki
CVE-2026-79985
kısa etki
CVE-2026-79986
kısa etki
CVE-2026-80312
kısa etki
CVE-2026-80343
kısa etki
CVE ve Açıklamaları
CVE-2026-80344
kısa etki
CVE-2026-83531
kısa etki
CVE-2026-84176
kısa etki
CVE-2026-84178
kısa etki
CVE-2026-84180
kısa etki
CVE-2026-84181
kısa etki
CVE ve Açıklamaları
CVE-2026-85243
kısa etki
CVE-2026-85245
kısa etki
CVE-2026-106931
kısa etki
CVE-2026-111880
kısa etki
CVE-2026-111881
kısa etki