Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7304 kayıt listeleniyor.

7304
Kayıt
12
Bu sayfa
1051
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI iot cve windows security
Öne çıkan haberler
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı
vulnerability 85

GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı

GitLab'in yüksek şiddette bir güvenlik açığını yamalaması bildirildi. Açık, kimlik doğrulaması olmadan sunucu üzerinde kod çalıştırmaya imkan verebilecek türde ve CVSS 10.0 olarak derecelendirildi.

13.10.2026 11:43 The Hacker News US
Kritik SonicWall SMA 1000 Açığı, Yama Sonrası 135 İstismar Girişimi Hedefinde
vulnerability 84

Kritik SonicWall SMA 1000 Açığı, Yama Sonrası 135 İstismar Girişimi Hedefinde

Kritik bir SonicWall SMA 1000 açığı hızla istismar ediliyor; SSRF nedeniyle uzaktan erişim ve potansiyel çıkarımlar mümkün. Güncel yamaların uygulanması kritik önem taşıyor.

12.10.2026 13:36 The Hacker News US
Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı
malware 78

Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

Güvenlik araştırmaları, AOMEI Backupper'ın güncelleme sunucularının birkaç dakika süren açık pencerelerde değiştirilmesiyle kullanıcıların kurulumlarında backdoor bulaşmasına yol açtığını duyurdu. Saldırganlar, güncelleme dalgalarıyla yayılan zararlı imajlar üzerinden kötü amaçlı kodları enjekte etti.

16.10.2026 19:43 The Hacker News US
Palo Alto Networks PAN-OS İçin Yetkisiz Erişim ve Uzaktan Kod Çalıştırma Açığı Aktif İstismar Altında Düzeltildi
vulnerability 78

Palo Alto Networks PAN-OS İçin Yetkisiz Erişim ve Uzaktan Kod Çalıştırma Açığı Aktif İstismar Altında Düzeltildi

PAN-OS yönetim arayüzündeki CVE-2026-0322 kodlu RCE açığı, aktiftir ve güvenlik güncellemesi gerektirmektedir. Etkilenen sistemlerin acilen yamalanması kritiktir.

15.10.2026 14:46 The Hacker News US
cyberwar 80

ABD Su Sistemlerine Siber Güvenlik Desteği

Su Gözleme Merkezi, DEF CON'da launched edildi ve hackerlere karşı korumak için yardımcı olmak için alt kaynaklı şirketlerin sistemlerini korumak için yardımcı olmak için kuruldu.

11.08.2026 17:03 SecurityWeek US
siber güvenlik su sistemleri hacker
cyberwar 80

FBI, Kuzey Koreli IT Personelinin ABD Hükümet Ajansı İçin Çalıştığını Açıkladı

FBI, Kuzey Koreli bir IT personelinin ABD hükümet ajansı için çalıştığını açıkladı. Bu, hükümet ajanslarına ve özel organizasyonlara siber saldırıların gerçekleşebildiğini gösteriyor.

11.08.2026 16:40 TechCrunch Security US
siber güvenlik BT Kuzey Kore
other 80

FBI, cinsel içerik paylaşımına ilişkin uyarı yayınladı.

FBI, sosyal medya hesaplarına saldırılar nedeniyle cinsel içerik paylaşımına ilişkin uyarı yayınladı.

11.08.2026 16:39 Malwarebytes Labs US
siber güvenlik sosyal medya cinsel içerik
vulnerability 80

Mozilla, Firefox ve Thunderbird yayınlarını imzalamak için kullanılan GPG anahtarını güncelledi.

Mozilla, Firefox ve Thunderbird yayınlarını imzalamak için kullanılan GPG anahtarını güncelledi.

11.08.2026 16:20 BleepingComputer US
siber güvenlik Mozilla Firefox
vulnerability 80

Grafana Güvenlik Açığı

Grafana, MCP Server ve mcp-grafana'da güvenlik açığına sahip. Kullanıcılar ve yöneticiler güncellemeleri incelemeli ve gerekli olanları uygulamalıdır.

11.08.2026 16:17 Canada Cyber Alerts CA
Grafana Siber Güvenlik Güvenlik Açığı
Yeni Gözetleme Teknolojisi
other 80

Yeni Gözetleme Teknolojisi

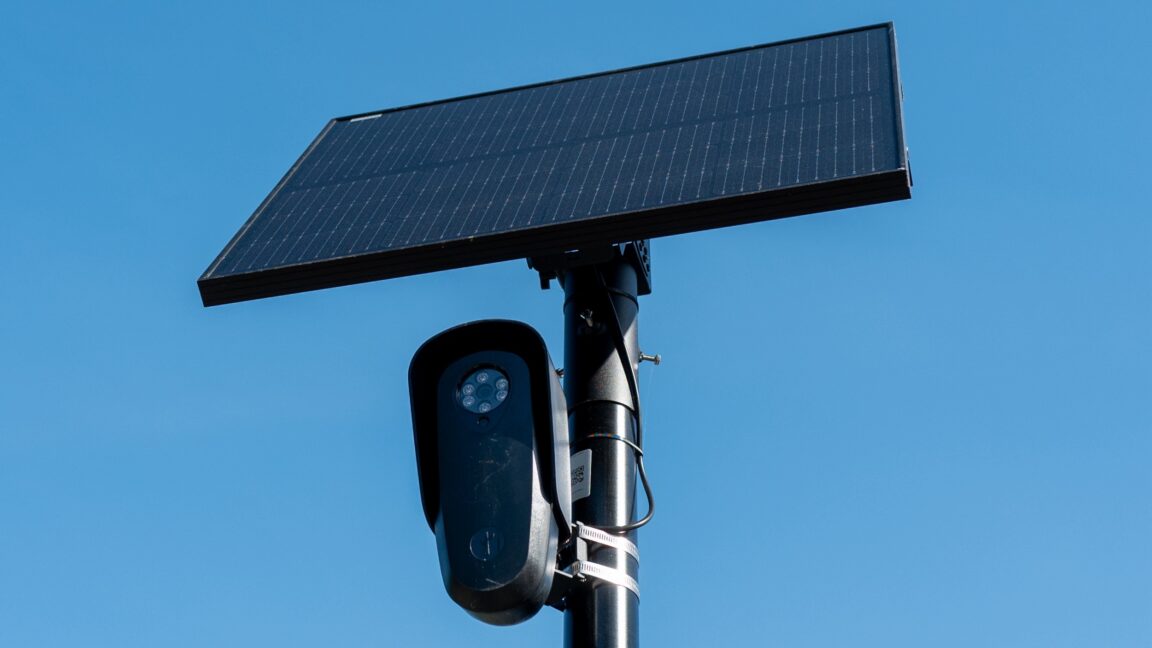
Yeni bir gözetleme teknolojisi geliştirildi. Bu teknoloji, telefon ve Bluetooth sinyallerini kullanarak yol kenarı kameralarını daha zengin takip araçlarına dönüştürecektir.

11.08.2026 16:15 Ars Technica US
OpenAI GPT-5.6-Cyber Modelini Duyurdu

OpenAI GPT-5.6-Cyber Modelini Duyurdu

11.08.2026 16:11 80
CVE-2026-63520: Microsoft SharePoint Uzak Kod Yürütme Güvenlik Açığı (Çözüldü)

CVE-2026-63520: Microsoft SharePoint Uzak Kod Yürütme Güvenlik Açığı (Çözüldü)

11.08.2026 16:00 80
other 50

Lityum-iyon power bankların yangın riski

Lithium-ion power bankların yangın riski nedeniyle siber güvenlik ile ilgili

11.08.2026 15:53 ZDNet Security US
power bank siber güvenlik
Zoom'un Bir Hatası Keşfedildi
vulnerability 80

Zoom'un Bir Hatası Keşfedildi

Zoom'un bir hata keşfedildi, bu hata sayesinde bir kişinin diğer katılımcıların cihazlarını ele geçirebileceği bulundu.

11.08.2026 15:37 Wired Security US
Zoom siber güvenlik hata
Kötü Niyetli SIM Kartı
malware 80

Kötü Niyetli SIM Kartı

Kötü niyetli bir SIM kartı, cihazda bulunan komutları attacker'ın seçtiği şekilde çalıştırabilir. Bu durum, elektrikli araç şarj cihazları, endüstriyel router'lar ve araç telematik birimleri gibi cihazları etkileyebilir.

11.08.2026 15:05 The Hacker News US
malware siber güvenlik SIM kart
cybersecurity 80

Corma 60 Milyon Dolar Yatırım Aldı

Corma, defansif siber güvenlik AI modeli için 60 milyon dolar yatırım aldı. Şirket, Sequoia Capital, Khosla Ventures ve Coatue'den seed fonlama aldı.

11.08.2026 15:01 SecurityWeek US
siber güvenlik AI defans
1 ... 133 134 135 136 137 ... 609
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-19
24 saat içinde yüksek öneme sahip çeşitli güvenlik olayları raporlandı. Özellikle RDP/FreeRDP bileşenlerindeki açıklar (CVE-2026-111880, CVE-2026-111881) ve SiteGuard Server Edition’da OS komut enjeksiyonu zafiyeti (CVE-2026-106931) dikkat çekti. Apache Camel’de çok sayıda CVE düzeltmesi yayımlandı ve Broadcom Wi‑Fi zafiyeti fiziksel olarak tehdidi artırıyor. Bölgesel olarak FI ve ABD dışındaki ülkelerdeki etkiler görünürken, istemci tarafı ve ağ güvenliği güçlendirme ihtiyacı belirginleşti. Saldırı vektörleri arasında uzaktan kimlik doğrulaması olmadan yazılım taşımaları, komut enjeksiyonu ve bellek taşması riskleri bulunuyor. Yaygın tema olarak yazılım güncellemeleri ve güvenlik izleme eksiklikleri öne çıkıyor. Tehdit aktörlerinin aktif olduğu ve hızla yamalar uygulanmalıdır. Bu dönemde güvenlik iletişimi ve farkındalık da kritik rol oynuyor.
Toplam Haber: 18
Yüksek Önem: 2
IOC/CVE: 6
Öne Çıkanlar
• FreeRDP sürümleri 2.0.0 ile 3.32.0 arasında NTLM MIC offset hatası nedeniyle kör wit yazına yol açan bellek taşması bulunuyor ve CVE-2026-111880 ile ilişkilendirildi.
• SiteGuard Server Edition'daki istatistik modülünde OS komut enjeksiyonu zafiyeti mevcut; saldırganlar root/SYSTEM ayrıcalıklarıyla komut çalıştırabiliyor (CVE-2026-106931).
• Apache Camel’de 38 CVE düzeltmesi yayımlandı ve 4.18.5/4.22.1/4.23.0 sürümlerine yükseltme öneriliyor.
• Broadcom Wi-Fi zafiyeti, kimlik doğrulaması gerektirmeden saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor.
• FreeRDP 3.14.1 before 3.32.0’da Bresenham benzeri bellek hatası ve CF_DIB/CF_DIBV5 nedeniyle çökme/taşma riski bulunuyor (CVE-2026-111881).
CVE ve Açıklamaları
CVE-2026-106030
kısa etki
CVE-2026-43865
kısa etki
CVE-2026-78162
kısa etki
CVE-2026-78163
kısa etki
CVE-2026-78164
kısa etki
CVE-2026-78165
kısa etki
CVE ve Açıklamaları
CVE-2026-79983
kısa etki
CVE-2026-79984
kısa etki
CVE-2026-79985
kısa etki
CVE-2026-79986
kısa etki
CVE-2026-80312
kısa etki
CVE-2026-80343
kısa etki
CVE ve Açıklamaları
CVE-2026-80344
kısa etki
CVE-2026-83531
kısa etki
CVE-2026-84176
kısa etki
CVE-2026-84178
kısa etki
CVE-2026-84180
kısa etki
CVE-2026-84181
kısa etki
CVE ve Açıklamaları
CVE-2026-85243
kısa etki
CVE-2026-85245
kısa etki
CVE-2026-106931
kısa etki
CVE-2026-111880
kısa etki
CVE-2026-111881
kısa etki