Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7307 kayıt listeleniyor.

7307
Kayıt
12
Bu sayfa
1058
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai iot windows cve security
Öne çıkan haberler
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı
vulnerability 85

GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı

GitLab'in yüksek şiddette bir güvenlik açığını yamalaması bildirildi. Açık, kimlik doğrulaması olmadan sunucu üzerinde kod çalıştırmaya imkan verebilecek türde ve CVSS 10.0 olarak derecelendirildi.

13.10.2026 11:43 The Hacker News US
Passkeys Açıklandı ve Doğru Model Nasıl Seçilir?
cyberwar/other 78

Passkeys Açıklandı ve Doğru Model Nasıl Seçilir?

Bu içerik, passkey temelli kimlik doğrulama çözümlerinin çeşitlerini ve Entra ID ile entegrasyonunu inceleyerek cihaz bağlı ve senkronize passkey modellerinin avantajlarını, güvenlik gerekçelerini ve uygulama durumlarını değerlendirir.

19.10.2026 13:00 DarkOperator US
Yama Yapılmamış Broadcom Wi-Fi Açığı, Saldırganların Menzilde Kök Olarak Kod Çalıştırmasına İzin Veriyor
vulnerability 78

Yama Yapılmamış Broadcom Wi-Fi Açığı, Saldırganların Menzilde Kök Olarak Kod Çalıştırmasına İzin Veriyor

Unpatched Broadcom Wi-Fi açığı, saldırganların ağ menzilindeki cihazlarda kök (root) yetkisiyle kod çalıştırmasına olanak tanıyor; ağ güvenliği açısından kritik bir zafiyet olarak değerlendiriliyor.

19.10.2026 09:29 The Hacker News US
Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı
malware 78

Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

Güvenlik araştırmaları, AOMEI Backupper'ın güncelleme sunucularının birkaç dakika süren açık pencerelerde değiştirilmesiyle kullanıcıların kurulumlarında backdoor bulaşmasına yol açtığını duyurdu. Saldırganlar, güncelleme dalgalarıyla yayılan zararlı imajlar üzerinden kötü amaçlı kodları enjekte etti.

16.10.2026 19:43 The Hacker News US
vulnerability 80

Binlerce Sunucu Uzaktan Backdoored Olabilir

Siber güvenlik araştırmacıları, kritik güvenlik açıklarını kullanarak uzaktan sunucuları backdoored edebileceğini buldular.

07.08.2026 05:00 NCSC-FI News FI
siber güvenlik backdoor motherboard kontrolleri
vulnerability 100

Apache CXF'da Kritik Güvenlik Açıkları

Apache CXF'da kritik güvenlik açıkları keşfedildi. Bu açıklar, yetkisiz erişim, deserialization saldırıları ve diğer güvenlik risklerine neden olabilir.

07.08.2026 05:00 NCSC-FI Vulns FI
siber güvenlik güvenlik açıkları Apache CXF
vulnerability 100

Dell, VMware vSphere Client için Kritik Güvenlik Açıkları Bildirdi

Dell, VMware vSphere Client için kritik güvenlik açıkları bildirdi. İki CVE'ye sahip olan açıklar, uzak bir saldırıya karşı uygulamayı etkileyebilir.

07.08.2026 05:00 NCSC-FI Vulns FI
siber güvenlik kritik güvenlik açıkları VMware vSphere Client
other 80

Bilgi

Elisan nimissä lähetettävät huijausviestit uhkaavat palvelun keskeytymisellä. Vastaanottajalle kerrotaan automaattisen kuukausimaksun epäonnistuneen.

07.08.2026 05:00 NCSC-FI News FI
huijaus siber güvenlik
other 50

ISC Stormcast For Friday, August 7th, 2026 https://isc.sans.edu/podcastdetail/10042, (Fri, Aug 7th)

ISC Stormcast For Friday, August 7th, 2026'da yeni siber güvenlik gelişmeleri ve olayları hakkında bilgi veriliyor.

07.08.2026 05:00 SANS ISC Diary US
siber güvenlik ISC Stormcast
vulnerability 80

Ajanlı Bağlıyı Erimeyen: Cloudflare Code Mode ve Workers'ı Etkileyen Güvenlik Açığı

Check Point Research, Cloudflare Code Mode ve Workers'ı hedef alarak beş memory-corruption hatasını keşfetti.

07.08.2026 01:20 Check Point Research IL
siber güvenlik güvenlik açığı Cloudflare
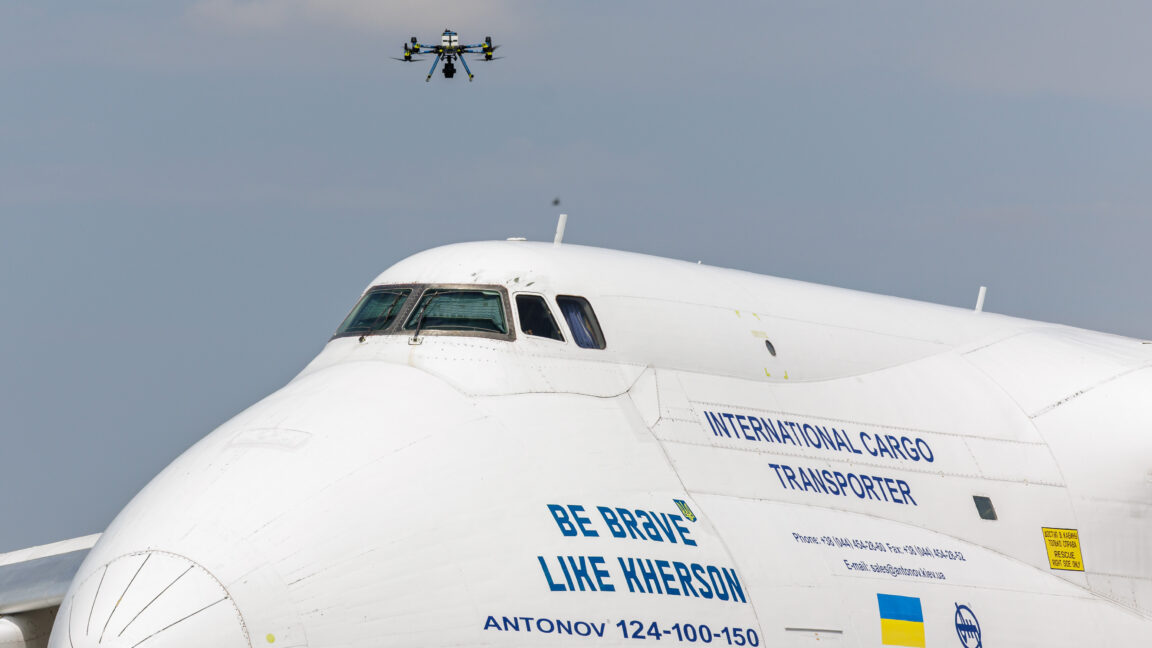
Rusya'nın bir saldırısı mı?
cyberwar 80

Rusya'nın bir saldırısı mı?

Rusya'nın bir saldırısı mı? Leipzig havaalanında park edilmiş bir uçak hedef alınarak patlayıcı bir drone bulundu.

07.08.2026 01:01 Ars Technica US
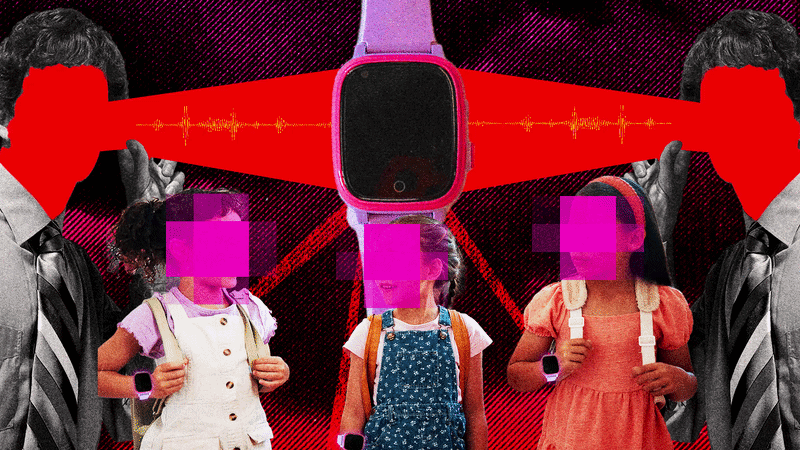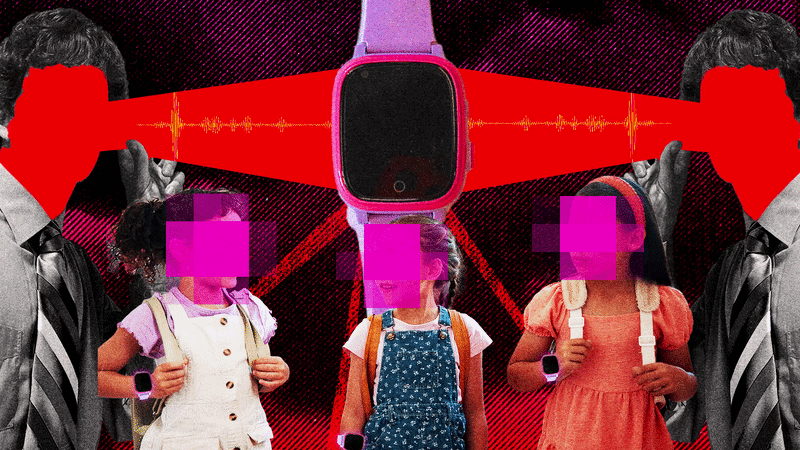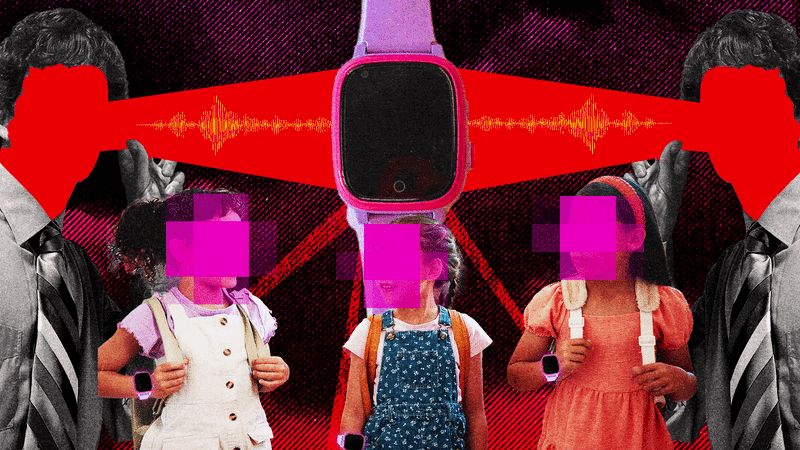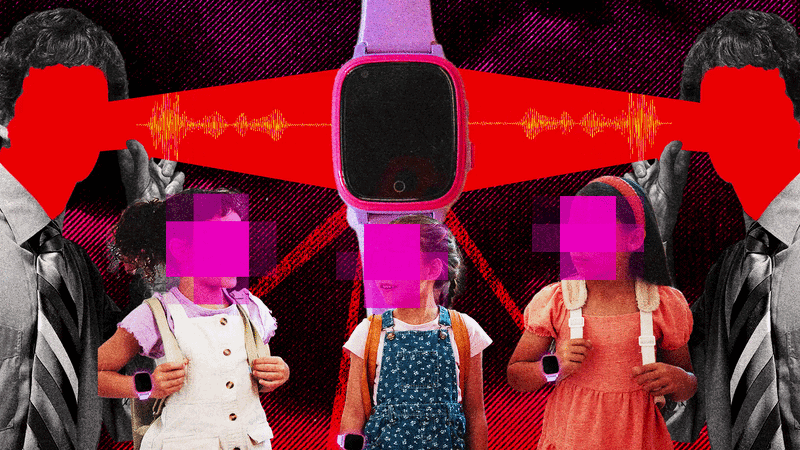
Hackçiler, Çocuklar için Tasarlanmış Bir Akıllı Saatin Güvenlik Açıklarını Kullanarak Takip Etti

Hackçiler, Çocuklar için Tasarlanmış Bir Akıllı Saatin Güvenlik Açıklarını Kullanarak Takip Etti

07.08.2026 00:35 80
other 30

Google Pixel 11 Serisi Hakkında Bilgi

Google Pixel 11 serisinin geleceği hakkında bilgi paylaşıldı. Yeni serideki değişiklikler hakkında bilgi verildi.

06.08.2026 23:20 ZDNet Security US
Google Pixel 11 siber güvenlik
Suno, AI-generated müzikte siber güvenlik önlemleri almak için su izleri ve indirme limitleri planlıyor.

Suno, AI-generated müzikte siber güvenlik önlemleri almak için su izleri ve indirme limitleri planlıyor.

06.08.2026 23:17 50
BAğımsız AI Patchleme Sistemleri Güvenlik Açıklarını Tam Olarak Gideremiyor
vulnerability 80

BAğımsız AI Patchleme Sistemleri Güvenlik Açıklarını Tam Olarak Gideremiyor

Autonomous AI patching sistemleri, yetişkin denetim olmadan, güvenlik açıklarını tam olarak gideremiyor. Bu durum, AI'nin bağımsız olarak güvenlik açıklarını patchlemek için yeteneklerinin sınırlarını gösteriyor.

06.08.2026 22:04 The Register Security GB
AI siber güvenlik patchleme
Neden Metafor, Güvenlik Stratejinizi Belirler?
other 80

Neden Metafor, Güvenlik Stratejinizi Belirler?

Bu haber, AI ve siber güvenlik arasındaki bağlantıyı incelemektedir. Metaphorlar, güvenlik stratejimizi nasıl etkiler?

06.08.2026 21:00 Cisco Talos Intelligence Group US
AI siber güvenlik metaphor
1 ... 143 144 145 146 147 ... 609
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-19
24 saat içinde yüksek öneme sahip çeşitli güvenlik olayları raporlandı. Özellikle RDP/FreeRDP bileşenlerindeki açıklar (CVE-2026-111880, CVE-2026-111881) ve SiteGuard Server Edition’da OS komut enjeksiyonu zafiyeti (CVE-2026-106931) dikkat çekti. Apache Camel’de çok sayıda CVE düzeltmesi yayımlandı ve Broadcom Wi‑Fi zafiyeti fiziksel olarak tehdidi artırıyor. Bölgesel olarak FI ve ABD dışındaki ülkelerdeki etkiler görünürken, istemci tarafı ve ağ güvenliği güçlendirme ihtiyacı belirginleşti. Saldırı vektörleri arasında uzaktan kimlik doğrulaması olmadan yazılım taşımaları, komut enjeksiyonu ve bellek taşması riskleri bulunuyor. Yaygın tema olarak yazılım güncellemeleri ve güvenlik izleme eksiklikleri öne çıkıyor. Tehdit aktörlerinin aktif olduğu ve hızla yamalar uygulanmalıdır. Bu dönemde güvenlik iletişimi ve farkındalık da kritik rol oynuyor.
Toplam Haber: 18
Yüksek Önem: 2
IOC/CVE: 6
Öne Çıkanlar
• FreeRDP sürümleri 2.0.0 ile 3.32.0 arasında NTLM MIC offset hatası nedeniyle kör wit yazına yol açan bellek taşması bulunuyor ve CVE-2026-111880 ile ilişkilendirildi.
• SiteGuard Server Edition'daki istatistik modülünde OS komut enjeksiyonu zafiyeti mevcut; saldırganlar root/SYSTEM ayrıcalıklarıyla komut çalıştırabiliyor (CVE-2026-106931).
• Apache Camel’de 38 CVE düzeltmesi yayımlandı ve 4.18.5/4.22.1/4.23.0 sürümlerine yükseltme öneriliyor.
• Broadcom Wi-Fi zafiyeti, kimlik doğrulaması gerektirmeden saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor.
• FreeRDP 3.14.1 before 3.32.0’da Bresenham benzeri bellek hatası ve CF_DIB/CF_DIBV5 nedeniyle çökme/taşma riski bulunuyor (CVE-2026-111881).
CVE ve Açıklamaları
CVE-2026-106030
kısa etki
CVE-2026-43865
kısa etki
CVE-2026-78162
kısa etki
CVE-2026-78163
kısa etki
CVE-2026-78164
kısa etki
CVE-2026-78165
kısa etki
CVE ve Açıklamaları
CVE-2026-79983
kısa etki
CVE-2026-79984
kısa etki
CVE-2026-79985
kısa etki
CVE-2026-79986
kısa etki
CVE-2026-80312
kısa etki
CVE-2026-80343
kısa etki
CVE ve Açıklamaları
CVE-2026-80344
kısa etki
CVE-2026-83531
kısa etki
CVE-2026-84176
kısa etki
CVE-2026-84178
kısa etki
CVE-2026-84180
kısa etki
CVE-2026-84181
kısa etki
CVE ve Açıklamaları
CVE-2026-85243
kısa etki
CVE-2026-85245
kısa etki
CVE-2026-106931
kısa etki
CVE-2026-111880
kısa etki
CVE-2026-111881
kısa etki