Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7363 kayıt listeleniyor.

7363
Kayıt
12
Bu sayfa
1035
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai windows privacy iot network
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

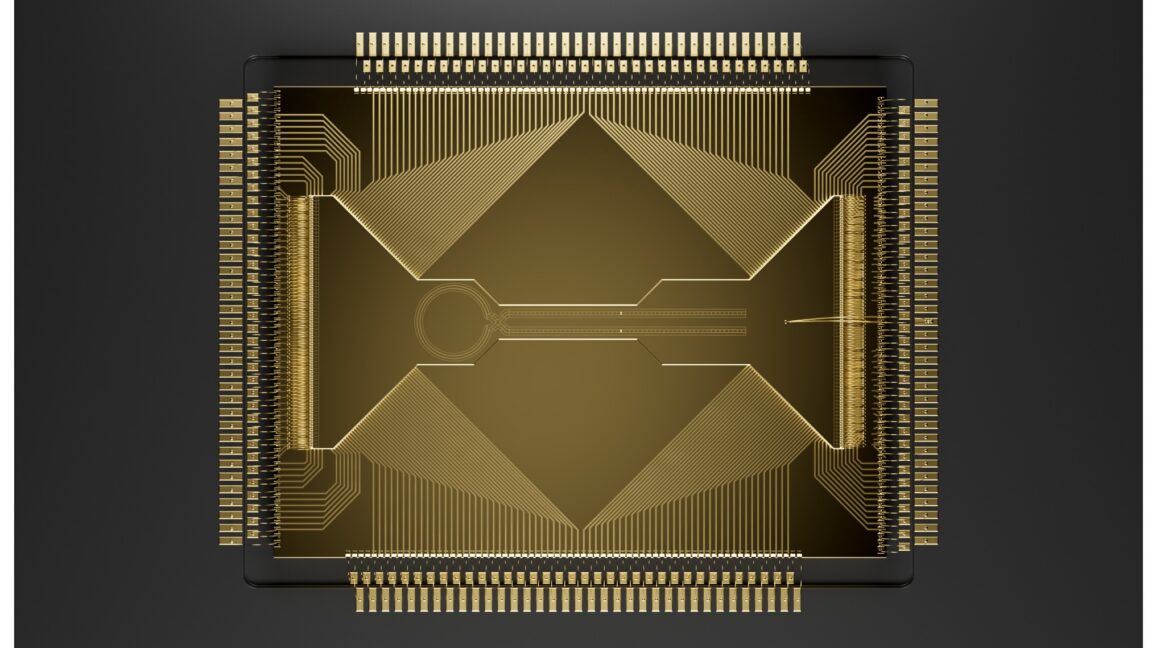
Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek
vulnerability 78

Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek

Go'da sekiz ara kök anahtarını kapsayan güvenlik güncellemesi nedeniyle bu anahtarlar üzerinden verilen sertifikalara sahip siteler ile bağlantılar reddedilecek. Geliştiriciler bu anahtarların güvenilirliğiyle ilgili sorun olabileceğini belirtti.

20.10.2026 14:32 The Hacker News US
Yamanın ötesinde: Gelecek açıklarına karşı NetScaler gateway’inizi koruyun
vulnerability 78

Yamanın ötesinde: Gelecek açıklarına karşı NetScaler gateway’inizi koruyun

CVE-2026-88771 ile NetScaler Gateway üzerinde kimlik doğrulama öncesinde komut çalıştırma potansiyeli bulunuyor. Gecikmeli yamalar nedeniyle güvenlik ekipleri, oturum açma kararlarını savunma önlemleriyle güçlendirmeli.

19.10.2026 16:00 Cloudflare Security Blog US
Passkeys Açıklandı ve Doğru Model Nasıl Seçilir?
cyberwar/other 78

Passkeys Açıklandı ve Doğru Model Nasıl Seçilir?

Bu içerik, passkey temelli kimlik doğrulama çözümlerinin çeşitlerini ve Entra ID ile entegrasyonunu inceleyerek cihaz bağlı ve senkronize passkey modellerinin avantajlarını, güvenlik gerekçelerini ve uygulama durumlarını değerlendirir.

19.10.2026 13:00 DarkOperator US
vulnerability 85

Adobe, Chrome, Firefox, VMWare ve Zoom için güvenlik güncellemeleri mevcut

Adobe, Chrome, Firefox, VMWare ve Zoom için çeşitli güvenlik güncellemeleri yayınlandı. Bu güncellemeler, yazılımlardaki güvenlik açıklarını kapatmayı amaçlıyor.

16.07.2026 13:47 Malwarebytes Labs US
güvenlik yazılım güncellemesi siber güvenlik
malware 85

Rus hackerlar WebEx ve Zoom uygulamalarını trojanize ederek Starland zararlı yazılımını yayıyor

Rusya merkezli bir tehdit aktörü, WebEx ve Zoom uygulamalarını trojanize ederek Starland RAT adlı yeni bir arka kapı yazılımı yayıyor. Bu yazılım, kullanıcıların kimlik bilgilerini ve kripto para birimlerini çalmayı hedefliyor.

16.07.2026 13:19 BleepingComputer US
siber güvenlik zararlı yazılım hackerlar
Yapay Zeka Hataları Bulabilir, Ama İnsan Bilgisi Hala Kanıtlıyor
other 75

Yapay Zeka Hataları Bulabilir, Ama İnsan Bilgisi Hala Kanıtlıyor

Yapay zeka, siber güvenlikte kod okuma, payload oluşturma ve test süreçlerini hızlandırma gibi avantajlar sağlasa da, bulguların doğrulanması için insan bilgisi gerekmektedir.

16.07.2026 13:10 The Hacker News US
Telegram kısa bağlantıları, yasaklı VPN bağlantısı nedeniyle çevrimdışı kaldı

Telegram kısa bağlantıları, yasaklı VPN bağlantısı nedeniyle çevrimdışı kaldı

16.07.2026 13:07 75
Avcıların Paradoksu: Otomatik Tehdit Avlamaya Geçiş Zamanı mı?

Avcıların Paradoksu: Otomatik Tehdit Avlamaya Geçiş Zamanı mı?

16.07.2026 13:00 75
malware 85

Yeni Spirals ransomware, mağdur ağını 24 saatten kısa sürede şifreliyor

Spirals adlı yeni bir ransomware grubu, hedef ağda 24 saatten kısa bir sürede veri çalma ve şifreleme işlemlerini tamamladı. Bu tür saldırılar, siber güvenlik alanında ciddi tehditler oluşturmaktadır.

16.07.2026 13:00 BleepingComputer US
ransomware siber güvenlik veri güvenliği
Yamanmamış Shark Süpürge Açığı, Saldırganların Bölge Genelinde Diğer Süpürgeleri Kontrol Etmesine İzin Verebilir
vulnerability 85

Yamanmamış Shark Süpürge Açığı, Saldırganların Bölge Genelinde Diğer Süpürgeleri Kontrol Etmesine İzin Verebilir

Shark RV2320EDUS robot süpürgesindeki bir güvenlik açığı, saldırganların aynı AWS bölgesindeki diğer süpürgeleri kontrol etmesine izin veriyor. Araştırmacı, bu açığı kullanarak kamerayı izleme, robotu sürme ve evin haritasını okuma gibi işlemler gerçekleştirebiliyor.

16.07.2026 12:23 The Hacker News US
siber güvenlik robot süpürge güvenlik açığı
cyberwar 85

Claude Code ve DeepSeek Destekli Çin Siber Casusluk Kampanyası

Çinli aktörler, Claude Code ve DeepSeek kullanarak hükümet sistemlerine ve finansal kuruluşlara yönelik otomatik saldırılar gerçekleştirdi. Araştırmacılar, bu kampanyayı TencShell komut ve kontrol altyapısında keşfetti.

16.07.2026 12:16 Security Affairs IT
siber güvenlik casusluk Çin
other 75

Çin'in En İyi Siber Güvenlik Firmaları Artan Askeri Alım Yasaklarıyla Karşılaşıyor

Çin'in siber güvenlik firmaları, askeri alımlara yönelik artan yasaklarla mücadele ediyor. Bu yasaklar, firmaların ürün veya teknik başarısızlıklarından kaynaklanmıyor.

16.07.2026 11:49 SecurityWeek US
siber güvenlik askeri alımlar Çin
OpenAI’nin GPT-Red'i, GPT-5.6 Sol'u Güçlendirmek İçin Prompt Injection Testlerini Otomatikleştiriyor
vulnerability 85

OpenAI’nin GPT-Red'i, GPT-5.6 Sol'u Güçlendirmek İçin Prompt Injection Testlerini Otomatikleştiriyor

OpenAI, GPT-Red adında bir otomatik red-teaming modeli geliştirdi. Bu model, prompt injection zafiyetlerini tespit ederek, yapay zeka araçlarının güvenliğini artırmayı hedefliyor.

16.07.2026 11:42 The Hacker News US
siber güvenlik yapay zeka red-teaming
vulnerability 85

Eski UEFI Shim'leri Sistemleri Secure Boot Atlatmaya Maruz Bırakıyor

Eski UEFI shim bootloader'ları, Microsoft tarafından imzalanmış olmalarına rağmen, sistemlerin Secure Boot özelliğini atlatma riski taşıyor. Bu durum, siber güvenlik açısından ciddi bir tehdit oluşturuyor.

16.07.2026 10:59 SecurityWeek US
UEFI güvenlik açığı Secure Boot
Hukuk firması, hepsini kontrol eden tek bir şifreye ısrar etti
other 75

Hukuk firması, hepsini kontrol eden tek bir şifreye ısrar etti

Hukuk firması, admin şifresi kullanarak herkesin her şeye erişebileceğini belirtti. Bu durum, siber güvenlikte ciddi sorunlara yol açabilir.

16.07.2026 10:00 The Register Security GB
şifre güvenliği siber güvenlik hukuk
1 ... 205 206 207 208 209 ... 614
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)