Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7363 kayıt listeleniyor.

7363
Kayıt
12
Bu sayfa
1035
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai windows privacy iot network
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
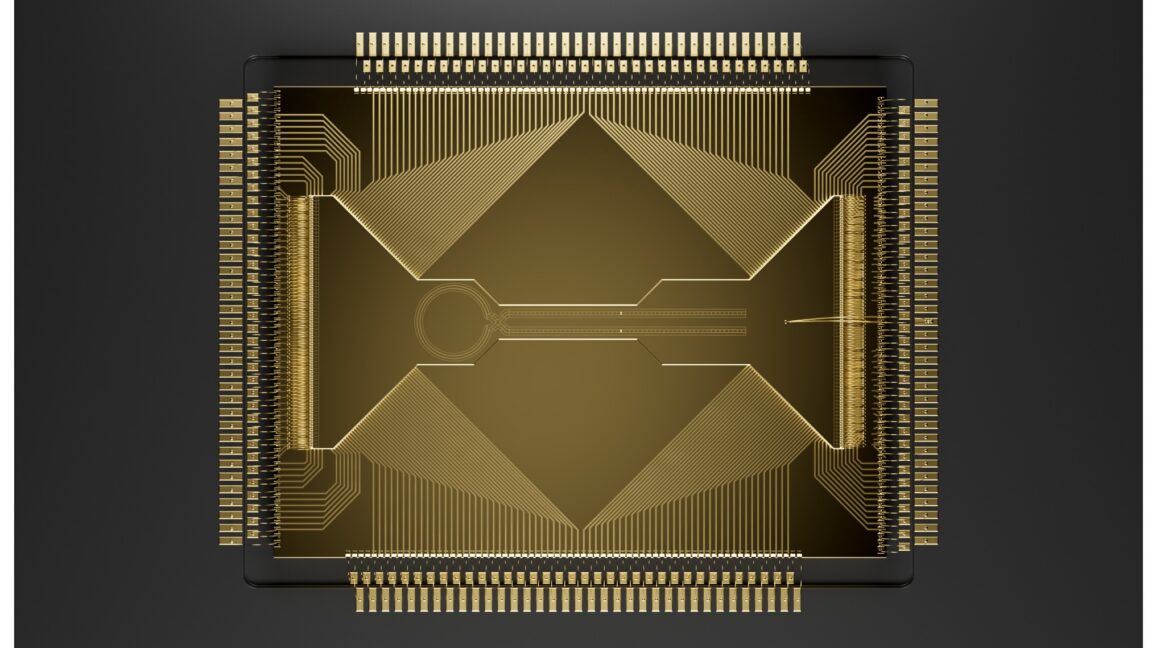
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek
vulnerability 78

Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek

Go'da sekiz ara kök anahtarını kapsayan güvenlik güncellemesi nedeniyle bu anahtarlar üzerinden verilen sertifikalara sahip siteler ile bağlantılar reddedilecek. Geliştiriciler bu anahtarların güvenilirliğiyle ilgili sorun olabileceğini belirtti.

20.10.2026 14:32 The Hacker News US
Yamanın ötesinde: Gelecek açıklarına karşı NetScaler gateway’inizi koruyun
vulnerability 78

Yamanın ötesinde: Gelecek açıklarına karşı NetScaler gateway’inizi koruyun

CVE-2026-88771 ile NetScaler Gateway üzerinde kimlik doğrulama öncesinde komut çalıştırma potansiyeli bulunuyor. Gecikmeli yamalar nedeniyle güvenlik ekipleri, oturum açma kararlarını savunma önlemleriyle güçlendirmeli.

19.10.2026 16:00 Cloudflare Security Blog US
Passkeys Açıklandı ve Doğru Model Nasıl Seçilir?
cyberwar/other 78

Passkeys Açıklandı ve Doğru Model Nasıl Seçilir?

Bu içerik, passkey temelli kimlik doğrulama çözümlerinin çeşitlerini ve Entra ID ile entegrasyonunu inceleyerek cihaz bağlı ve senkronize passkey modellerinin avantajlarını, güvenlik gerekçelerini ve uygulama durumlarını değerlendirir.

19.10.2026 13:00 DarkOperator US
hacking/malware 85

Google Gemini CLI, bir hacking aracı ve malware botnet operatörü olarak kötüye kullanıldı

Rusça konuşan bir tehdit aktörü, Google'ın açık kaynaklı Gemini CLI AI aracını bir hacking aracı olarak kullanarak küçük ölçekli bir botnet işletiyor. Bu durum, siber güvenlik açısından ciddi endişelere yol açıyor.

15.07.2026 21:33 BleepingComputer US
hacking malware botnet
malware 85

Yeni Mac kötü amaçlı yazılımı, Apple'ın çökme raporlayıcısı olarak gizleniyor: Tehditten kaçınmanın 3 yolu

CrashStealer, Apple'ın çökme raporlayıcısı olarak kendini gizleyen yeni bir MacOS kötü amaçlı yazılımıdır. Kullanıcıların verilerini, şifrelerini ve kripto paralarını hedef alıyor.

15.07.2026 20:18 ZDNet Security US
kötü amaçlı yazılım MacOS siber güvenlik
hacking 75

Hacker, AI müzik jeneratörü Suno'nun eğitim verisi için YouTube'dan veri topladığını öne sürdü

Suno adlı yapay zeka müzik jeneratörünün, YouTube'dan veri toplamak için bir çalışanın kimlik bilgilerini kullanarak erişim sağladığı bildirildi. Bu durum, siber güvenlik açıklarını ve veri toplama yöntemlerini gündeme getiriyor.

15.07.2026 20:00 TechCrunch Security US
siber güvenlik yapay zeka veri güvenliği
other 75

Bu ücretsiz Mac aracı, hangi uygulamaların sessizce internete eriştiğini görmemi sağlıyor - ve onları hızlıca engelliyor

Firewally, Mac kullanıcılarının hangi uygulamaların internet erişimini sağladığını görmelerini ve bu erişimi hızlı bir şekilde engellemelerini sağlayan bir araçtır.

15.07.2026 18:46 ZDNet Security US
siber güvenlik internet erişimi güvenlik aracı
CISA, SharePoint açıkları hakkında alarm veriyor
vulnerability 85

CISA, SharePoint açıkları hakkında alarm veriyor

CISA, SharePoint'teki üç güvenlik açığının aktif olarak istismar edildiğini bildirdi. Ayrıca, iki kritik açığın daha potansiyel tehdit oluşturabileceği belirtiliyor.

15.07.2026 18:21 The Register Security GB
vulnerability 85

CISA, İstismar Edilen SharePoint Zafiyetlerinin Acil Olarak Yamalanmasını Tavsiye Ediyor

CISA, SharePoint'teki zafiyetlerin acilen yamalanması gerektiğini vurguladı. Bu zafiyetler, siber saldırılar için aktif olarak kullanılmakta.

15.07.2026 17:07 SecurityWeek US
CISA SharePoint zafiyet
vulnerability 85

Bir Açık Vending Makinesi Geliştirdik: AI Token'ları İçeri, Sıfır Günler Dışarı

Intruder, yapay zeka ile çalışan bir 'vulnerability vending machine' geliştirdi. Bu sistem, yazılım açıklarını otomatik olarak keşfederek daha önce bilinmeyen sıfır gün açıklarını bulmayı başardı.

15.07.2026 17:01 BleepingComputer US
siber güvenlik yazılım açıkları yapay zeka
other 75

Pulse Security, Siber Güvenlik Liderleri İçin Tasarlanmış Operasyonel Yönetim Platformunu Tanıttı

Pulse Security, siber güvenlik alanında liderler için tasarlanmış yeni bir operasyonel yönetim platformunu duyurdu. Bu platform, güvenlik süreçlerini daha etkili bir şekilde yönetmeyi amaçlıyor.

15.07.2026 16:35 HackRead GB
siber güvenlik yönetim platform
vulnerability 85

NCSC-2026-0240 [1.00] [M/H] Birçok Fortinet ürününde güvenlik açıkları giderildi

Fortinet, FortiSIEM, FortiOS, FortiPAM ve FortiProxy ürünlerinde tespit edilen güvenlik açıklarını gidermiştir. Özellikle, FortiSIEM Windows Agent'taki bir açık, yerel ağdaki kötü niyetli kullanıcıların yetki yükseltmesine olanak tanıyordu.

15.07.2026 16:24 NCSC NL Advisories NL
Fortinet güvenlik açığı CVE
AWS'deki Kalıcılık Mekanizmalarının Araştırılması

AWS'deki Kalıcılık Mekanizmalarının Araştırılması

15.07.2026 16:00 85
malware 85

Windows Bind Link Saldırıları, Kötü Amaçlı Yazılımları EDR Araçlarından Gizleyebilir

Bitdefender araştırmacıları, Windows bind linklerinin dosya sistemi görüşlerini çelişkili hale getirerek kötü amaçlı yazılımları uç nokta güvenlik ürünlerinden gizleyebileceğini gösterdi.

15.07.2026 16:00 SecurityWeek US
malware EDR Windows
Küçük işletmelere ücretsiz, uygulamalı siber danışmanlık

Küçük işletmelere ücretsiz, uygulamalı siber danışmanlık

15.07.2026 15:00 75
1 ... 207 208 209 210 211 ... 614
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)