Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7371 kayıt listeleniyor.

7371
Kayıt
12
Bu sayfa
1043
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security windows privacy cve ai security
Öne çıkan haberler
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı
malware 78

PHP2Shell: İki Yama Açığıyla Kritik PHP RCE Güvenlik Uyarısı

The Hacker News tarafından bildirilen iki kritik PHP RCE açığı için PHP, 8.2–8.5 sürümleri için özel bir güvenlik güncellemesi yayımlayacak. Açıklar uzaktan kod çalıştırmaya yol açabiliyor; şu ana kadar istila bildirilmedi.

21.10.2026 07:57 The Hacker News US
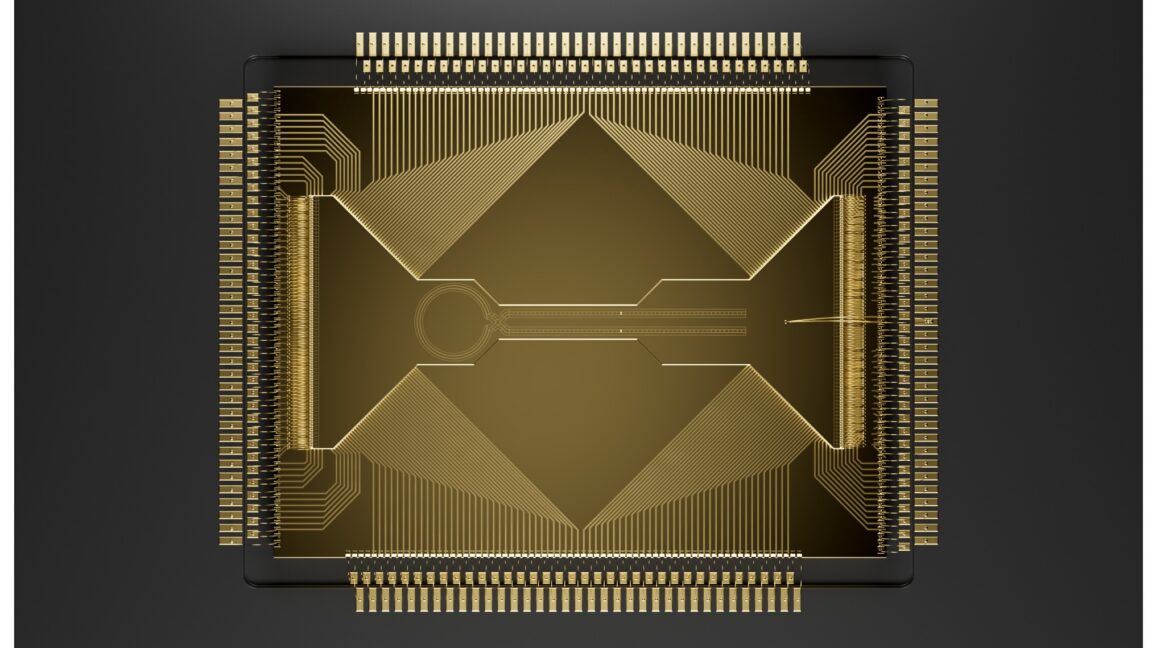
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek
vulnerability 78

Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek

Go'da sekiz ara kök anahtarını kapsayan güvenlik güncellemesi nedeniyle bu anahtarlar üzerinden verilen sertifikalara sahip siteler ile bağlantılar reddedilecek. Geliştiriciler bu anahtarların güvenilirliğiyle ilgili sorun olabileceğini belirtti.

20.10.2026 14:32 The Hacker News US
vulnerability 85

Kritik U-Boot Hataları Milyonlarca Cihazda Güvenli Boot'u Tehdit Ediyor

Binarly, U-Boot bootloader'ında, boot görüntüsü doğrulama sırasında kod yürütülmesine olanak tanıyan iki açığın da bulunduğu altı güvenlik açığı tespit etti. Bu açıklar, 50'den fazla sürümü etkiliyor ve ev yönlendiricileri, akıllı kameralar gibi birçok cihazda kullanılıyor.

11.07.2026 20:45 Security Affairs IT
siber güvenlik açık kaynak bootloader
other 75

Sahte Hesaplar GitHub API'sini Kötüye Kullanıyor

Birden fazla kampanya, GitHub organizasyonlarını, depolarını ve üyelerini haritalamak için sahte hesaplar kullanıyor. Bu durum, siber güvenlik açısından önemli bir tehdit oluşturuyor.

11.07.2026 20:30 SecurityWeek US
siber güvenlik GitHub API
vulnerability 85

Yapay Zeka, Herkesin 15 Yıldır Gözden Kaçırdığı Linux'taki Kök Hatasını Buldu

Yapay zeka, 15 yıl boyunca gözden kaçan bir kök hatayı Linux'ta tespit etti. Bu durum, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

11.07.2026 13:30 Wired Security US
siber güvenlik Linux yapay zeka
malware 85

'Ghostcommit', AI ajanlarını kandırmak için görüntülerde prompt injection gizliyor, sırları çalıyor

Ghostcommit, görüntülerde gizli bir prompt injection tekniği kullanarak AI ajanlarını kandırmakta ve gizli bilgileri çalmaktadır. Bu yöntem, AI kod inceleme araçları tarafından tespit edilememektedir.

11.07.2026 12:03 BleepingComputer US
siber güvenlik yapay zeka malware
Kritik Zimbra Açığı, Hazırlanmış E-postaların Kullanıcı Oturumlarında Kötü Amaçlı Kod Çalıştırmasına İzin Verebilir
vulnerability 85

Kritik Zimbra Açığı, Hazırlanmış E-postaların Kullanıcı Oturumlarında Kötü Amaçlı Kod Çalıştırmasına İzin Verebilir

Zimbra, Classic Web Client'ı etkileyen kritik bir güvenlik açığı nedeniyle müşterilerini güncellemeleri konusunda uyarıyor. Bu açık, özel olarak hazırlanmış e-postaların kullanıcı oturumlarında kötü amaçlı betikler çalıştırmasına olanak tanıyor.

11.07.2026 09:45 The Hacker News US
vulnerability 90

OpenPLC v3'te Kritik Güvenlik Açığı

OpenPLC v3'teki kritik bir güvenlik açığı, saldırganların dosya sistemine rastgele dosyalar yazmasına ve bu dosyaları kullanarak kod yürütmesine olanak tanıyor. Açığın CVSS puanı 9.9 olarak belirlenmiştir.

11.07.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı OpenPLC siber güvenlik
vulnerability 90

Apache IoTDB'de Birden Fazla Kritik Güvenlik Açığı

Apache IoTDB'de, çeşitli kritik güvenlik açıkları belirlendi. Bu açıklar, sistemin güvenliğini tehdit eden çeşitli istismar yolları sunmaktadır.

11.07.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı Apache IoTDB siber güvenlik
malware 85

Kötü Amaçlı Go Modülü, 222 Depoyu Kapsayan GitHub Kötü Amaçlı Yazılım Ağına Maruz Kalıyor

Socket, 'Muck and Load' operasyonu olarak adlandırılan bir tehdit aktörünün, Windows RAT ve bilgi hırsızlığı yazılımlarını sahnelemek için çeşitli yöntemler kullandığını ortaya koydu.

11.07.2026 05:00 NCSC-FI News FI
malware GitHub siber güvenlik
malware 85

Eski fidye yazılımı müzakerecisi BlackCat saldırıları için 4 yıl hapis cezası aldı

DigitalMint siber güvenlik yanıt şirketinin eski bir çalışanı, BlackCat fidye yazılımı saldırıları nedeniyle ABD şirketlerini hedef alarak 70 ay hapis cezasına çarptırıldı. Bu olay, fidye yazılımlarının siber güvenlik üzerindeki etkisini vurguluyor.

11.07.2026 05:00 NCSC-FI News FI
fidye yazılımı siber suç hapis cezası
cyberwar 85

İran'ın Siber Hedefleri Kritik Altyapının Ötesine Geçiyor

İran, siber saldırılarını kritik altyapının ötesine taşıyarak daha fazla hedefe yöneliyor. Şirketler, internet üzerinden erişilebilir zayıflıkları nedeniyle çeşitli tehditlerle karşı karşıya kalabilir.

11.07.2026 05:00 NCSC-FI News FI
siber güvenlik internet açıkları İran
cyberwar 85

Progress, ShareFile yöneticilerini 'güvenilir' tehdit nedeniyle sunucuları kapatmaya çağırıyor

Progress Software, ShareFile müşterilerine, on-premises güvenli dosya paylaşım yazılımını hedef alan 'güvenilir bir dış güvenlik tehdidi' tespit ettiklerini bildirerek sunucularını derhal kapatmalarını önerdi.

11.07.2026 05:00 NCSC-FI News FI
siber güvenlik tehdit dosya paylaşımı
other 85

ABD siber güvenlik ajansı CISA, olay sırasında olay yönetim kılavuzunu oluşturmak zorunda kaldı

CISA, bir olay sırasında olay yönetim kılavuzunu oluşturmak zorunda kaldığını duyurdu. Bu durum, siber güvenlik alanında hazırlık eksikliklerini ortaya koyuyor.

11.07.2026 04:01 TechCrunch Security US
siber güvenlik CISA olay yönetimi
1 ... 220 221 222 223 224 ... 615
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-21
Son 24 saatte açıklandığı üzere çok sayıda CVE barındıran Chrome güncellemesi geniş çapta dağıtımla yayınlandı ve kritik düzeyde güvenlik düzeltmeleri içeriyor. FortiSIEM için kamuya açık PoC’nin yayımlanması uzaktan kod çalıştırma riskini artırdı. OVHcloud CLI’daki backdoor ile geliştirici bilgileri hedef alınıyor ve tedarik zinciri güvenliği için uyarılar yapılıyor. Lazarus grubunun Operation FlashHole adlı çok bileşenli saldırısı dikkat çekiyor. PHP’nin iki kritik açığı için acil yamalar duyuruldu ve bilgi sızıntısı nedeniyle yöneticilerin hızlı hareket etmesi bekleniyor. Genel olarak malware, zafiyetler ve siber casusluk odaklı olaylar üst sıralarda yer alıyor ve Kuzey Amerika ile Avrupa bölgelerinde belirgin yoğunluk gözlemleniyor.
Toplam Haber: 90
Yüksek Önem: 3
IOC/CVE: 16
Öne Çıkanlar
• Chrome güncellemesiyle 353 güvenlik düzeltmesi yayımlandı ve bir dizi CVE kaydı belirtildi.
• FortiSIEM için kamuya açık PoC, kimlik doğrulama gerektirmeyen uzaktan kod çalıştırma riskini ortaya koydu.
• OVHcloud CLI’ya yönelik backdoor, geliştirici bilgilerinin çalınmasına yol açtı.
• Operation FlashHole, Lazarus tarafından yürütülen çok bileşenli bir watering-hole saldırısı olarak raporlendi.
• PHP iki kritik RCE açığı için acil yamaların duyurulmasına hazırlanıyor; bilgiler kısıtlı tutuluyor.
• Çok sayıda malware ve zorlanabilir zafiyetler kümesi ve stok hedef ülkeler arasında US öncelikli konumda.
CVE ve Açıklamaları
CVE-2026-113341
kısa etki
CVE-2026-113279
kısa etki
CVE-2026-113072
kısa etki
CVE-2026-113280
kısa etki
CVE-2026-113271
kısa etki
CVE-2026-113303
kısa etki
CVE ve Açıklamaları
CVE-2026-113101
kısa etki
CVE-2026-113097
kısa etki
CVE-2026-113098
kısa etki
CVE-2026-113242
kısa etki
CVE-2026-113058
kısa etki
CVE-2026-113082
kısa etki
CVE ve Açıklamaları
CVE-2026-113119
kısa etki
CVE-2026-113092
kısa etki
CVE-2026-113134
kısa etki
CVE-2026-113339
kısa etki
CVE-2026-113317
kısa etki
CVE-2026-113193
kısa etki
CVE ve Açıklamaları
CVE-2026-113117
kısa etki
CVE-2026-113188
kısa etki