Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 14893 kayıt listeleniyor.

14893
Kayıt
12
Bu sayfa
1037
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security privacy AI php phishing network
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir
vulnerability 90

Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir

The Hacker News tarafından bildirilen bu güvenlik açığı, kimlik doğrulama olmadan uzaktan kod yürütülmesine yol açabilecek kritik bir RCEdür. Tüm GitLab sürümlerini kapsayabilir ve 2014'ten günümüze kadar uzanan geniş bir sürüm yelpazesini etkileyebilir.

21.10.2026 21:57 The Hacker News US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor
vulnerability 85

Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor

İki önemli PHP açığı, milyonlarca web sitesini savunmasız bırakabilir ve hızlı yamalama gerektirir; güvenlik topluluğu acil önlem çağrısı yapıyor.

21.10.2026 17:26 Wired Security US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
malware 68

Catch, Guardrails ile Yapay Zeka Yöneticisi için 5 Milyon Dolar Topladı

Catch adlı AI yöneticisi asistanı, erişim ve veri kullanımı üzerinde guardrails ile güvenlik odaklı bir yaklaşım sunuyor; bu, BT güvenlik ve otomasyon alanında yatırım çeken bir gelişme.

04.09.2026 14:55 SecurityWeek US
artificial intelligence security controls guardrails
vulnerability 85

Google, Chrome'daki yeni sıfır gün açığını ve saldırılarda kullanılan istismarı duyurdu

Chrome tarayıcısında aktüel olarak sömürülen sıfır gün açığı ve toplamda 12 güvenlik açığı tespit edildi; Google güncelleme yayımlayarak savunmayı güçlendirdi.

04.09.2026 14:48 BleepingComputer US
malware vulnerability zero-day
vulnerability 78

VMware Workstation ve Fusion Güncellemeleri Kritik Güvenlik Açığını Düzeltir

VMware Workstation ve Fusion için yayınlanan yamalar, sanal makinelerde yönetici yetkisine sahip saldırganların ana sistemi ele geçirmesine yol açabilecek kritik bir güvenlik açığını kapatıyor.

04.09.2026 14:42 SecurityWeek US
siber güvenlik malware virtualization
vulnerability 82

Google Patches 6th Chrome Zero-Day of 2026

Google Chrome 152 güvenlik güncellemesiyle 12 açıklık kapatıldı; V8 motorundaki yüksek şiddette Type Confusion hatası dahil.

04.09.2026 14:31 SecurityWeek US
siber güvenlik malware browser
vulnerability 72

Bir Oy Verme Sistemindeki Güvenlik Açığı

Güvenlik açığı, oy kullananların sırasını yeniden belirleme imkanı sunuyor; AI araçlarıyla yeniden keşfedilebilmiş ve belirli veri kaynakları kullanılarak analiz edilebilmiştir. Kasım 2026 öncesi bağlamda kamuya açık CVR ve erken oy kullanma listeleriyle ilişkilendirilebilir.

04.09.2026 14:09 Schneier on Security US
siber güvenlik malware cybersecurity
malware 72

Chinese Hackers Use AI Agents in Multi-Country Cyber Campaign

Hunt.io, Çinli bağlantılı bir kampanyanın yapay zeka ajanlarıyla otomatikleştirilmiş siber saldırılar yürüttüğünü ve Taiwan, Endonezya gibi ülkelerdeki hedefleri içeren ikinci bir kampanya belgelendiğini açıkladı.

04.09.2026 14:00 Security Affairs IT
siber güvenlik malware ağ
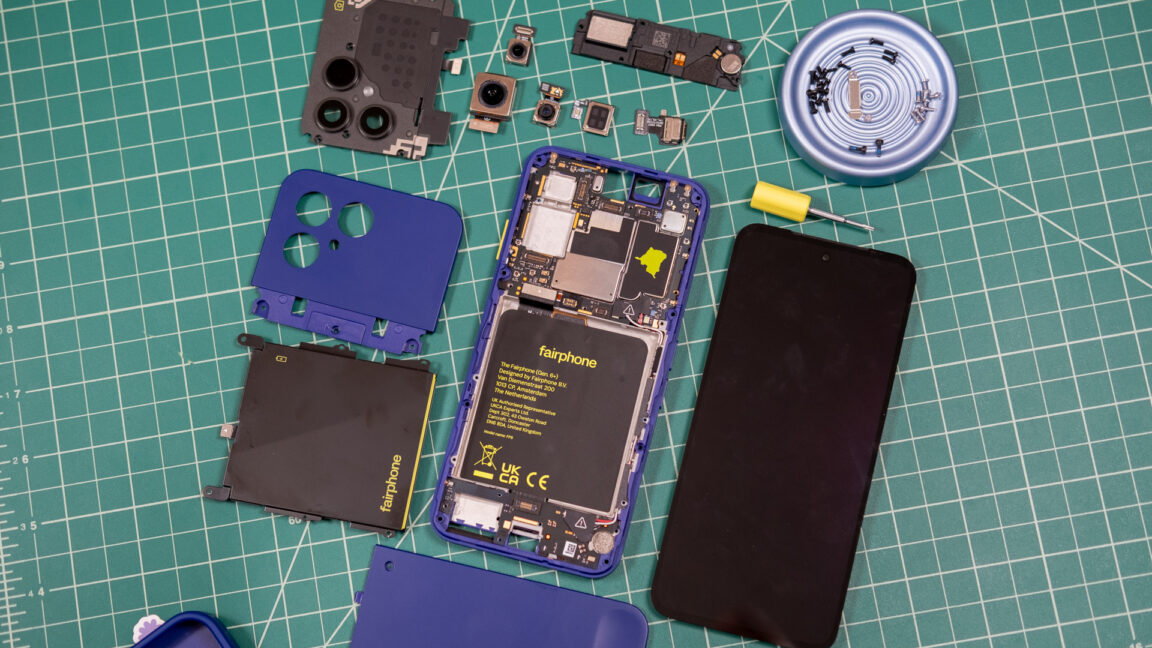
Çok Zor Olmalı mı? Fairphone Gen 6+’yı Etik ve Onarılabilir Yapan Tasarımın Ardındaki Nedenler
cyberwar/other 62

Çok Zor Olmalı mı? Fairphone Gen 6+’yı Etik ve Onarılabilir Yapan Tasarımın Ardındaki Nedenler

Fairphone, Gen 6+'nın etik ve onarılabilir olması için aldığı tasarım kararlarını ve güvenlik/kalite perspektiflerini paylaşıyor; bu yaklaşım, güvenlik ve tedarik zinciri güvenliği açısından dikkat çekici bir örnek sunuyor.

04.09.2026 14:00 Ars Technica US
malware 78

Yapay Zeka Kodlama Ajanları Kurumsal Ağlarda Bilinmeyen/Guvenilir Olmayan Kodlar Yüklüyor

Bir Stealth startup'ın araştırması, AI kodlama ajanlarının güvenilir olmayan kod paketleriyle kurumsal ağlara sızma potansiyelini ortaya koyuyor; çeşitli büyük şirketlerden beaconlar ve süreç zincirleri gözlemlenmiş.

04.09.2026 13:35 Schneier on Security US
malware AI code_injection
ICE, Son 2 Yılda REI'den Belirli Bir Yeşil Bereyi Alan Herkesi Bilmek İstiyor

ICE, Son 2 Yılda REI'den Belirli Bir Yeşil Bereyi Alan Herkesi Bilmek İstiyor

04.09.2026 13:30 62
Angry Birds: Toy Ghouls’in yeni oyuncakları

Angry Birds: Toy Ghouls’in yeni oyuncakları

04.09.2026 13:00 72
other 65

Nvidia, Hugging Face’i 13 Milyar Dolar Karşılığında Satın Alıyor

Nvidia, Hugging Face’i 13 milyar dolara satın alacağını açıkladı; açık kaynaklı AI modellerinin yaygınlaşması ve endüstri standardı haline gelmesi bekleniyor.

04.09.2026 13:00 SecurityWeek US
AI open-source acquisition
malware 72

Ücretsiz yayın kutuları evinizdeki trafiği kriminal aktivitelerin yönlendirilmesi için kullanabilir

SuperBox cihazlarındaki bazı uygulamaların ev ağını konut-proxy ağına yönlendirebileceği belirlendi; kullanıcıların trafik güvenliği risk altında olabilir.

04.09.2026 12:20 Malwarebytes Labs US
malware network privacy
1 ... 263 264 265 266 267 ... 1242
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-22
Son 24 saatte yoğun şekilde PHP temelli açıklara ve GitLab RCE vakalarına odaklanan bir güvenlik haberi akışı izlendi. PHP’nin çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme saldırıları dünya çapında geniş etkiler yaratırken, GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren açığı da kritik seviyede raporlandı. Ayrıca Oracle ürünlerindeki çok sayıda CVE ve Oracle Analytics güvenlik yamaları da öne çıktı. Bu olaylar, web uygulama güvenliği, tedarik zinciri güvenliği ve yazılım güncellemelerinin önemini bir kez daha vurguluyor. Saldırı vektörleri arasında uzaktan istismar, oturum açmadan erişim, konteyner ve bulut altyapılarının etkilenmesi gibi unsurlar bulunuyor. Hızla yayılan exploitler ve sahada mevcut ataklar nedeniyle acil yamalar, güncelleme ve izleme süreçlerinin sıkılaştırılması kritik hale geliyor. Ülkeler arasında ABD öne çıkarken, Avrupa ve diğer bölgelerde de önemli sayıda vaka raporlandı. Bu dönemde güvenlik ekiplerinin hızlı müdahalesi ve önleyici güvenlik kültürünün güçlendirilmesi hayati önemde.
Toplam Haber: 110
Yüksek Önem: 11
IOC/CVE: 25
Öne Çıkanlar
• PHP çekirdek motorundaki bellek güvenliği açıkları ve doğrulanmamış uzak kod yürütme, dünya çapında geniş etkilere sahip.
• GitLab’in kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak veren kritik RCE açığı, 2014’ten günümüze uzanan geniş bir sürüm yelpazesini etkileyebilir.
• NCSC-FI ve diğer güvenlik otoritelerinin uyarılarıyla PHP’de acil yamaların uygulanması gerektiği vurgulanıyor.
• Oracle ürünleri ve MySQL için geniş çaplı güvenlik açıkları ve güncellemelerin uygulanması gerektiği bildiriliyor.
• Oracle Analytics’te 33 güvenlik açığı kapatıldı; bazıları uzaktan istismar edilebiliyor ve yüksek risk taşımakta.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-110264
kısa etki
CVE-2026-15723
kısa etki
CVE-2026-112212
kısa etki
CVE-2026-12664
kısa etki
CVE-2026-16255
kısa etki
CVE ve Açıklamaları
CVE-2026-105777
kısa etki
CVE-2026-13319
kısa etki
CVE-2026-112378
kısa etki
CVE-2026-105711
kısa etki
CVE-2026-14288
kısa etki
CVE-2026-112326
kısa etki
CVE ve Açıklamaları
CVE-2026-103515
kısa etki
CVE-2026-97206
kısa etki
CVE-2026-50106
kısa etki
CVE-2026-96405
kısa etki
CVE-2026-109125
kısa etki
CVE-2026-35501
kısa etki
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-YYYY
kısa etki