Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15087 kayıt listeleniyor.

15087
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach malware/cybersecurity cybersecurity/AI_security malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php network-security privacy ai network RCE
Öne çıkan haberler
Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir
vulnerability 90

Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir

The Hacker News tarafından bildirilen bu güvenlik açığı, kimlik doğrulama olmadan uzaktan kod yürütülmesine yol açabilecek kritik bir RCEdür. Tüm GitLab sürümlerini kapsayabilir ve 2014'ten günümüze kadar uzanan geniş bir sürüm yelpazesini etkileyebilir.

21.10.2026 21:57 The Hacker News US
Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor
vulnerability 88

Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor

Kritik güvenlik açığı CVE-2026-91403, Oracle Java SE ve GraalVM üzerinde uzaktan istismar edilebilen JSSE bileşeninde bulunduğunu bildiren out-of-band güvenlik uyarısıdır; yüksek etkili ve etiketsiz bir tehdit olarak değerlendiriliyor.

22.10.2026 14:29 SOC Prime US
Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet
vulnerability 85

Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet

Pillow kütüphanesindeki EPS işleme hatası nedeniyle zararlı isimli dosya ile komut çalıştırılabilir; bu, Python tabanlı uygulamalarda kod güvenliği açısından kritik bir zafiyettir.

23.10.2026 12:36 The Hacker News US
CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases
vulnerability 85

CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases

SOC Prime tarafından yayınlanan haberde CVE-2026-110264 ile GitLab'ın self-managed sürümlerinde uzaktan kod yürütme potansiyeli olan kritik bir açık olduğuna dikkat çekiliyor. CVSS 10.0 olan bu zafiyet için acil güvenlik yamaları yayımlandığı belirtiliyor.

22.10.2026 15:09 SOC Prime US
Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor
vulnerability 85

Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor

İki önemli PHP açığı, milyonlarca web sitesini savunmasız bırakabilir ve hızlı yamalama gerektirir; güvenlik topluluğu acil önlem çağrısı yapıyor.

21.10.2026 17:26 Wired Security US
PHP'yi Etkileyen Kritik Güvenlik Sorunu
vulnerability 85

PHP'yi Etkileyen Kritik Güvenlik Sorunu

UK NCSC, PHP'de kritik güvenlik açığı nedeniyle kuruluşları hemen sistemlerini güncellemek üzere hazırlıklı olmaya çağırdı; güvenlik iyileştirmeleri için acil önlemler öneriliyor.

21.10.2026 15:00 UK NCSC GB
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor
vulnerability 82

Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor

Brotli decoder’ında bulunan bellek bozulması hatası, çok sayıda uygulama tarafından brotli sıkıştırmasını açarken bellek üzerinde yazma yetkisi elde edilmesine yol açabilir. Node.js ekosistemi ve diğer paketler bu zafiyetten etkilenebilir; saldırganlar bu açığı kullanarak uzaktan kod çalıştırabilir.

24.10.2026 11:45 The Hacker News US
malware 72

Sahte Ransomware Ortağı Veri Kurtarma Firması Olarak Poz Veriyor ve Ödemeleri Çalıyor

Bir ransomware ortaklığı, hedefleri saldırı öncesi arayarak sahte veri kurtarma hizmeti sunuyor ve fidye için ödeme talep ediyor; bu, dolandırıcılık ve veri ihlallerine yeni bir tehdit olarak kayda geçiyor.

19.08.2026 23:59 BleepingComputer US
ransomware fraud data_recovery
breach 72

Sakura Internet hack'i 1.36 milyon hesabı kadar veri sızdırdı

Sakura Internet'ta meydana gelen güvenlik ihlali, müşterilere ait sözleşme ve üyelik bilgilerinin sızmasına yol açtı; olay hızlı bir ihlal vakası olarak güvenlik topluluğunda dikkat çekti.

19.08.2026 23:53 BleepingComputer US
data_breach cloud_security cybersecurity
BIOS güncellemesi Ryzen 7040 dizüstü bilgisayarları taşıran sorunlara yanıt veriyor
vulnerability 52

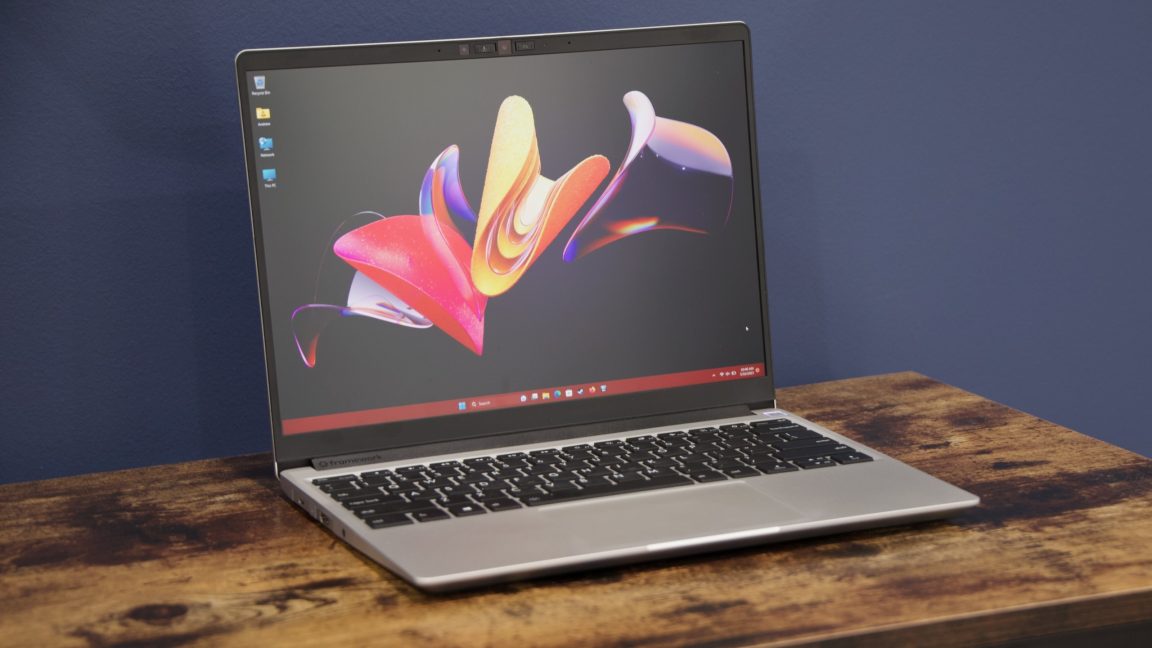
BIOS güncellemesi Ryzen 7040 dizüstü bilgisayarları taşıran sorunlara yanıt veriyor

Framework, BIOS güncellemesiyle bazı Ryzen 7040 dizüstü bilgisayarlarda bricking (kullanılamaz hale gelme) sorunları yaşandığını duyurdu ve garanti dışı ana kartların değiştirilmesini sağlayacağını belirtti.

19.08.2026 23:21 Ars Technica US
vulnerability/apt/hacking/malware/cyberwar/other 78

Healthtech firmasının CareCloud veri ihlali 3,7 milyon hastayı etkiledi

CareCloud veri ihlali, 3.7 milyon hastanın verilerinin sızmasına yol açtı; olayın siber güvenlik ve sağlık bilişim güvenliği açısından önemli etkileri değerlendiriliyor.

19.08.2026 23:07 BleepingComputer US
siber güvenlik veri ihlali sağlık IT
Cloudflare Workers Spectre Saldırısı, Co-Located Worker'dan JWT’yi 12 Bit/Saniyede Sızdırdı

Cloudflare Workers Spectre Saldırısı, Co-Located Worker'dan JWT’yi 12 Bit/Saniyede Sızdırdı

19.08.2026 22:02 78
cyberwar/other 62

Araştırmacılar, OpenAI’nin kısıtlı siber programına erişimlerinin kısıtlandığını iddia ediyor

Araştırmacılar, OpenAI’nin TAC programına erişimlerinin geri alındığını iddia ediyor; program, onaylı kullanıcılara daha az kısıtlama ile model kullanımı sağlıyordu ve bu durum güvenlik ve güvenilirlik tartışmalarını tetikliyor.

19.08.2026 21:46 TechCrunch Security US
cybersecurity malware ai_security
vulnerability 72

MLflow Güvenlik Duyurusu (AV26-832)

MLflow'da temel güvenlik açıkları tespit edildi; 3.15.0 sürümünden önceki sürümlerde SSRF riski ve kimlikselleştirilmemiş yönlendirmeler mevcut. CISA KEV listesine CVE-2026-64849 dahil edildi; kullanıcılar en son yamaları uygulamalı.

19.08.2026 21:28 Canada Cyber Alerts CA
malware vulnerability cybersecurity
vulnerability 80

Oracle Corporation Güvenlik Uyarısı

Oracle Corporation, çeşitli ürünlerinde güvenlik açıkları ile ilgili uyarı yayınladı.

19.08.2026 21:24 Canada Cyber Alerts CA
Oracle güvenlik uyar
ICE, Ajanlara Meta Gözetim Gözlüklerini Evde Bırakmalarını Söylüyor

ICE, Ajanlara Meta Gözetim Gözlüklerini Evde Bırakmalarını Söylüyor

19.08.2026 21:16 62
hacking 80

Hackçiler 14,500 Dahua web kamerasını 35 gün süren bir kampanyada kompromize düşürdü

BleepingComputer'a göre, researchers CameraSwarm olarak adlandırdıkları büyük ölçekli bir kampanyada, hackers Dahua IP kameralarını kompromize düşürdü.

19.08.2026 21:09 BleepingComputer US
Dahua web kameraları hack
malware 80

41 Deceptif İndirme Sitesi

Malwarebytes Labs, 41 deceptif indirme sitesini ortaya çıkardı. Bu sitesler, gerçek bir bağlantı gösteriyorlar, sonra sizi başka bir yere gönderiyorlar.

19.08.2026 21:08 Malwarebytes Labs US
malware siber güvenlik
OpenAI Frontier RL Eğitimini Durdurdu ve Güvenliği Artırıyor
cybersecurity/ai-security 68

OpenAI Frontier RL Eğitimini Durdurdu ve Güvenliği Artırıyor

OpenAI, Frontier RL eğitimini güvenlik önlemlerini artırmak için iki hafta durdurdu ve izleme kapsamını genişletti; hedef, güvenlik risklerini azaltmak ve güvenli model geliştirmeyi sürdürmek.

19.08.2026 21:06 The Hacker News US
artificial intelligence security reinforcement learning
1 ... 364 365 366 367 368 ... 1258
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-24
24 Ekim 2026 itibarıyla küresel tehdit ortamında ICS açıkları ve yazılım zafiyetleri baskın tema olarak öne çıkıyor. CISA’nın ICS bildirileriyle kritik ICS bileşenlerinde yamalar yayımlandı; Pillow kütüphanesindeki EPS işleme açığı kod yürütme riski doğuruyor. Arista VCO on-prem sıfır gününün istismarına karşı güncellemeler yayınladı ve Time4Popcorn updater açığı uzaktan kod yürütme olasılığını artırdı. Ayrıca UEFI bootkit BlackX ve geniş çaplı saldırılar, güvenlik uç noktalarında korunmanın önemini vurguluyor. Genel olarak zafiyet yönetimi, güncelleme disiplini ve uç kullanıcı eğitimleri kritik eşiğe ulaştı. Sektöre dair tehditler arasında malware, vulnerability ve cyberwar temaları belirginleşiyor. Bu durum, tedarik zinciri güvenliği ve OT/ICS güvenlik yönetiminin sürdürülmesi gerektiğini gösteriyor.
Toplam Haber: 72
Yüksek Önem: 3
IOC/CVE: 15
Öne Çıkanlar
• CISA’nın ICS bildirileriyle 20 farklı ICS bileşeni için önemli güvenlik yamaları yayımlandı ve kritik CVEs listelendi.
• Pillow kütüphanesindeki EPS işleme açığı, zararlı dosya ile kod yürütme potansiyeli nedeniyle ciddi etki yaratıyor.
• Arista VCO On-Prem için sıfır gün depremi karşısında güvenlik güncellemeleri yayınlandı; temel yetkilendirme kaçakları SQL enjeksiyonu ile mümkün olabiliyor.
• Time4Popcorn updater açığı uzaktan kod yürütme riski taşırken güncel yamalama ile kapatıldı.
• BlackX UEFI bootkit, Secure Boot atlatılabilirliği ve revocation eksikleriyle hedefli diplomatik kurumları tehdit ediyor.
CVE ve Açıklamaları
CVE-2026-114625
yüksek
CVE-2026-115560
orta
CVE-2026-112900
yüksek
CVE-2026-111497
orta
CVE-2026-XXXX
bilinmiyor
CVE-YYYY-ZZZZ
bilinmiyor
CVE ve Açıklamaları
CVE-2026-114570
orta
CVE-2026-96293
orta
CVE-2026-115253
orta
CVE-2026-110264
orta
CVE-2023-52927
orta
CVE-2023-53292
orta
CVE ve Açıklamaları
CVE-2023-54271
orta
CVE-2024-26982
orta
CVE-2024-36922
orta
CVE-2024-40945
orta
CVE-2024-47809
orta
CVE-2024-49998
orta
CVE ve Açıklamaları
CVE-2024-53166
orta
CVE-2024-56647
orta