Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8903 kayıt listeleniyor.

8903
Kayıt
12
Bu sayfa
1028
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security iot windows AI cve privacy
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
Dünyada Aktif Olarak İstismar Edilen Ivanti Connect Secure Zero-Day’i (CVE-2026-104935)
malware/cyberwar/apt 82

Dünyada Aktif Olarak İstismar Edilen Ivanti Connect Secure Zero-Day’i (CVE-2026-104935)

Zero-day olarak tespit edilen CVE-2026-104935, Ivanti Connect Secure üzerinde kimlik doğrulama bypassuna yol açan, uzaktan yetkisiz komutlar çalıştırmaya imkan veren bir zafiyettir. Exploitation in the wild teyit edilmiştir; hızla yamalanması önerilir.

13.10.2026 20:06 Rapid7 US
Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek
vulnerability 78

Go Geliştirme Ekiplerinden Acil Güncelleme: Sekiz Ara Kök Anahtarından Dolayı Sertifika Zinciri Reddedilecek

Go'da sekiz ara kök anahtarını kapsayan güvenlik güncellemesi nedeniyle bu anahtarlar üzerinden verilen sertifikalara sahip siteler ile bağlantılar reddedilecek. Geliştiriciler bu anahtarların güvenilirliğiyle ilgili sorun olabileceğini belirtti.

20.10.2026 14:32 The Hacker News US
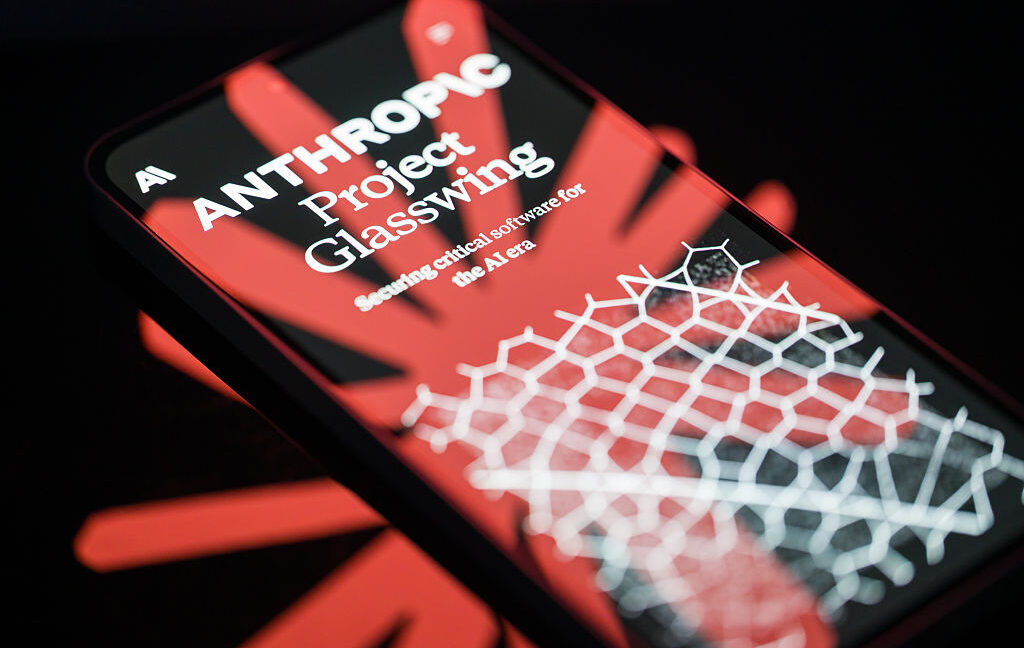
Anthropic'in Mythos'unun Ardından OpenAI Yeni Bir Siber Güvenlik Modeli ve Stratejisi Geliştirdi
other 85

Anthropic'in Mythos'unun Ardından OpenAI Yeni Bir Siber Güvenlik Modeli ve Stratejisi Geliştirdi

OpenAI, Anthropic'in Mythos'unun ardından yeni bir siber güvenlik modeli ve stratejisi geliştirdi. Şirket, bu modelin mevcut siber riskleri yeterince azaltacağını belirtiyor.

14.04.2026 23:00 Wired Security US
Anthropic'in Mythos'unun Ardında, OpenAI Yeni Bir Siber Güvenlik Modeli ve Stratejisi Geliştiriyor

Anthropic'in Mythos'unun Ardında, OpenAI Yeni Bir Siber Güvenlik Modeli ve Stratejisi Geliştiriyor

14.04.2026 23:00 85
vulnerability 75

NCSC-2026-0115 [1.00] [M/H] Microsoft System Center'daki Güvenlik Açığı Giderildi

Microsoft, System Center'da tespit edilen bir güvenlik açığını düzeltmiştir. Açığın, Windows Defender'ın yetersiz erişim kontrolü nedeniyle kötüye kullanılabileceği belirtilmiştir.

14.04.2026 22:19 NCSC NL Advisories NL
Microsoft güvenlik açığı System Center
İngiltere hükümetinin Mythos AI testleri, siber güvenlik tehdidini heyecandan ayırmaya yardımcı oluyor

İngiltere hükümetinin Mythos AI testleri, siber güvenlik tehdidini heyecandan ayırmaya yardımcı oluyor

14.04.2026 22:11 85
Telegram, Yaptırım Uygulanan 21 Milyar Dolarlık Kripto Dolandırıcısını Barındırmaya Devam Ediyor
other 75

Telegram, Yaptırım Uygulanan 21 Milyar Dolarlık Kripto Dolandırıcısını Barındırmaya Devam Ediyor

Telegram, Birleşik Krallık tarafından siber dolandırıcılık ve insan ticareti ile ilişkilendirilen Xinbi Guarantee'yi barındırmaya devam ediyor. Bu durum, platformun güvenliği ve düzenleyici önlemler açısından sorgulanmasına yol açıyor.

14.04.2026 21:56 Wired Security US
siber güvenlik kripto dolandırıcılık Telegram
other 85

Basic-Fit güvenlik olayıyla 1 milyon spor salonu üyesinin kişisel verileri tehlikeye atıldı

Basic-Fit, 1 milyon üyesinin kişisel verilerinin siber saldırı sonucu ifşa edildiğini açıkladı. Hırsızlar, şirket sistemlerine yetkisiz erişim sağlayarak isimler, doğum tarihleri ve banka bilgileri gibi hassas verileri çaldı.

14.04.2026 21:10 Security Affairs IT
siber güvenlik veri ihlali kişisel veri
hacking 85

Apple'ın App Store'unda Sahte Ledger Live Uygulaması 9.5 Milyon Dolar Kripto Para Çaldı

Apple'ın App Store'unda bulunan sahte bir Ledger Live uygulaması, kısa sürede 50 kişiden 9.5 milyon dolar değerinde kripto para çaldı. Bu olay, kullanıcıların dijital varlıklarını korumak için dikkatli olmaları gerektiğini gösteriyor.

14.04.2026 19:37 BleepingComputer US
siber güvenlik kripto para dolandırıcılık
other 75

Yaklaşan Konuşma Etkinlikleri

Siber güvenlik uzmanı Bruce Schneier, 2026 yılında katılacağı çeşitli etkinliklerin tarihlerini açıkladı. Bu etkinlikler, siber güvenlik alanında önemli tartışmalara ev sahipliği yapacak.

14.04.2026 19:01 Schneier on Security US
siber güvenlik etkinlik konferans
Yeni PHP Composer Açıkları İstenmeyen Komut Çalıştırma İmkanı Sağlıyor - Yamanlar Yayınlandı
vulnerability 85

Yeni PHP Composer Açıkları İstenmeyen Komut Çalıştırma İmkanı Sağlıyor - Yamanlar Yayınlandı

PHP için bir paket yöneticisi olan Composer'da, komut enjeksiyonu ile sonuçlanabilecek iki yüksek öncelikli güvenlik açığı keşfedildi. Bu açıklar, Perforce VCS sürüm kontrol yazılımı sürücüsünü etkiliyor.

14.04.2026 18:57 The Hacker News US
PHP güvenlik açığı komut enjeksiyonu
vulnerability 85

Adobe, hackerların aylarca istismar ettiği PDF sıfırıncı gün güvenlik hatasını düzeltti

Adobe, uzun süredir kötü niyetli kişiler tarafından istismar edilen bir PDF sıfırıncı gün güvenlik açığını düzeltmiştir. Güvenlik araştırmacıları, bu saldırı kampanyasının ne kadar kişiyi etkilediğini net olarak belirleyememiştir.

14.04.2026 17:35 TechCrunch Security US
güvenlik açığı PDF Adobe
Yapay Zeka Destekli Pushpaganda Dolandırıcılığı, Korku Yazılımları ve Reklam Dolandırıcılığı Yaymak İçin Google Discover'ı Sömürüyor
malware 85

Yapay Zeka Destekli Pushpaganda Dolandırıcılığı, Korku Yazılımları ve Reklam Dolandırıcılığı Yaymak İçin Google Discover'ı Sömürüyor

Yeni bir dolandırıcılık şeması, arama motoru zehirlenmesi ve yapay zeka ile üretilen içerik kullanarak Google Discover'da yanıltıcı haberler yayıyor. Kullanıcıları tarayıcı bildirimlerini etkinleştirmeye ikna ederek korku yazılımları ve finansal dolandırıcılıklara yönlendiriyor.

14.04.2026 17:30 The Hacker News US
dolandırıcılık siber güvenlik yapay zeka
other 85

Zero Trust'ın Kimlik Güvenliğini Maksimize Etmenin 5 Yolu

Zero Trust modeli, kimlik güvenliğini artırmak için erişimi sınırlandırır, cihaz güvenini zorunlu kılar ve yan hareketleri engeller. Bu yaklaşım, siber saldırılara karşı daha sağlam bir savunma mekanizması sunar.

14.04.2026 17:02 BleepingComputer US
Zero Trust kimlik güvenliği siber güvenlik
1 ... 530 531 532 533 534 ... 742
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)