Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15311 kayıt listeleniyor.

15311
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php privacy AI phishing security network-security
Öne çıkan haberler
Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir
vulnerability 90

Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir

The Hacker News tarafından bildirilen bu güvenlik açığı, kimlik doğrulama olmadan uzaktan kod yürütülmesine yol açabilecek kritik bir RCEdür. Tüm GitLab sürümlerini kapsayabilir ve 2014'ten günümüze kadar uzanan geniş bir sürüm yelpazesini etkileyebilir.

21.10.2026 21:57 The Hacker News US
Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi
vulnerability 88

Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi

Adobe Campaign Classic üzerinde 8 adet kritik güvenlik açığı giderildi; CVE-2026-104351 dahil., açılar kod yürütme ve güvenlik özelliği bypassı riskli.

28.10.2026 14:15 The Hacker News US
Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor
vulnerability 88

Kritik Oracle Java SE ve GraalVM Açığı Uzak Saldırılara İzin Veriyor

Kritik güvenlik açığı CVE-2026-91403, Oracle Java SE ve GraalVM üzerinde uzaktan istismar edilebilen JSSE bileşeninde bulunduğunu bildiren out-of-band güvenlik uyarısıdır; yüksek etkili ve etiketsiz bir tehdit olarak değerlendiriliyor.

22.10.2026 14:29 SOC Prime US
UEFI firmware'daki kod yürütme kusuru çoğu sunucuyu tehdit ediyor
vulnerability 86

UEFI firmware'daki kod yürütme kusuru çoğu sunucuyu tehdit ediyor

EDK2 tabanlı UEFI firmware'deki kritik bir hata, saldırganların önyükleme sırasında kod çalıştırmasına izin vererek geniş kapsamlı sunucu etkilerine yol açabilir. Güvenlik yamaları ve BIOS/UEFI güncellemeleri önem kazanıyor.

27.10.2026 23:25 Ars Technica US
PolyShell Saldırıları, Brotli Exploit Trafiğiyle Yüzlerce Mağazayı Etiyor
vulnerability 85

PolyShell Saldırıları, Brotli Exploit Trafiğiyle Yüzlerce Mağazayı Etiyor

CISA, Adobe Commerce ve Magento ile Google Brotli kütüphanesindeki kritik açıkları KEV listesine ekledi; aktif istismar bildiriliyor. Sektör için acil yamaların uygulanması gerekiyor.

28.10.2026 08:42 The Hacker News US
Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet
vulnerability 85

Python’un Popüler Pillow Görüntü Kütüphanesinde Dosya Adı Yoluyla Kod Yürütme İçeren Kritik Zafiyet

Pillow kütüphanesindeki EPS işleme hatası nedeniyle zararlı isimli dosya ile komut çalıştırılabilir; bu, Python tabanlı uygulamalarda kod güvenliği açısından kritik bir zafiyettir.

23.10.2026 12:36 The Hacker News US
CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases
vulnerability 85

CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases

SOC Prime tarafından yayınlanan haberde CVE-2026-110264 ile GitLab'ın self-managed sürümlerinde uzaktan kod yürütme potansiyeli olan kritik bir açık olduğuna dikkat çekiliyor. CVSS 10.0 olan bu zafiyet için acil güvenlik yamaları yayımlandığı belirtiliyor.

22.10.2026 15:09 SOC Prime US
Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor
vulnerability 85

Bu Bir Tatbikat Değil: Kritik PHP Açıkları İnterneti Ateşe Veriyor

İki önemli PHP açığı, milyonlarca web sitesini savunmasız bırakabilir ve hızlı yamalama gerektirir; güvenlik topluluğu acil önlem çağrısı yapıyor.

21.10.2026 17:26 Wired Security US
malware 85

CI/CD'den Bulut Verisine: Shai Hulud Sürekliliği Redshift İhlaline Nasıl Yol Açtı

Shai Hulud, CI/CD süreçlerini hedef alan bir yazılım solucanı olarak, npm ve PyPI paketlerine kötü amaçlı yazılımlar enjekte ediyor. Bu saldırılar, bulut altyapısına erişim sağlamak için kimlik bilgilerini topluyor ve veri ihlallerine yol açıyor.

27.06.2026 05:00 NCSC-FI News FI
siber güvenlik kötü amaçlı yazılım bulut
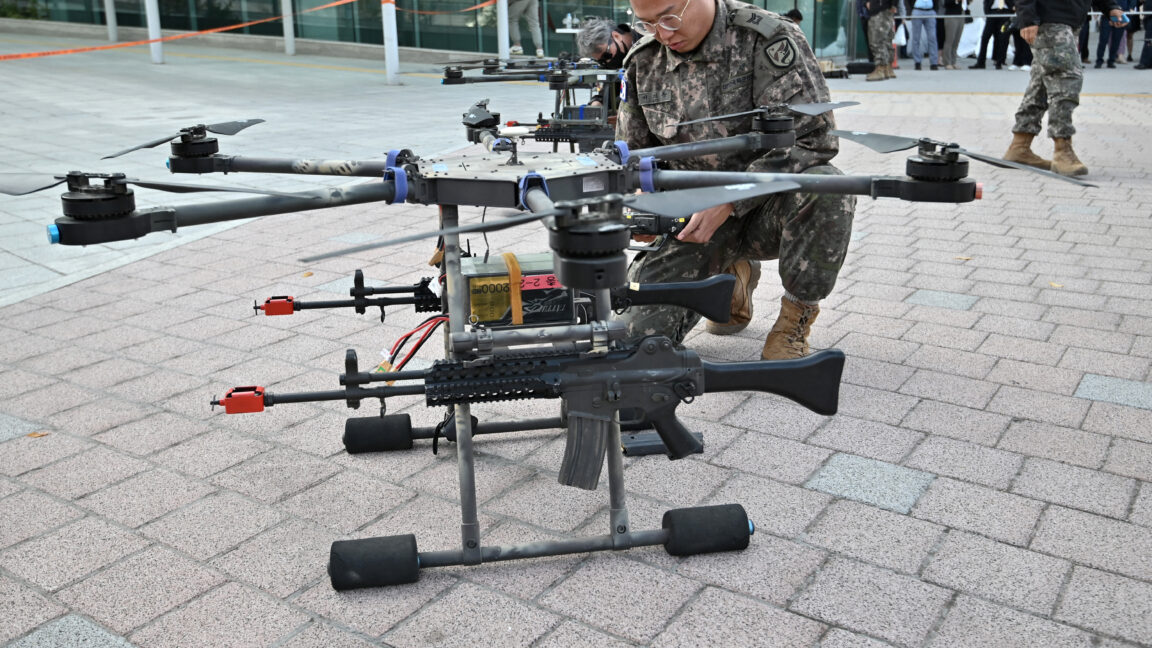
Güney Kore, tüm ordusunu 'dron savaşçıları' olarak eğitmeyi planlıyor
other 75

Güney Kore, tüm ordusunu 'dron savaşçıları' olarak eğitmeyi planlıyor

Güney Kore, yarım milyon kişilik ordusunu dronları evrensel bir savaş aracı olarak kullanmak üzere eğitmeye hazırlanıyor. Bu gelişme, askeri teknolojinin ve siber güvenliğin önemini artırıyor.

27.06.2026 01:19 Ars Technica US
hacking 85

FBI: Rus hackerlar artık Signal yedek kurtarma anahtarlarını hedef alıyor

FBI ve CISA, Rusya'ya bağlı hackerların Signal kullanıcılarını hedef alan bir phishing kampanyası başlattığını ve bu kampanyanın Signal Yedek Kurtarma Anahtarlarını çalmayı amaçladığını açıkladı. Bu anahtarların çalınması, saldırganların kullanıcıların geçmiş mesajlarına erişim sağlamasına yol açıyor.

27.06.2026 01:06 BleepingComputer US
siber güvenlik phishing Signal
other 75

2026 İçin Poliglot Monorepos ve Platform Mühendisliği İçin En İyi 8 SAST Aracı

2026 yılı için poliglot monorepos ve platform mühendisliği alanında en iyi 8 SAST aracının karşılaştırması yapılmaktadır. Bu araçlar, artımlı taramalar, sahiplik, özel kurallar ve ölçeklenebilir platform mühendisliği konularını kapsamaktadır.

27.06.2026 00:54 HackRead GB
SAST güvenlik yazılım
Gizli Servis bile şirket tarafından verilen telefonları kullanmayacak

Gizli Servis bile şirket tarafından verilen telefonları kullanmayacak

27.06.2026 00:50 75
other 75

BM'de Dijital Egemenlik: ABD Bulut Devlerini Açık Kaynak Teknoloji ile Değiştirme Küresel Çabası

Bu yılki BM Açık Kaynak Haftası'nda dijital egemenlik teması öne çıktı. Açık kaynak teknolojilerin, Amerikan şirketlerine olan güvenin azalmasıyla birlikte kritik altyapı olarak kabul edildiği vurgulandı.

26.06.2026 23:34 ZDNet Security US
dijital egemenlik açık kaynak siber güvenlik
vulnerability 85

CISA, saldırılarda istismar edilen Cisco açığını düzeltmek için acil son tarih belirliyor

CISA, Cisco Unified Communications Manager Server'daki bir güvenlik açığını düzeltmek için federal ajanslara acil bir son tarih verdi. Bu açık, siber saldırganlar tarafından aktif olarak kullanılmakta.

26.06.2026 22:43 BleepingComputer US
CISA Cisco güvenlik açığı
FBI, Rus İstihbaratının Signal Yedek Kurtarma Anahtarlarını Hedef Aldığını Uyarıyor

FBI, Rus İstihbaratının Signal Yedek Kurtarma Anahtarlarını Hedef Aldığını Uyarıyor

26.06.2026 22:38 85
malware 85

Woodgnat Hackerları Mistic RAT Kullanarak Fidye Yazılımı Çetelerine Erişim Sağlıyor

Woodgnat hackerları, Backdoor.Mistic adlı gizli bir RAT kullanarak ağlara erişim sağlamakta ve bu erişimleri fidye yazılımı çetelerine satmaktadır. Bu durum, birçok firmanın siber güvenlik risklerini artırmaktadır.

26.06.2026 22:38 HackRead GB
RAT fidye yazılımı siber saldırı
Haftalık Metasploit Güncellemesi: Audiobookshelf, LiteLLM, Next.js, Dalfox ve daha fazlası için Modüller
vulnerability 85

Haftalık Metasploit Güncellemesi: Audiobookshelf, LiteLLM, Next.js, Dalfox ve daha fazlası için Modüller

Metasploit Framework, Audiobookshelf, LiteLLM, Next.js ve Dalfox için yeni modüller ekledi. Bu modüller, çeşitli güvenlik açıklarını tespit etmek ve istismar etmek için kullanılabilir.

26.06.2026 22:32 Rapid7 US
Metasploit güvenlik açığı istismar
Yeni SharkLoader Malware, StrikeShark Siber Saldırıları Kapsamında Cobalt Strike Dağıtıyor
malware 85

Yeni SharkLoader Malware, StrikeShark Siber Saldırıları Kapsamında Cobalt Strike Dağıtıyor

Yeni keşfedilen SharkLoader malware, Cobalt Strike Beacon'ı dağıtmak için kullanılıyor. Kaspersky, bu kampanyayı StrikeShark adı altında izliyor ve hedeflerin arasında Endonezya'daki bir diplomatik kuruluş ile Tayvan'daki hükümet kuruluşları bulunuyor.

26.06.2026 21:17 The Hacker News US
malware siber saldırı Cobalt Strike
malware 75

Polymarket müşterileri tedarik zinciri saldırısında 3 milyon dolar kaybetti

Polymarket, bir tedarik zinciri saldırısı sonucunda müşterilerinin 3 milyon dolar kaybettiğini bildirdi. Saldırı, kötü niyetli bir scriptin platformun ön yüzüne enjekte edilmesiyle gerçekleşti.

26.06.2026 21:04 BleepingComputer US
siber güvenlik tedarik zinciri malware
1 ... 648 649 650 651 652 ... 1276
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-28
Son 24 saatteki haberler, kritik güvenlik açıkları ve savunma konularını ön plana çıkarıyor. Birden çok endüstriyel otomasyon ve ağ cihazını etkileyen CVSS yüksek açıklar, uzaktan kod yürütme ve kimlik doğrulama bypass gibi tehditler içeriyor. EPICS Base, Mitsubishi Electric ürünleri ve UEFI firmware gibi bileşenlerde çıkan kritik açıklar hızlı yamalarla ele alınmış olsa da riskler devam ediyor. Moxa MRC Client ve OnCell serisi cihazlarda MITM, sertifika anahtarlarının sızması ve komut enjeksiyonu gibi çok yönlü tehditler bulunuyor. Apple güvenlik güncellemeleri ise artık güvenliğin artırılması için hayati önem taşıyor. Genelde kurumsal ağlar, endüstriyel kontrol sistemleri ve IoT tabanlı altyapılar bu tehditlerden etkilenebilir. Kapsamda, güncelleştirmelerin zamanında uygulanması ve iletişim güvenliğinin güçlendirilmesi öneriliyor. Ayrıca savunma katmanlarının güncellenmesi, izleme ve olay müdahale planlarının gözden geçirilmesi kritik öneme sahip.
Toplam Haber: 87
Yüksek Önem: 3
IOC/CVE: 12
Öne Çıkanlar
• Mitsubishi Electric ürünlerini etkileyen CVSS 9.1'lik bir dizi açık uzaktan kod çalıştırmaya ve kimlik doğrulama bypassına yol açabilir.
• EPICS Base'teki açıklar CVSS 9.8 ile hizmet reddi, bellek bozulması ve uzaktan kod yürütmeyi tetikleyebilir.
• UEFI firmware'deki erken önyükleme kodu çalıştırma tehdidi, sunucular üzerinde geniş kapsamlı etkiler yaratabilir.
• Moxa MRC Client ve OnCell G3150A-LTE serisinde MITM, sertifika anahtarı sızıntısı ve OS komut enjeksiyonu gibi çoklu CVE’ler mevcut.
• Apple güvenlik güncellemeleri kritik açıkları gideriyor; bazı sürümlerde yüksek skorlu CVE’ler bulunmaktadır.
CVE ve Açıklamaları
CVE-2023-4863
kısa etki
CVE-2026-16436
kısa etki
CVE-2026-16437
kısa etki
CVE-2026-16438
kısa etki
CVE-2026-114595
kısa etki
CVE-2026-114596
kısa etki
CVE ve Açıklamaları
CVE-2026-114597
kısa etki
CVE-2026-114598
kısa etki
CVE-2026-111459
kısa etki
CVE-2026-111460
kısa etki
CVE-2026-111461
kısa etki
CVE-2026-86950
kısa etki
CVE ve Açıklamaları
CVE-2026-80097
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2020-XXXXX
kısa etki