Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 853 kayıt listeleniyor.

853
Kayıt
12
Bu sayfa
1055
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI iot security cve windows
Öne çıkan haberler
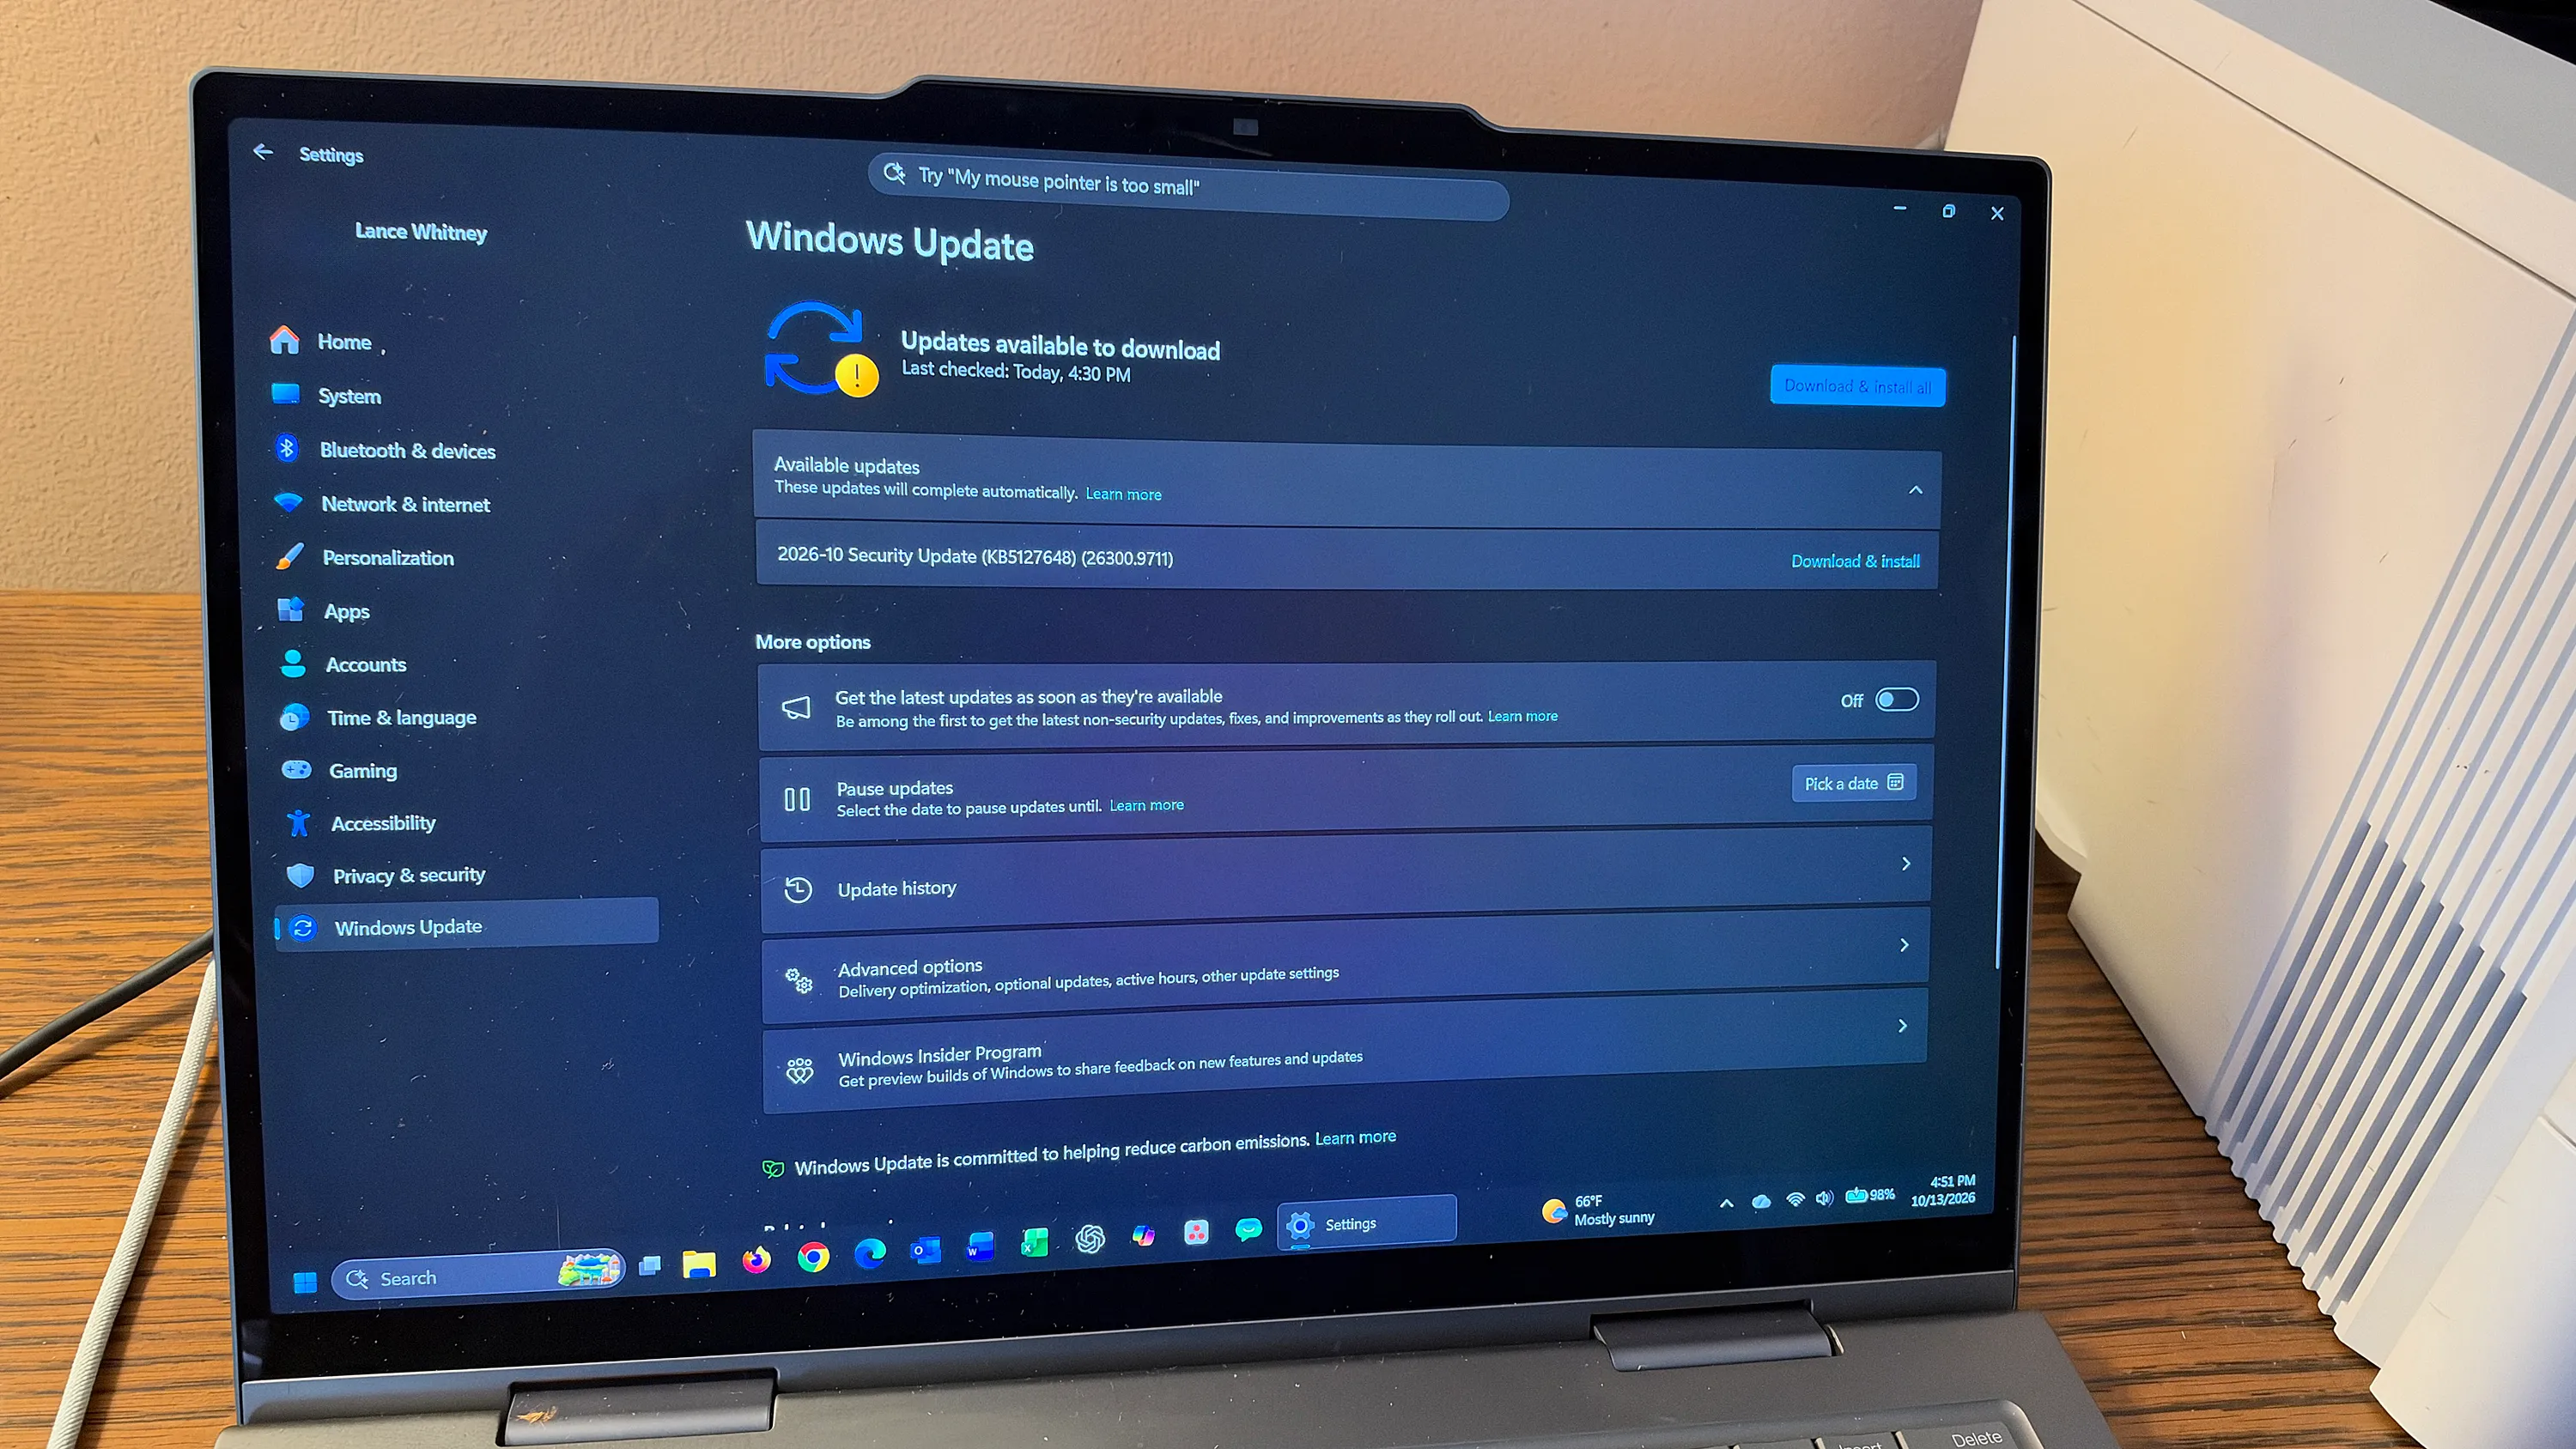
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor
malware 78

MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor

Zararlı npm paketi imgdecode, MALFEX kampanyasının bir parçası olarak tedarik zinciri saldırılarında kullanılıyor ve Windows native addon içinde shellcode yükleyicisi barındırıyor.

17.10.2026 14:11 The Hacker News US
Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı
malware 78

Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

Güvenlik araştırmaları, AOMEI Backupper'ın güncelleme sunucularının birkaç dakika süren açık pencerelerde değiştirilmesiyle kullanıcıların kurulumlarında backdoor bulaşmasına yol açtığını duyurdu. Saldırganlar, güncelleme dalgalarıyla yayılan zararlı imajlar üzerinden kötü amaçlı kodları enjekte etti.

16.10.2026 19:43 The Hacker News US
Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil
vulnerability 78

Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil

Windows için ek güvenlik yamaları; 2 sıfır gün dahil 1.400 güvenlik hatası düzeltildi. Windows 11 26H2 için ilk resmi güncelleme ve 24H2 için destek sonu bilgisi mevcut.

14.10.2026 17:00 ZDNet Security US
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
Patch Tuesday - Ekim 2026
vulnerability 78

Patch Tuesday - Ekim 2026

Ekim 2026 Patch Tuesday’da Microsoft, Windows Shell zero-day bypass (CVE-2026-96951) dahil olmak üzere çok sayıda güvenlik açığını duyurdu; Outlook ve .NET Framework üzerinde no-interaction RCE’ler ve Edge ile ilgili güncellemeler mevcut. Açıklar büyümeye devam ederken, bazı eski Windows sürümlerine destek sonlandırılıyor.

14.10.2026 00:40 Rapid7 US
Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar
vulnerability 78

Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar

Microsoft'un Ekim 2026 yamaları kapsamındaki kritik güvenlik açıkları ve Snort kuralları üzerinden savunma ipuçları özetleniyor; teknik ayrıntılar ve etkiler paylaşılıyor.

13.10.2026 23:37 Cisco Talos Intelligence Group US
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
Windows Dosya Geçmişi Nasıl Onarılır: Eylül Güncellemesi Bozduysa Çözümler
other 42

Windows Dosya Geçmişi Nasıl Onarılır: Eylül Güncellemesi Bozduysa Çözümler

Windows’un Eylül güvenlik güncelleştirmesi File History özelliğini bozabiliyor; ancak isteğe bağlı bir güncelleme bu sorunu gideriyor.

23.09.2026 19:52 ZDNet Security US
This Windows Malware is Built to Let Up to Four AI Models Vote on Its Next Move

This Windows Malware is Built to Let Up to Four AI Models Vote on Its Next Move

23.09.2026 17:17 72
Kötü Niyetli MemTensor Paketleri NPM ve PyPI Üzerinden Go Tabanlı Sckit İmplantını Aktarıyor

Kötü Niyetli MemTensor Paketleri NPM ve PyPI Üzerinden Go Tabanlı Sckit İmplantını Aktarıyor

23.09.2026 16:52 78
vulnerability 65

Microsoft: Eylül Windows güncellemeleri Always On VPN bağlantılarını bozabilir

Güncellemelerin VPN bağlantılarını etkileyebileceği bildirildi; uyum ve kırmızı/yeşil belgeleriyle ilgili dikkatli test öneriliyor.

23.09.2026 14:18 BleepingComputer US
siber güvenlik network vpn
Çinli Ajanlar Chrome-Windows Zero-Day Zincirini Kullanarak CLEANGULP Zararlı Yazılımını Dağıtıyor
malware 72

Çinli Ajanlar Chrome-Windows Zero-Day Zincirini Kullanarak CLEANGULP Zararlı Yazılımını Dağıtıyor

Chrome-Windows zafiyet zinciriyle CLEANGULP zararlı yazılımını dağıtan Çinli aktör UTA0565 tespit edildi; sahte siteler üzerinden zero-dayler kullanılıyor.

23.09.2026 11:29 The Hacker News US
malware zero-day Chrome
malware 72

NightmareEclipse'in En Son Zero-Day'i Microsoft Defender'ı Güncelliğini Tutukluyor

Bir güvenlik oyuncusu, Windows Defender'ın güncelleme mekanizmasını bozacak şekilde tasarlanmış bir zero-day ve PoC yayımladı; bu, antivirüs güncellemelerinin uygulanmasını engelleyerek savunmayı zayıflatabilir.

23.09.2026 05:00 NCSC-FI News FI
malware zero-day windows
Windows CLOSEDQUORUM zararlı yazılımı, özerk olarak post-compromise eylemlerini seçmek için AI modellerini kullanıyor
malware 72

Windows CLOSEDQUORUM zararlı yazılımı, özerk olarak post-compromise eylemlerini seçmek için AI modellerini kullanıyor

ClosedQuorum zararlı yazılımı, sızdıktan sonra hangi adımların atılacağını yapay zekâ modelleriyle özerk biçimde belirliyor; Windows platformunda LLM kullanımıyla ilk defa belgeleşen bir gelişme.

23.09.2026 00:33 The Register Security GB
malware ai LLM
malware 78

ClosedQuorum Windows zararlısı, saldırı kararları için AI kullanıyor

ClosedQuorum adlı Windows zararlı yazılımı, post-compromise aşamalarında hangi adımların atılacağını belirlemek için çeşitli AI modellerini kullanıyor; bu, otomatik karar verme kapasitesiyle güvenlik açısından önemli bir tehdit olarak öne çıkıyor.

22.09.2026 21:04 BleepingComputer US
malware ai windows
malware 72

Chaotic Eclipse Yayımladı BigDiskBuster: Windows Defender Güncelleme DoS Zero-Day İçin PoC

Chaotic Eclipse, Windows Defender Update için DoS zero-day zafiyetini hedef alan BigDiskBuster PoC exploitini açıkladı; güvenlik topluluğu için potansiyel bir tehdit ve savunma farkındalığı gerektiriyor.

22.09.2026 17:04 Security Affairs IT
malware zero-day windows-defender
malware 78

Kamuya açık PoC, Kritik Veeam Agent Yetki Yükseltme Açığını Ortaya Çıkarıyor

Veeam Agent üzerinde bulunan bir güvenlik açığı için kamuya açık PoC ortaya çıktı ve bu açık, yerel kullanıcıların SYSTEM ayrıcalığı elde etmesine imkan verebiliyor. Çoklu yerel kullanıcı bulunan Windows uç noktalarında sürüm kontrolü ve güncel yamaların uygulanması kritik.

22.09.2026 13:13 Security Affairs IT
siber güvenlik malware privilege escalation
vulnerability 72

New Windows Defender zero-day blocks Microsoft antivirus updates

Windows Defender için yayımlanan bir zero-day exploit, antivirüs güncellemelerini engelleyerek güvenlik güncellemelerinin uygulanmasını zorlaştırıyor; durum siber güvenlik açısından kritik bir risk teşkil ediyor.

22.09.2026 12:55 BleepingComputer US
windows defender zero-day antivirus
malware 78

TerminalFix saldırısı, çok aşamalı sızma ile ters tünel kuruyor

TerminalFix, çok aşamalı bir siber saldırı kampanyasıdır. Kompromize edilmiş siteler aracılığıyla kullanıcıları yanlış CAPTCHA ile kandırıp PowerShell/Windows Terminal üzerinden zorlanan uzun komutları çalıştırmaya sevk eder ve hedefte kalıcı, ağ tabanlı proxy erişimi sağlayan ters tünel implantı kurar.

22.09.2026 05:00 NCSC-FI News FI
malware network powershell
1 ... 6 7 8 9 10 ... 72
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-18
Son 24 saat içinde güvenlik haberlerinde kritik ve yüksek önem seviyesi iki olgu öne çıktı. IoT cihazlarına yönelik güvenlik açığı setiyle birlikte çok sayıda CVE içeren kullanıcı kimlik doğrulama bypassı ve SSRF riskleri dikkat çekti. Drupal’in RCE yamaları, npm'deki zararlı imgdecode paketi ve tedarik zinciri müdahalelerinin seviyesi de yükseldi. ICS/OT altyapısını hedefleyen uyarılar ve çoklu CVE setleri, tedarik zinciri güvenliği ile savunma optimizasyonunun önemini artırdı. Genel olarak, kimlik doğrulama güvenliği, tedarik zinciri güvenliği ve IoT/Şebeke güvenliği temasının güç kazandığı bir tablo mevcut.
Toplam Haber: 25
Yüksek Önem: 2
IOC/CVE: 8
Öne Çıkanlar
• IP kameralarını hedef alan kritik açıklar ve kalıcı kimlik doğrulama sorunları içeren CVE seti.
• ICS altyapısını hedefleyen çoklu CVE'ler ve kimlik doğrulama bypassı ile SSRF/CSRF riskleri beraber.
• Drupal'in kritik RCE yamaları ile potansiyel istismarlar yakında ortaya çıkabilir.
• MALFEX tedarik zinciri saldırısında npm paketi imgdecode ile shellcode yükleyici bulunması dikkat çekiyor.
• AOMEI güncelleme altyapısına yönelik kısa tamper pencereleriyle yeni çok aşamalı zararlı yük zinciri tespit edildi.
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE-2026-62927
kısa etki
CVE-2026-63252
kısa etki
CVE-2026-58080
kısa etki
CVE ve Açıklamaları
CVE-2026-63248
kısa etki
CVE-2026-60007
kısa etki
CVE-2026-61387
kısa etki
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki
CVE-2026-105664
kısa etki
CVE ve Açıklamaları
CVE-2026-107336
kısa etki
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE ve Açıklamaları
CVE-2026-107334
kısa etki
CVE-2026-110151
kısa etki