Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 14759 kayıt listeleniyor.

14759
Kayıt
12
Bu sayfa
1028
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai iot windows privacy network
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme
vulnerability 84

Kritik FortiSIEM Açığı İçin Kamuya Açık PoC: Yetkisiz Uzak Kod Yürütme

Kritik bir zafiyetin PoC ile yayımlanması, FortiSIEM kullanıcıları için acil aksiyon gerektirir; söz konusu açık uzaktan kod yürütmeye olanak tanıyabiliyor ve kimlik doğrulaması gerektirmiyor.

20.10.2026 18:38 The Hacker News US
8 eMudhra sertifikası güvenlik açığıyla karşı karşıya
vulnerability 78

8 eMudhra sertifikası güvenlik açığıyla karşı karşıya

eMudhra tarafından kullanılan 8 ara sertifika zayıf anahtarlar nedeniyle tehlike altında. Cloudflare, hafifletme adımlarını uyguluyor ve istemci güncellemeleri yayımlıyor; kullanıcılar ve geliştiriciler için yapılacaklar anlatılıyor.

21.10.2026 01:20 Cloudflare Security Blog US
vulnerability 85

CISA, Wing FTP Sunucu açığını aktif olarak istismar edilen bir tehdit olarak işaretledi

CISA, Wing FTP Server'daki bir güvenlik açığının uzaktan kod yürütme saldırılarında kullanılabileceğini belirtti. Bu açık, düşük ayrıcalıklara sahip tehdit aktörlerinin yamanmamış sunuculardaki uygulamanın tam kurulum yolunu keşfetmesine olanak tanıyor.

17.03.2026 06:00 NCSC-FI News FI
güvenlik açığı FTP CISA
other 85

Gölge Yapay Zeka her yerde. Onu bulmanın ve güvence altına almanın yolları.

Yapay zeka araçları, organizasyonlarda yaygın olarak kullanılmakta ve bu durum IT ve güvenlik ekiplerinin güvenlik yönetimini zorlaştırmaktadır. Nudge Security, bu yeni riskleri yönetmek için sürekli keşif ve izleme sunan bir sistem geliştirmiştir.

17.03.2026 06:00 NCSC-FI News FI
yapay zeka siber güvenlik güvenlik yönetimi
vulnerability 85

LibreChat RAG API, bir log-injection açığı içeriyor

LibreChat RAG API, kullanıcıdan alınan verilerin yetersiz temizlenmesi nedeniyle log-injection açığına sahip. Bu açık, kimliği doğrulanmış bir saldırganın log kayıtlarını sahte hale getirmesine ve dolayısıyla daha büyük saldırılara zemin hazırlamasına neden olabilir.

17.03.2026 06:00 NCSC-FI Vulns FI
log-injection güvenlik açığı API
hacking 75

Valepoliisit 142.000 Euro'yu Çaldı - Şüphelilerden Biri İspanya'da Yakalandı

Polis, siber dolandırıcılık ve rüşvetle ilgili bir soruşturma yürütüyor. Dolandırıcılar, kurbanları sahte bir güvenlik hikayesiyle kandırarak 142.000 euro çaldı.

17.03.2026 06:00 NCSC-FI News FI
siber dolandırıcılık telefon dolandırıcılığı uluslararası işbirliği
Haftalık Güncelleme 495
other 75

Haftalık Güncelleme 495

Troy Hunt'ın blogunda, 150M+ e-posta adresinin yönetimi ve yeni veri saklama yöntemleri üzerine bir güncelleme yapıldı. Sunucusuz fonksiyonlar ve veri sorgulama mekanizmaları hakkında bilgiler sunuldu.

17.03.2026 05:55 Troy Hunt's Blog AU
other 85

Bankası, satıcıların yeni tehditlerle başa çıkamadığı için kendi tehdit avlama aracını geliştirdi

Commonwealth Bank, AI destekli tehdit avlama araçları geliştirerek, haftalık tehdit sinyal sayısını 80 milyondan 400 milyara çıkardı ve yanıt süresini iki günden 30 dakikaya düşürdü.

17.03.2026 05:37 The Register Security GB
siber güvenlik AI tehdit avlama
Güncelleme: oledump.py Versiyonu 0.0.85

Güncelleme: oledump.py Versiyonu 0.0.85

17.03.2026 03:00 70
vulnerability 85

Araştırmacılar, AWS Bedrock AI Kod Yorumlayıcısında Veri Sızıntısı Riski Buldu

Araştırmacılar, AWS Bedrock AI kod yorumlayıcısındaki bir hatanın, DNS sorguları aracılığıyla veri sızıntılarına yol açabileceğini tespit etti. Bu durum, hassas bulut verilerinin ifşasına neden olabilir.

17.03.2026 02:13 HackRead GB
AWS veri sızıntısı güvenlik açığı
malware 85

FBI, Malware ve Kripto Cüzdan Hırsızlığı ile İlişkili Steam Oyunlarını Araştırıyor

FBI, 2024 ile 2026 yılları arasında bazı Steam oyunlarında gizlenmiş malware'in tarayıcı verilerini çaldığını ve kripto para cüzdanlarını boşalttığını bildirdi. Olay, oyuncular arasında endişeye yol açtı.

17.03.2026 01:03 HackRead GB
malware FBI Steam
Boggy Serpens Tehdit Değerlendirmesi

Boggy Serpens Tehdit Değerlendirmesi

17.03.2026 01:00 85
Elon Musk'ın xAI'si, üç kızın gerçek fotoğraflarını AI CSAM'a dönüştürdüğü için dava edildi
other 75

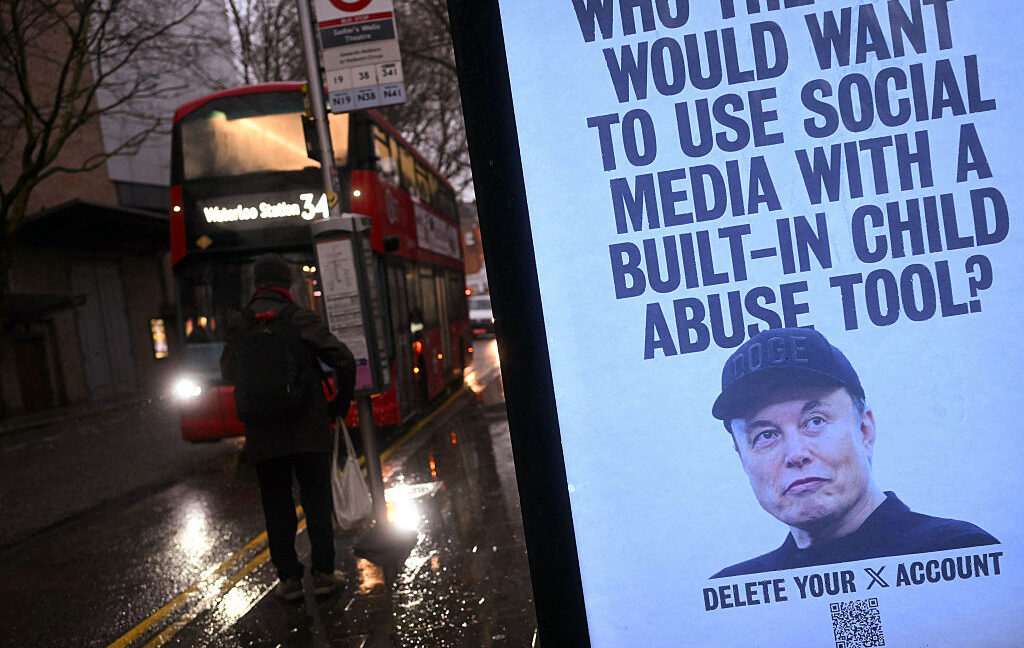
Elon Musk'ın xAI'si, üç kızın gerçek fotoğraflarını AI CSAM'a dönüştürdüğü için dava edildi

Elon Musk'ın xAI şirketi, üç kızın gerçek fotoğraflarını yapay zeka ile cinsel istismar materyaline dönüştürdüğü iddiasıyla mahkemeye verildi. Bu durum, yapay zeka ve siber güvenlik alanında ciddi etik sorunlar doğuruyor.

17.03.2026 00:51 Ars Technica US
yapay zeka siber güvenlik etik sorunlar
apt/malware/cyberwar 85

Rusya ile bağlantılı APT, Ukrayna hedeflerini gözetlemek için DRILLAPP arka kapısını kullanıyor

Rusya ile bağlantılı tehdit aktörleri, Ukrayna kuruluşlarını hedef alarak DRILLAPP arka kapısını kullanıyor. Bu kampanya, Microsoft Edge hata ayıklama araçlarını kullanarak tespit edilmeden gerçekleştirilmekte.

16.03.2026 23:32 Security Affairs IT
APT kötü amaçlı yazılım siber casusluk
1 ... 983 984 985 986 987 ... 1230
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-20
Son 24 saatte çeşitli güvenlik olayları gün yüzüne çıktı ve çok sayıda uygulama ve altyapıyı hedefleyen açıklaryle karşılaşıldı. Kritik NGINX açıklarını gidermek için F5’in çıkardığı yamanmalar, tedarik zinciri saldırısı yoluyla Rank Math PRO WordPress eklentisinin enjekte edilmiş yazılımla etkilenmesi ve SiteGuard WAF ile OS komut enjeksiyonu zafiyeti gibi olaylar öne çıktı. Siemens Software Center ve Red Hat ürünlerindeki yaygın güvenlik açıkları da acil önlem gerektiriyor. Genel olarak uzaktan kod yürütme, komut enjeksiyonu ve DLL sideloading gibi tehditler aktif olarak istismar ediliyor. Ayrıca küresel olarak ABD öne çıkıyor, ardından Avrupa ve Kanada kaynaklı uyarılar ve güncelleme talepleri gelmekte. Güvenlik ekiplerinin hızlı güncelleme, uç uç nokta güvenliği güçlendirme ve olay müdahale planlarını güncellemesi kritik önem taşıyor.
Toplam Haber: 65
Yüksek Önem: 3
IOC/CVE: 17
Öne Çıkanlar
• F5 tarafından NGINX açıklarını kapatmak için out-of-band yamalar yayımlanması ve kritik açıklar nedeniyle hızlı müdahale gerekliliği
• Rank Math PRO WordPress eklentisine yönelik tedarik zinciri saldırısı sonucunda enjekte edilmiş kötü amaçlı yazılım tespit edildi
• SiteGuard Server Edition'da CVE-2026-106931 ile OS komut enjeksiyonunun istismar edilmesi ve kök/ SYSTEM yetkileriyle komut çalıştırılabilmesi
• Siemens Software Center'da DLL sideloading açığı CVE-2026-110936 nedeniyle aktif olarak istismar ediliyor
• Red Hat ürünlerinde geniş çaplı güvenlik açıkları ve kapsamlı güncelleme önerileri
CVE ve Açıklamaları
CVE-2026-110936
dll sideloading nedeniyle uzaktan kod yürütme potansiyeli
CVE-2021-XXXXX
bilinmiyor (örnek veri)
CVE-2026-XXXX
bilinmiyor (örnek veri)
CVE-2026-25243
bilinmiyor (örnek veri)
CVE-2026-23479
bilinmiyor (örnek veri)
CVE-2026-25588
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-25589
bilinmiyor (örnek veri)
CVE-2026-23631
bilinmiyor (örnek veri)
CVE-2026-88771
bilinmiyor (örnek veri)
CVE-202X-XXXX
bilinmiyor (örnek veri)
CVE-2026-106931
OS komut enjeksiyonu nedeniyle yüksek risk
CVE-2026-106030
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-43865
bilinmiyor (örnek veri)
CVE-2026-78162
bilinmiyor (örnek veri)
CVE-2026-78163
bilinmiyor (örnek veri)
CVE-2026-78164
bilinmiyor (örnek veri)
CVE-2026-78165
bilinmiyor (örnek veri)
CVE-2026-79983
bilinmiyor (örnek veri)
CVE ve Açıklamaları
CVE-2026-79984
bilinmiyor (örnek veri)
CVE-2026-79985
bilinmiyor (örnek veri)